
最新发布第476页

CVE-2020-9344: Jira Subversion ALM for Enterprise <8.8.2 - Cross-Site Scripting
漏洞标题 CVE-2020-9344: Jira Subversion ALM for Enterprise <8.8.2 - Cross-Site Scripting 漏洞描述 Jira Subversion ALM for Enterprise before 8.8.2 contains a cross-site scripting...
 2020年11月13日 11:43
CVE-2017-14725: WordPress < 4.8.2 - Authenticated Open Redirect
漏洞标题 CVE-2017-14725: WordPress < 4.8.2 - Authenticated Open Redirect 漏洞描述 WordPress versions before 4.8.2 contain an open redirect caused by improper validation in wp-ad...
2017年3月14日 12:32
深入浅析Nginx虚拟主机_nginx
对于Nginx而言,每一个虚拟主机相当于一个在同一台服务器中却相互独立的站点,从而实现一台主机对外提供多个 web 服务,每个虚拟主机之间是独立的,互不影响的。这篇文章主要介绍了Nginx虚拟主...
2023年10月5日 20:24CVE-2022-0788: WordPress WP Fundraising Donation and Crowdfunding Platform <1.5.0 - SQL Injection
漏洞标题 CVE-2022-0788: WordPress WP Fundraising Donation and Crowdfunding Platform <1.5.0 - SQL Injection 漏洞描述 WordPress WP Fundraising Donation and Crowdfunding Platform p...
2022年7月20日 05:39CVE-2020-14882: Oracle Weblogic Server – Remote Command Execution
漏洞标题 CVE-2020-14882: Oracle Weblogic Server - Remote Command Execution 漏洞描述 Oracle WebLogic Server contains an easily exploitable remote command execution vulnerability whi...
2020年9月30日 17:50CVE-2024-1561: Gradio 4.3-4.12 – Local File Read
漏洞标题 CVE-2024-1561: Gradio 4.3-4.12 - Local File Read 漏洞描述 Local file read by calling arbitrary methods of Components class between Gradio versions 4.3-4.12 PoC代码
2024年9月8日 22:38CVE-2024-4340: sqlparse – Denial of Service
漏洞标题 CVE-2024-4340: sqlparse - Denial of Service 漏洞描述 Passing a heavily nested list to sqlparse.parse() leads to a Denial of Service due to RecursionError. PoC代码
2024年12月19日 19:20CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年10月21日 04:37CVE-2010-1473: Joomla! Component Advertising 0.25 – Local File Inclusion
漏洞标题 CVE-2010-1473: Joomla! Component Advertising 0.25 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Advertising (com_advertising) component 0.25 f...
2010年2月23日 17:52docker run 运行容器自动结束的解决_docker
这篇文章主要介绍了docker run 运行容器自动结束的解决,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 今天遇到了用Dockerfile创建镜像,镜像运行后容器自动结束问题. 启动...
2023年2月8日 21:43
俄罗斯拟将苹果、微软等59家撤出俄罗斯的西方企业收归国有
据俄《消息报》,俄罗斯政府正在推进一项计划——将苹果等制裁俄罗斯的西方公司国有化。周四,该计划得到了俄罗斯总统弗拉基米尔·普京的支持,这意味着政府将可要求法院下令对因非商业原因撤出...
2022年3月16日 09:15
企业根域名资产收集细节再补充
0x01 前言 我们从《红蓝对抗之企业对外根域名资产收集》这篇文章可以学习到如下几种根域名的收集方式。本文将对细节再进行补充和扩展。 0x2 通过PTR记录收集 什么是PTR记录呢? PTR记录,是电子...
2022年3月10日 23:34Nginx如何封禁IP和IP段的实现_nginx
这篇文章主要介绍了Nginx如何封禁IP和IP段的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 写在前面 Nginx不...
2023年9月28日 20:20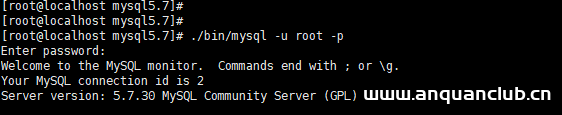
Linux MySQL忘记root密码解决方案_Linux
这篇文章主要介绍了Linux MySQL忘记root密码解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 在使用MySQL数据库时,由于某些原因...
2023年12月21日 21:04CVE-2025-52488: DNN (DotNetNuke) – Unicode Path Normalization NTLM Hash Disclosure
漏洞标题 CVE-2025-52488: DNN (DotNetNuke) - Unicode Path Normalization NTLM Hash Disclosure 漏洞描述 DNN (formerly DotNetNuke) is an open-source web content management platform (CM...
2025年7月26日 22:48CVE-2010-1875: Joomla! Component Property – Local File Inclusion
漏洞标题 CVE-2010-1875: Joomla! Component Property - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Real Estate Property (com_properties) component 3.1.22...
2010年8月31日 01:58
2026年10月22日 11:46
2026年10月21日 11:45
2026年10月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

