
最新发布第477页

CVE-2022-41040: Microsoft Exchange SSRF
漏洞标题 CVE-2022-41040: Microsoft Exchange SSRF 漏洞描述 r0 是 nmap 脚本 r1 是 github 未经验证得 PoC fofa: app="Microsoft-Exchange" PoC代码
 2022年7月29日 19:47

bugbounty技巧聚合20210923
漏洞报告 Zomato 【750刀】安卓deeplink利用 http://hackerone.com/reports/532225 挖洞技巧 【15000刀】npm漏洞五连杀 CVE-2021-32804 ($10,000) CVE-2021-32803 ($2,000) CVE-2021-37701 ($2,...
2022年3月10日 23:35CVE-2020-24285: INTELBRAS TELEFONE IP TIP200 60.61.75.22 – Local File Inclusion
漏洞标题 CVE-2020-24285: INTELBRAS TELEFONE IP TIP200 60.61.75.22 - Local File Inclusion 漏洞描述 INTELBRAS TELEFONE IP TIP200 version 60.61.75.22 is vulnerable to information disc...
2020年8月21日 22:18CVE-2018-11138: Quest KACE System Management Appliance 8.0.318 – Remote Code Execution
漏洞标题 CVE-2018-11138: Quest KACE System Management Appliance 8.0.318 - Remote Code Execution 漏洞描述 The '/common/download_agent_installer.php' script in the Quest KA...
2018年1月20日 18:42同迅科技-神行者路由 / chkid 代码执行漏洞(CVE-2025-54322)
漏洞标题 同迅科技-神行者路由 / chkid 代码执行漏洞(CVE-2025-54322) 漏洞描述 Xspeeder SXZOS 系统在 2025-12-26 之前的版本中,vLogin.py 接口存在远程代码执行漏洞,攻击者可通过向 chkid...
2025年12月28日 17:33CVE-2011-5179: Skysa App Bar 1.04 – Cross-Site Scripting
漏洞标题 CVE-2011-5179: Skysa App Bar 1.04 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in skysa-official/skysa.php in Skysa App Bar Integration plugin, pos...
2011年4月26日 14:43CVE-2025-11833: Post SMTP <= 3.6.0 - Email Log Disclosure
漏洞标题 CVE-2025-11833: Post SMTP <= 3.6.0 - Email Log Disclosure 漏洞描述 Post SMTP WordPress plugin <= 3.6.0 contains an unauthorized data access vulnerability caused by m...
2025年9月14日 08:02Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
2022年7月23日 06:09
从连接器组件看Tomcat的线程模型——BIO模式(推荐)_Tomcat
这篇文章主要介绍了从连接器组件看Tomcat的线程模型——BIO模式,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在高版本的Tomcat中,默认的模式...
2023年9月24日 20:29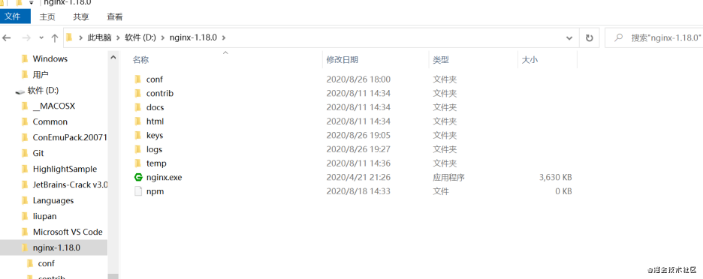
本地通过nginx配置反向代理的全过程记录_nginx
这篇文章主要给大家介绍了关于本地通过nginx配置反向代理的全过程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2022年10月13日 20:21CVE-2020-12127: WAVLINK WN530H4 M30H4.V5030.190403 – Information Disclosure
漏洞标题 CVE-2020-12127: WAVLINK WN530H4 M30H4.V5030.190403 - Information Disclosure 漏洞描述 WAVLINK WN530H4 M30H4.V5030.190403 contains an information disclosure vulnerability in...
2020年9月9日 13:55
2023最新金山wps恶意文件执行复现,附poc
0x01 漏洞描述 WPS Office for windows的内置浏览界存在逻辑漏洞,攻击者可以利用该漏洞专门构造出恶意文档,受害者打开该文档并点击文档中的URL链接或包舍了超级链接的图片时,...

 2023年8月17日 18:05
CVE-2020-4463: IBM Maximo Asset Management Information Disclosure – XML External Entity Injection
漏洞标题 CVE-2020-4463: IBM Maximo Asset Management Information Disclosure - XML External Entity Injection 漏洞描述 IBM Maximo Asset Management is vulnerable to an XML external ent...
2020年4月30日 20:32CVE-2023-35082: MobileIron Core – Remote Unauthenticated API Access
漏洞标题 CVE-2023-35082: MobileIron Core - Remote Unauthenticated API Access 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, Since CVE-2023-35082 arises f...
2023年12月2日 05:33国内SRC漏洞挖掘技巧与经验分享
下载:http://i0x0fy4ibf.feishu.cn/file/boxcnMcajKRWLrwW0s36QUQmEGf 简介: 信息收集 子域名收集 IP段收集 端口扫描 字典的收集与使用优化 字典的获取 通过字典突破的案例 字典的使用与优化 ...
2022年3月10日 23:38
记两岸同胞的逻辑碰撞
前言: 第一次挖这家src,看src自己给出的资产(赞一个),打开网站是一个电子商务C2C业务,大致扫了一眼业务,网站功能挺多的,出了不少货,挖的过程中,导致一些诡异的逻辑被触发了,在此仅对系...
2022年3月10日 23:37
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

