
最新发布第479页

CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload
漏洞标题 CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload 漏洞描述 WordPress Booking Calendar plugin before 3.2.2 is susceptible to arbitrary file upload...
 2022年4月26日 08:37
CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit – Broken Access Control
漏洞标题 CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit - Broken Access Control 漏洞描述 The Recover WooCommerc...
2025年4月25日 18:42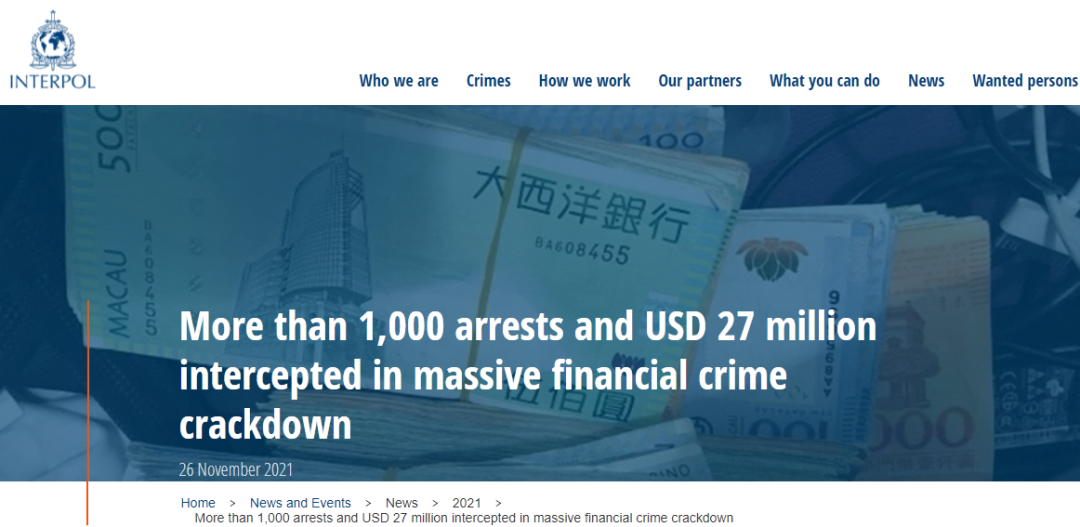
抓捕千人、拦截2700万美元,国际合作打击金融犯罪
与网络诈骗是一种相对低级的犯罪行为的普遍观念相反,实际上诈骗的成功率与涉案金额从来都不低。11月26日,国际刑警组织(已有195个成员国)在其官网上公布了最近一次行动的成果——在代号为HAE...
2022年3月10日 23:38CVE-2023-49494: DedeCMS v5.7.111 – Cross-Site Scripting
漏洞标题 CVE-2023-49494: DedeCMS v5.7.111 - Cross-Site Scripting 漏洞描述 DedeCMS v5.7.111 was discovered to contain a reflective cross-site scripting (XSS) vulnerability via the c...
2023年1月29日 23:35CVE-2017-5487: WordPress<4.7.1 Exist Username Enumeration
漏洞标题 CVE-2017-5487: Wordpress<4.7.1 Exist Username Enumeration 漏洞描述 WordPress (是一种使用PHP语言开发的博客平台)WordPress 在4.7.0版本之后将REST API插件集成到默认功能之...
2017年11月23日 02:43
深夜写自己给自己画的饼(不介意的大佬可以点个star)
http://github.com/UzJu/Cloud-Bucket-Leak-Detection-Tools 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:38CVE-2024-4885: Progress Software WhatsUp Gold GetFileWithoutZip Directory Traversal – Remote Code Execution
漏洞标题 CVE-2024-4885: Progress Software WhatsUp Gold GetFileWithoutZip Directory Traversal - Remote Code Execution 漏洞描述 This vulnerability allows remote attackers to execute ...
2024年11月9日 02:28CVE-2018-9995: DVR Authentication Bypass
漏洞标题 CVE-2018-9995: DVR Authentication Bypass 漏洞描述 DVR,全称为Digital Video Recorder(硬盘录像机),即数字视频录像机。最初由阿根廷研究员发现,通过使用“Cookie: uid = admin”...
2018年3月22日 18:19CVE-2021-44910: SpringBlade – Information Leakage
漏洞标题 CVE-2021-44910: SpringBlade - Information Leakage 漏洞描述 SpringBlade is a comprehensive project upgraded and optimized from a commercial-grade project, featuring both a ...
2021年1月29日 20:23Commvault /commandcenter/publicLink.do 权限绕过漏洞(CVE-2025-57788)
漏洞标题 Commvault /commandcenter/publicLink.do 权限绕过漏洞(CVE-2025-57788) 漏洞描述 Commvault-WebServer是Commvault公司推出的一款网络服务器软件。该软件具有高效、安全、稳定的特点...
2025年9月12日 04:17CVE-2019-10647: ZZZCMS ZZZPHP 1.6.3 – Remote PHP Code Execution (RCE)
漏洞标题 CVE-2019-10647: ZZZCMS ZZZPHP 1.6.3 – Remote PHP Code Execution (RCE) 漏洞描述 ZZZCMS zzzphp v1.6.3 contains a remote code execution caused by lack of restrictions in inc...
2019年7月30日 03:13CVE-2014-4558: WooCommerce Swipe <= 2.7.1 - Cross-Site Scripting
漏洞标题 CVE-2014-4558: WooCommerce Swipe <= 2.7.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in test-plugin.php in the Swipe Checkout for WooCommerce ...
2014年10月24日 04:57CVE-2022-28955: D-Link DIR-816L – Improper Access Control
漏洞标题 CVE-2022-28955: D-Link DIR-816L - Improper Access Control 漏洞描述 D-Link DIR-816L_FW206b01 is susceptible to improper access control. An attacker can access folders folde...
2022年3月6日 09:22CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal
漏洞标题 CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal 漏洞描述 Unauth. Directory Traversal vulnerability in Welcart eCommerce plugin <= 2.7.7 on Wo...
2022年1月6日 08:47CVE-2019-14789: Custom 404 Pro < 3.2.8 - Cross-Site Scripting
漏洞标题 CVE-2019-14789: Custom 404 Pro < 3.2.8 - Cross-Site Scripting 漏洞描述 Custom 404 Pro before 3.2.9 is susceptible to cross-site scripting via the title parameter due to...
2019年3月27日 00:02CVE-2021-20158: Trendnet AC2600 TEW-827DRU 2.08B01 – Admin Password Change
漏洞标题 CVE-2021-20158: Trendnet AC2600 TEW-827DRU 2.08B01 - Admin Password Change 漏洞描述 Trendnet AC2600 TEW-827DRU version 2.08B01 contains an authentication bypass vulnerabil...
2021年6月1日 11:28
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

