
最新发布第479页

CVE-2023-38879: openSIS v9.0 – Path Traversal
漏洞标题 CVE-2023-38879: openSIS v9.0 - Path Traversal 漏洞描述 A path traversal vulnerability exists in openSIS Classic Community Edition v9.0 via the 'filename' paramet...
 2023年11月23日 06:56
CVE-2023-6933: Better Search Replace < 1.4.5 - PHP Object Injection
漏洞标题 CVE-2023-6933: Better Search Replace < 1.4.5 - PHP Object Injection 漏洞描述 The Better Search Replace plugin for WordPress is vulnerable to PHP Object Injection in all...
2023年1月16日 10:46CVE-2024-22729: Netis MW5360 V1.0.1.3031 – Command Injection
漏洞标题 CVE-2024-22729: Netis MW5360 V1.0.1.3031 - Command Injection 漏洞描述 NETIS SYSTEMS MW5360 V1.0.1.3031 was discovered to contain a command injection vulnerability via the ...
2024年2月20日 15:04CVE-2024-3032: WordPress Themify Builder < 7.5.8 - Open Redirect
漏洞标题 CVE-2024-3032: WordPress Themify Builder < 7.5.8 - Open Redirect 漏洞描述 The Themify Builder WordPress plugin before version 7.5.8 contains an open redirect vulnerabil...
2024年6月21日 16:47CVE-2023-43208: NextGen Healthcare Mirth Connect – Remote Code Execution
漏洞标题 CVE-2023-43208: NextGen Healthcare Mirth Connect - Remote Code Execution 漏洞描述 Unauthenticated remote code execution vulnerability in NextGen Healthcare Mirth Connect b...
2023年3月21日 23:23CVE-2022-2633: All-In-One Video Gallery <=2.6.0 - Server-Side Request Forgery
漏洞标题 CVE-2022-2633: All-In-One Video Gallery <=2.6.0 - Server-Side Request Forgery 漏洞描述 WordPress All-in-One Video Gallery plugin through 2.6.0 is susceptible to arbitra...
2022年7月8日 21:47CVE-2024-3080: ASUS DSL-AC88U – Authentication Bypass
漏洞标题 CVE-2024-3080: ASUS DSL-AC88U - Authentication Bypass 漏洞描述 A vulnerability in the ASUS DSL-AC88U router permits unauthorized individuals to bypass authentication.When ...
2024年6月20日 16:39CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update
漏洞标题 CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update 漏洞描述 YIKES Inc. Custom Product Tabs for WooCommerce plug...
2022年12月12日 03:21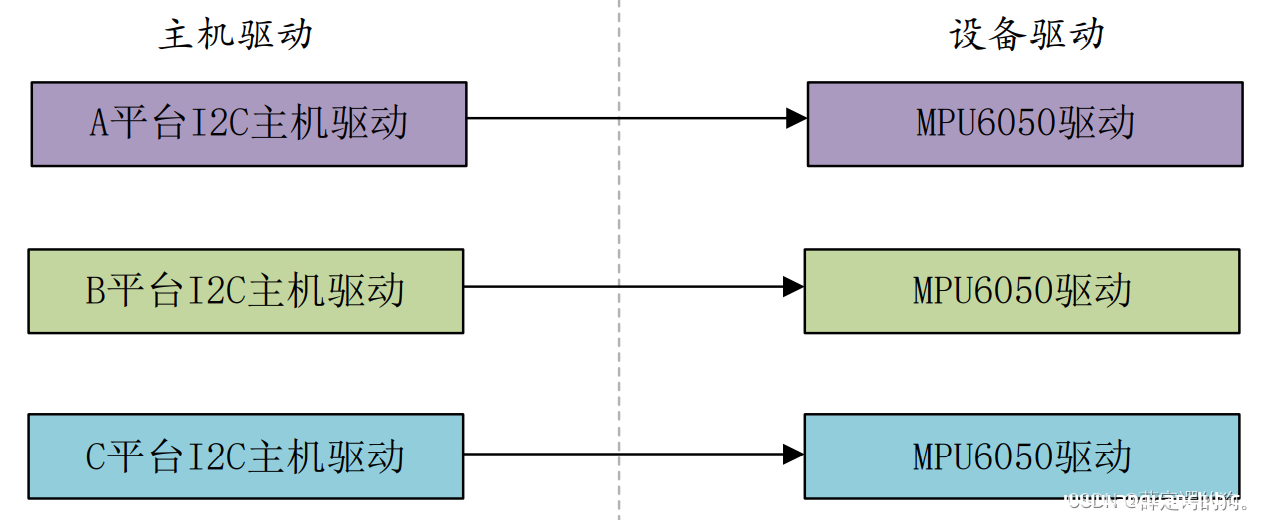
Linux驱动之platform总线详解_Linux
目录1、platform 总线简介1.1、Linux 驱动的分离和分层思想1.1.1、Linux 驱动的分离1.2、platform 平台驱动模型2、platform 框架2.1、platform 总线2.2、platform 驱动2.2.1、platform 驱动定义...
2022年6月14日 23:03CVE-2024-4257: BlueNet Technology Clinical Browsing System 1.2.1 – Sql Injection
漏洞标题 CVE-2024-4257: BlueNet Technology Clinical Browsing System 1.2.1 - Sql Injection 漏洞描述 A vulnerability was found in BlueNet Technology Clinical Browsing System 1.2.1. I...
2024年1月29日 06:17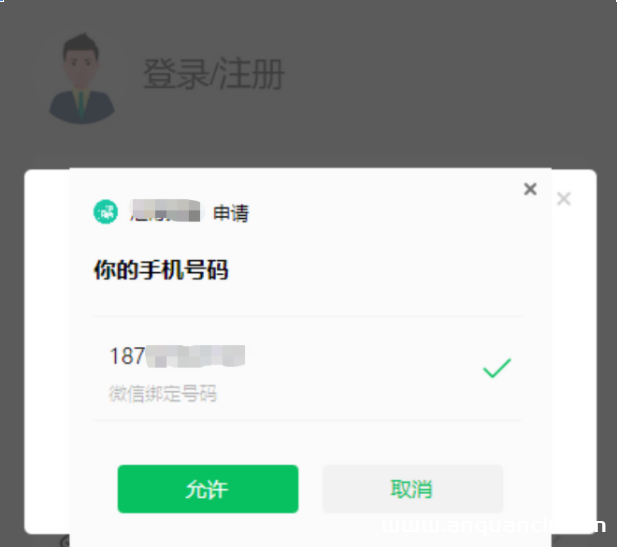
微信小程序SessionKey导致的任意手机号接管
如果小程序存在手机号快捷登录,首先需要获取微信用户绑定的手机号。先调用wx.login接口,由用户主动触发来获取手机号。微信小程序存在EncryptedData、SessionKey、IV来进行加密的机制,Encrypt...
2022年3月10日 23:34CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting
漏洞标题 CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting 漏洞描述 Packagist prior to 1.2.11 contains a cross-site scripting vulnerability via microweber/microweber. Use...
2022年11月19日 23:31CVE-2024-55556: InvoiceShelf <= 1.3.0 - PHP Deserialization
漏洞标题 CVE-2024-55556: InvoiceShelf <= 1.3.0 - PHP Deserialization 漏洞描述 InvoiceShelf version 1.3.0 and below contains an unauthenticated PHP deserialization vulnerability ...
2024年5月23日 08:38Apache Solr反序列化漏洞(CVE-2019-0192)
漏洞标题 Apache Solr反序列化漏洞(CVE-2019-0192) 漏洞描述 ApacheSolr是一个独立的企业级搜索应用服务器,它对外提供类似于Web-service的API接口。用户可以通过http请求,向搜索引擎服务器提...
2019年1月24日 15:29CVE-2023-43795: GeoServer WPS – Server Side Request Forgery
漏洞标题 CVE-2023-43795: GeoServer WPS - Server Side Request Forgery 漏洞描述 GeoServer is an open source software server written in Java that allows users to share and edit geospa...
2023年2月11日 15:36CVE-2024-47062: Navidrome < 0.53.0 - Authenticated SQL Injection
漏洞标题 CVE-2024-47062: Navidrome < 0.53.0 - Authenticated SQL Injection 漏洞描述 Navidrome is an open source web-based music collection server and streamer. Navidrome automati...
2024年12月17日 08:26
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

