
最新发布第482页

CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion
漏洞标题 CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion 漏洞描述 An issue was discovered in phpMyAdmin 4.8.x before 4.8.2, in which an attacker can include (view and potent...
 2018年9月12日 11:54
CVE-2025-4009: Evertz SDVN 3080ipx-10G – Unauthenticated Arbitrary Command Injection
漏洞标题 CVE-2025-4009: Evertz SDVN 3080ipx-10G - Unauthenticated Arbitrary Command Injection 漏洞描述 The Evertz SDVN 3080ipx-10G is a High Bandwidth Ethernet Switching Fabric for...
2025年1月26日 18:32CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 – Directory Traversal
漏洞标题 CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 - Directory Traversal 漏洞描述 UniSharp laravel-filemanager (aka Laravel Filemanager) through 2.5.1 allows download...
2022年6月7日 23:27CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting
漏洞标题 CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting 漏洞描述 WordPress ProfileGrid plugin prior to 5.1.1 contains a cross-site scripting vulnerability. T...
2022年1月17日 20:17CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting
漏洞标题 CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting 漏洞描述 The Easy Forms for Mailchimp plugin before version 6.8.9 contains a ref...
2023年9月10日 01:34CVE-2021-44910: SpringBlade – Information Leakage
漏洞标题 CVE-2021-44910: SpringBlade - Information Leakage 漏洞描述 SpringBlade is a comprehensive project upgraded and optimized from a commercial-grade project, featuring both a ...
2021年3月2日 21:22CVE-2023-43472: MLFlow < 2.8.1 - Sensitive Information Disclosure
漏洞标题 CVE-2023-43472: MLFlow < 2.8.1 - Sensitive Information Disclosure 漏洞描述 An issue in MLFlow versions 2.8.1 and before allows a remote attacker to obtain sensitive inf...
2023年1月16日 19:42CVE-2010-1657: Joomla! Component SmartSite 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1657: Joomla! Component SmartSite 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the SmartSite (com_smartsite) component 1.0.0 for J...
2010年10月28日 08:21CVE-2023-6246: glibc’s syslog – Local Privilege Escalation
漏洞标题 CVE-2023-6246: glibc's syslog - Local Privilege Escalation 漏洞描述 A heap-based buffer overflow was found in the __vsyslog_internal function of the glibc library. Th...
2023年1月8日 12:42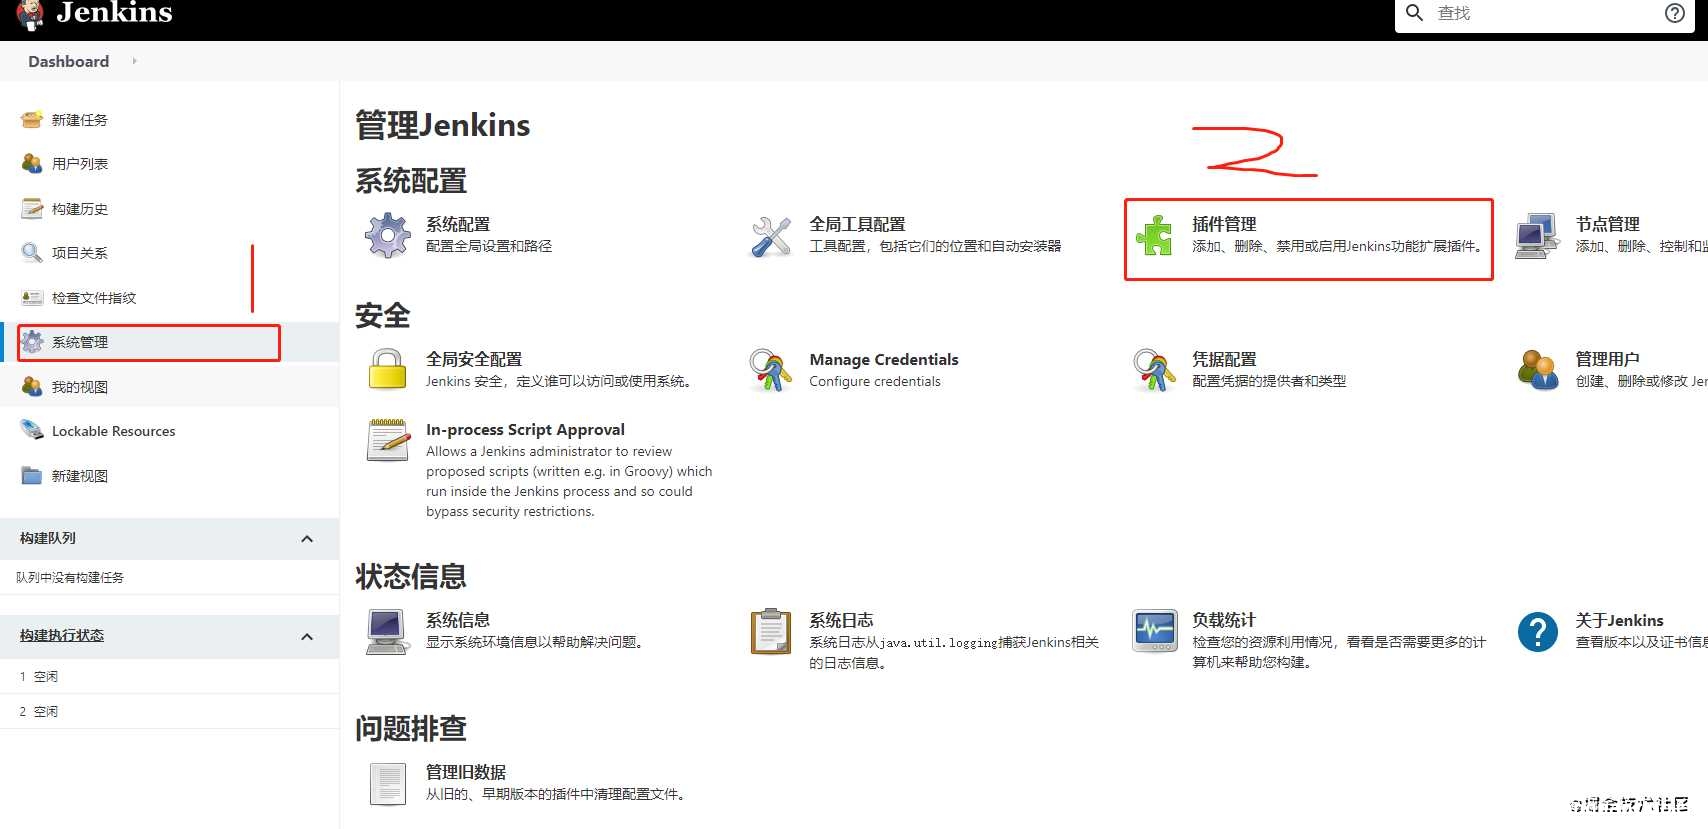
jenkins+gitlab+nginx部署前端应用实现_docker
在日常开发中,往往可能同时多个项目并行进行开发,本文介绍了jenkins+gitlab+nginx部署前端应用实现,感兴趣的可以了解一下 目录相关依赖安装 docker docker安装jenkinsdocker 安装 nginx 小结...
2022年6月15日 09:45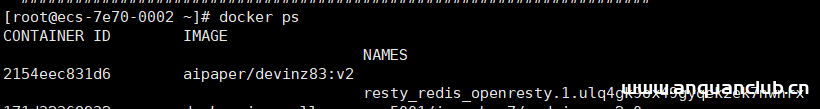
修改已有docker容器中的内容方法_docker
这篇文章主要介绍了修改已有docker容器中的内容方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、docker ps...
2023年1月15日 21:34CraftCms 代码注入漏洞(CVE-2025-32432)
漏洞标题 CraftCms 代码注入漏洞(CVE-2025-32432) 漏洞描述 攻击者可构造恶意请求利用generate-transform端点触发反序列化,执行任意代码控制服务器,未经身份验证的攻击者可以通过该漏洞在目标...
2025年8月4日 05:50CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting 漏洞描述 WordPress Active Products Tables for WooCommerce plugin prior to ...
2022年11月19日 23:03
Conti内部聊天记录暴露勒索软件团伙工作日常
在办公室或者远程工作,人力资源团队具有严格的招聘流程,还有绩效评估、职业发展和奖金,乍一听像是任何一个普通正规的软件开发团队。但这里要说的不是一家软件公司,而是Conti,最知名的勒索...
2022年3月16日 09:15CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年10月15日 04:44CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
2018年4月4日 05:13
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

