
最新发布第484页
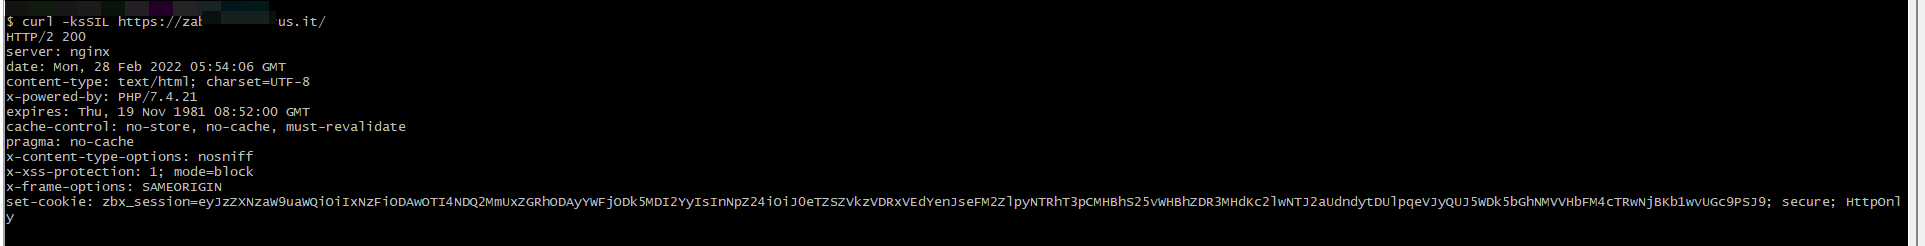
实战意大利某公司zabbix服务器
简介 最近在复现zabbix的漏洞(CVE-2022-23131),偶然间拿到了意大利某公司的zabbix服务器。 Zabbix Sia Zabbix是拉脱维亚Zabbix SIA(Zabbix Sia)公司的一套开源的监控系统。该系统支持网络...
 2022年3月10日 23:30
vagrant+virtualBox构建虚拟机的方法_VirtualBox
这篇文章主要介绍了vagrant+virtualBox构建虚拟机,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、介绍 Vagrant是一个构建和管理虚拟机(Virtu...
2022年9月28日 20:35
直击3·15晚会,网络信息安全成焦点!
网络安全是信息化的底座,网络铺到哪里,网络安全就要覆盖到哪里。越来越多的人开始认识到网络安全的重要性,它与每个人都息息相关,因为我们无时无刻不在与它打交道,小到个人隐私泄漏,大到整...
2022年3月17日 08:06
bugbounty技巧聚合20220121
漏洞报告 【 TikTok】跨站脚本 (XSS) - 存储在 ads.tiktok.com 的文本字段中 http://hackerone.com/reports/1376961 【 Shopify】存储在 http://linkpop.com 的 XSS http://hackerone.com/repor...
2022年3月10日 23:39
傻瓜式脱壳保姆级教学
注意: 本次演示环境使用模拟器Xposed +易大师脱壳工具只支持可以在模拟器(雷电模拟器)上安装且可以运行的apk进行脱壳操作,脱壳成功后的app无法再从模拟器中打开(重新安装软件可解决)。 一....
2022年3月10日 23:39
CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
2025年12月9日 01:37
信息收集系列之善用搜索引擎
0x01 前言 在我们日常渗透过程中,总是会使用Google、FOFA、VirusTotal、Censys、Shodan、Crt.sh等搜索引擎。本文主要温故知新各种常用的搜索技巧。 0x02 关键词收集 以火线官网为例,让我们看...
2022年3月10日 23:32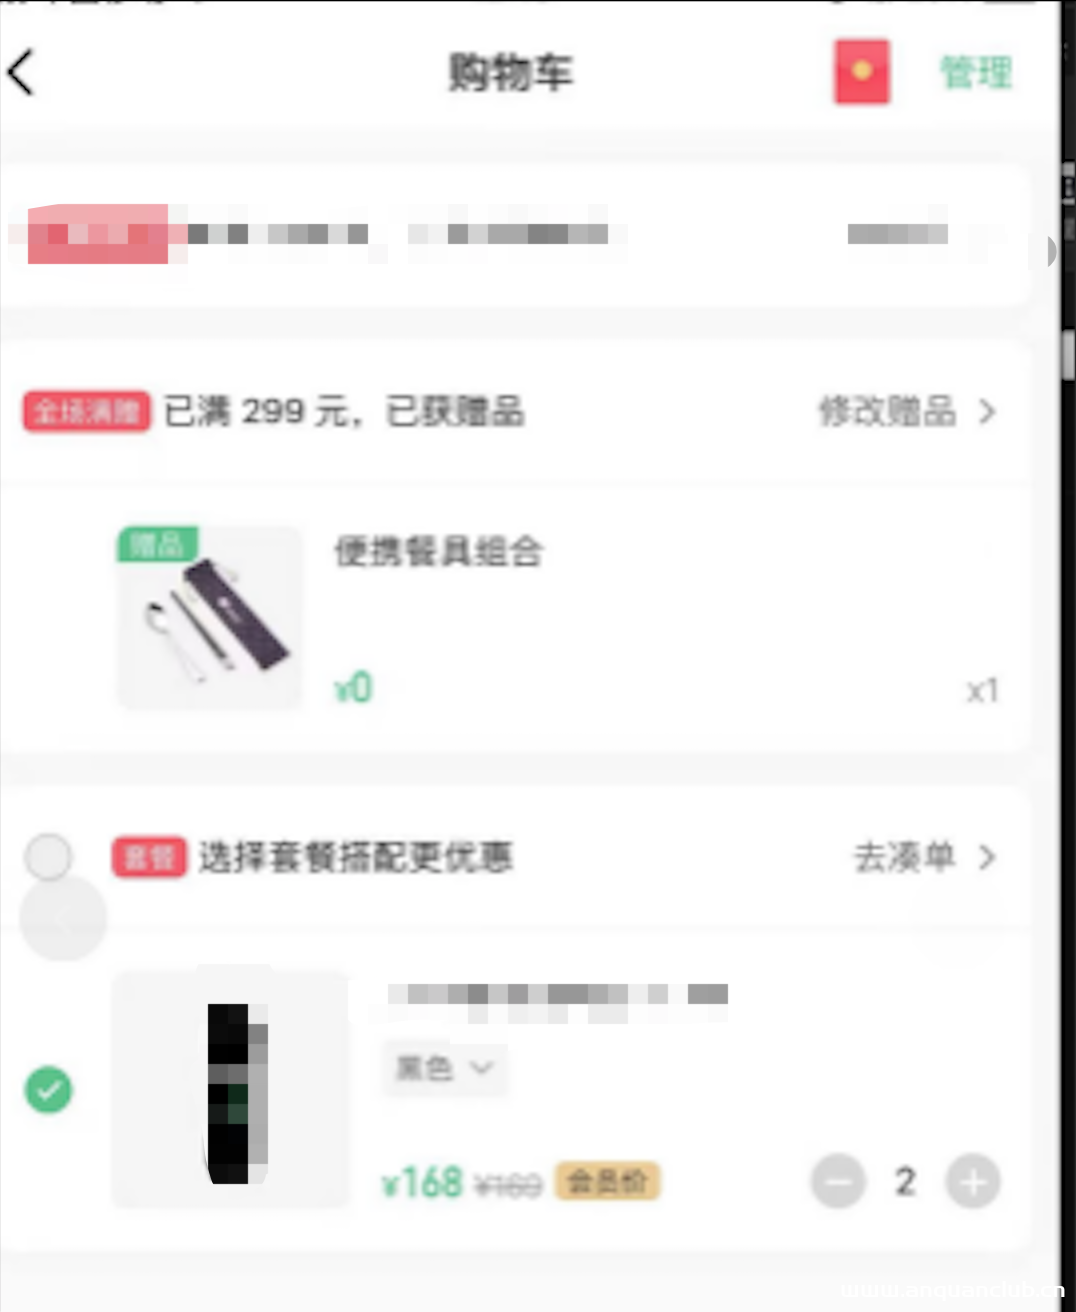
商城的一些逻辑漏洞
之前挖火线的一个私密项目,我参加的时候项目已经开启好几天了,之后在商城的地方挖到了一些漏洞,有几个还是值得分享一下的 一个赠品替换的漏洞 商城里有个满299送赠品的活动,大概是说价格超...
2022年3月10日 23:32
cobaltstrike免杀过360和火绒
在免杀之前需要自己处理一下cobaltstrike的相关特征,和更新一下证书。不然虽然文件免杀了,可是上线的时候会有特征,会被火绒拦截。 具体参考以下文章 http://www.wangan.com/articles/1144 ht...
2022年3月16日 09:16
挖洞随手记1
挖洞之捡漏ssrf和log4j的小tips 以发帖为例(通俗易懂) 前言:挖洞要一步一步看,一步一步走 1:咱就是说,发帖 2:然后这个时候宝子们就可以看看有没有请求dnslog 成功(一般情况是没有的,dd...
2022年3月10日 23:30
一文教你怎么搞定流量包(一)
0x01 前言 总结了上一年的内容,整理资料的时候有个去年比较特殊的一场CTF,刚刚好一个流量包,很有意思的一个题目,拿出来跟大家分享一下,,,大佬请绕过,师傅们请多多关照,烦请留个赞或者...
2022年3月10日 23:30
信息收集过程中误打误撞的漏洞
简介: 由于本人也是刚接触挖洞半年左右,在信息收集上有自己的方法,当然也有一些不足的地方,希望各位大佬可以多多纠正,多多提出新方法。 信息收集方法: 信息收集对于一个src漏洞挖掘来说是...
2022年3月10日 23:37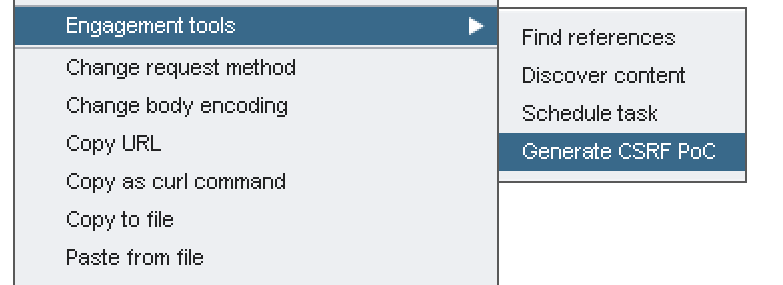
web漏洞挖掘指南 -CSRF跨站请求伪造
web漏洞挖掘指南 CSRF跨站请求伪造 一、CSRF的漏洞原理以及攻击过程 顾名思义,CSRF跨站请求伪造是一种伪造受害者的请求以达成某种目的的攻击手法,本质上我将其理解为攻击者像操控木偶一样让受...
2022年3月10日 23:39挖洞经验 诡异位置的存储XSS
一、内容介绍 登陆框处的存储XSS 高 ¥3000 二、挖掘过程 利用 未授权访问 + XSS Payload = 存储XSS 三、案例 之前在一次项目中,遇到了一个后台,此后台有账号密码,验证码等相关登陆功能,尝...
2022年3月10日 23:39企业根域名资产收集细节再补充
0x01 前言 我们从《红蓝对抗之企业对外根域名资产收集》这篇文章可以学习到如下几种根域名的收集方式。本文将对细节再进行补充和扩展。 0x2 通过PTR记录收集 什么是PTR记录呢? PTR记录,是电子...
2022年3月10日 23:34Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年12月30日 22:03
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

