
最新发布第484页
cobaltstrike免杀过360和火绒
在免杀之前需要自己处理一下cobaltstrike的相关特征,和更新一下证书。不然虽然文件免杀了,可是上线的时候会有特征,会被火绒拦截。 具体参考以下文章 http://www.wangan.com/articles/1144 ht...
 2022年3月16日 09:16
挖洞随手记1
挖洞之捡漏ssrf和log4j的小tips 以发帖为例(通俗易懂) 前言:挖洞要一步一步看,一步一步走 1:咱就是说,发帖 2:然后这个时候宝子们就可以看看有没有请求dnslog 成功(一般情况是没有的,dd...
2022年3月10日 23:30
一文教你怎么搞定流量包(一)
0x01 前言 总结了上一年的内容,整理资料的时候有个去年比较特殊的一场CTF,刚刚好一个流量包,很有意思的一个题目,拿出来跟大家分享一下,,,大佬请绕过,师傅们请多多关照,烦请留个赞或者...
2022年3月10日 23:30
信息收集过程中误打误撞的漏洞
简介: 由于本人也是刚接触挖洞半年左右,在信息收集上有自己的方法,当然也有一些不足的地方,希望各位大佬可以多多纠正,多多提出新方法。 信息收集方法: 信息收集对于一个src漏洞挖掘来说是...
2022年3月10日 23:37
web漏洞挖掘指南 -CSRF跨站请求伪造
web漏洞挖掘指南 CSRF跨站请求伪造 一、CSRF的漏洞原理以及攻击过程 顾名思义,CSRF跨站请求伪造是一种伪造受害者的请求以达成某种目的的攻击手法,本质上我将其理解为攻击者像操控木偶一样让受...
2022年3月10日 23:39
挖洞经验 诡异位置的存储XSS
一、内容介绍 登陆框处的存储XSS 高 ¥3000 二、挖掘过程 利用 未授权访问 + XSS Payload = 存储XSS 三、案例 之前在一次项目中,遇到了一个后台,此后台有账号密码,验证码等相关登陆功能,尝...
2022年3月10日 23:39企业根域名资产收集细节再补充
0x01 前言 我们从《红蓝对抗之企业对外根域名资产收集》这篇文章可以学习到如下几种根域名的收集方式。本文将对细节再进行补充和扩展。 0x2 通过PTR记录收集 什么是PTR记录呢? PTR记录,是电子...
2022年3月10日 23:34
Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年12月30日 22:03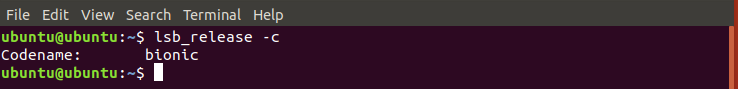
Ubuntu18.04更改apt源为阿里云源的详细过程_Linux
目录前言:Ubuntu18.04更改apt源为阿里云源ubuntu sudo update与upgrade的作用及区别总结前言: 看见Ubuntu新出了18.04版本感觉不错,装一个玩玩,虽然有很多教程可以参考,但我也给出一个不是...
2022年6月14日 23:03信息收集系列之子域名发现
0x01 前言 上篇回顾,主要讲述了企业根域名的收集方法,如ICP、公司股权、DNS解析、whois数据、ssl证书等。本篇文章主要讲讲子域名发现。 0x02 我的子域名发现流程 0x03 通过第三方数据源收集 ...
2022年3月10日 23:34
浅谈红队中的打点(连载第二篇)
0x00 前言 续接上文《浅谈红队中的外网信息收集(连载第一篇)》 本文将聊一聊红队中的打点。 受限于个人水平,文中难免会出现错误或者描述不当的地方,还望各位在评论处指出,望谅解。 0x01 打...
2022年3月10日 23:39
信息收集新方式和遇到的奇葩漏洞
闲谈:距离上次发的作品已经过去十几天,在这十几天中,也没有停止步伐,也做了一些在找一些信息收集的新方式和新姿势。 补充上次信息收集的新方式: 横向收集:先对domain站进行收集 (1)微信...
2024年3月9日 10:51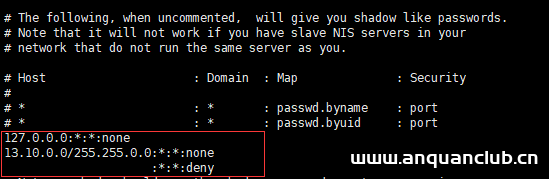
在Centos7中配置NIS的详细过程_Linux
目录原理网络环境准备安装前准备NIS服务器操作NIS客户端操作原理 NIS(Network Information Service) 在有多台linux服务器的环境中,且一台linux服务器的账号又有很多且可能会相同,所以会出现理...
2022年6月15日 08:45CVE-2015-2067: Magento Server MAGMI – Directory Traversal
漏洞标题 CVE-2015-2067: Magento Server MAGMI - Directory Traversal 漏洞描述 Magento Server MAGMI (aka Magento Mass Importer) contains a directory traversal vulnerability in web/aja...
2015年9月4日 15:53CVE-2025-62522: Vite – Information Disclosure
漏洞标题 CVE-2025-62522: Vite - Information Disclosure 漏洞描述 Vite is a frontend tooling framework for JavaScript.In versions from 2.9.18 to before 3.0.0, 3.2.9 to before 4.0.0, ...
2025年6月9日 11:25CVE-2019-8937: HotelDruid 2.3.0 – Cross-Site Scripting
漏洞标题 CVE-2019-8937: HotelDruid 2.3.0 - Cross-Site Scripting 漏洞描述 HotelDruid 2.3.0 contains a cross-site scripting vulnerability affecting nsextt, cambia1, mese_fine, origin...
2019年12月30日 20:43
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

