
最新发布第486页

CVE-2025-34143: ETQ Reliance – Authentication Bypass via Trailing Space
漏洞标题 CVE-2025-34143: ETQ Reliance - Authentication Bypass via Trailing Space 漏洞描述 An authentication bypass vulnerability exists in ETQ Reliance on the CG (legacy) platform....
 2025年5月4日 08:11
CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass
漏洞标题 CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in the WordPress Pie Register plugin ≤...
2025年10月20日 16:03Apache RocketMQ CVE-2023-33246 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-33246 远程代码执行漏洞 漏洞描述 Apache RocketMQ存在远程代码执行漏洞,此漏洞是由于对权限和用户输入校验不当导致的。 PoC代码 暂无
2023年1月28日 15:27CVE-2022-46443: Bangresto – SQL Injection
漏洞标题 CVE-2022-46443: Bangresto - SQL Injection 漏洞描述 Bangresto 1.0 is vulnberable to SQL Injection via the itemqty%5B%5D parameter. PoC代码
2022年12月15日 07:21CVE-2025-34141: ETQ Reliance – Reflected XSS via SQLConverterServlet
漏洞标题 CVE-2025-34141: ETQ Reliance - Reflected XSS via SQLConverterServlet 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exists in ETQ Reliance CG (legacy) platf...
2025年9月5日 01:08CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure
漏洞标题 CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure 漏洞描述 mndpsingh287 WP File Manager v6.4 and lower fails to restrict external access to...
2020年10月22日 13:23
docker安装redis 5.0.7并挂载外部配置和数据问题_docker
Redis 是一个开源的使用 ANSI C 语言编写、支持网络、可基于内存亦可持久化的日志型、Key-Value 的 NoSQL 数据库,并提供多种语言的 API。这篇文章主要介绍了docker安装redis 5.0.7并挂载外部配...
2026年5月17日 11:45
McMenamins 23年间的雇员数据泄露,最早可追溯到1998年
麦克梅纳明斯McMenamins在俄勒冈州和华盛顿州拥有62家酒店、剧院、酒吧和餐馆,其中不少位于经过修复的历史遗迹中,同时该公司是美国50大精酿啤酒厂之一,现今拥有 2700 名员工。近日, McMenam...
2022年3月10日 23:39CVE-2023-52085: Winter CMS Local File Inclusion – (LFI)
漏洞标题 CVE-2023-52085: Winter CMS Local File Inclusion - (LFI) 漏洞描述 Winter is a free, open-source content management system. Users with access to backend forms that include a...
2023年7月4日 23:22
-JMXInvokerServlet/EJBInvokerServlet JBoss反序列化远程代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-JMXInvokerServlet/EJBInvokerServlet JBoss反序列化远程代码执行 JBoss是一个基于J2EE的开放源代码的应用服务器。JBoss代码遵循LGPL许...

 2023年2月11日 13:10
记一次钓鱼网站的渗透记录 ——水文预告!!!
看之前请注意,这是一篇水文,无任何技术!! 记一次钓鱼网站的渗透记录,首先请出我们的主角:114.5x.1xx.xxx 看一下网站打开样子吧 中规中矩的页面,如果你看到这里,认为,这种钓鱼只要一看...
2023年1月13日 19:37CVE-2023-35844: Lightdash Arbitrary File Read
漏洞标题 CVE-2023-35844: Lightdash Arbitrary File Read 漏洞描述 Lightdash是一款数据分析平台,它可以让数据团队和其他业务部门聚集在一起以做出更好的数据驱动决策 Lightdash 0.510.3之前...
2023年8月20日 17:37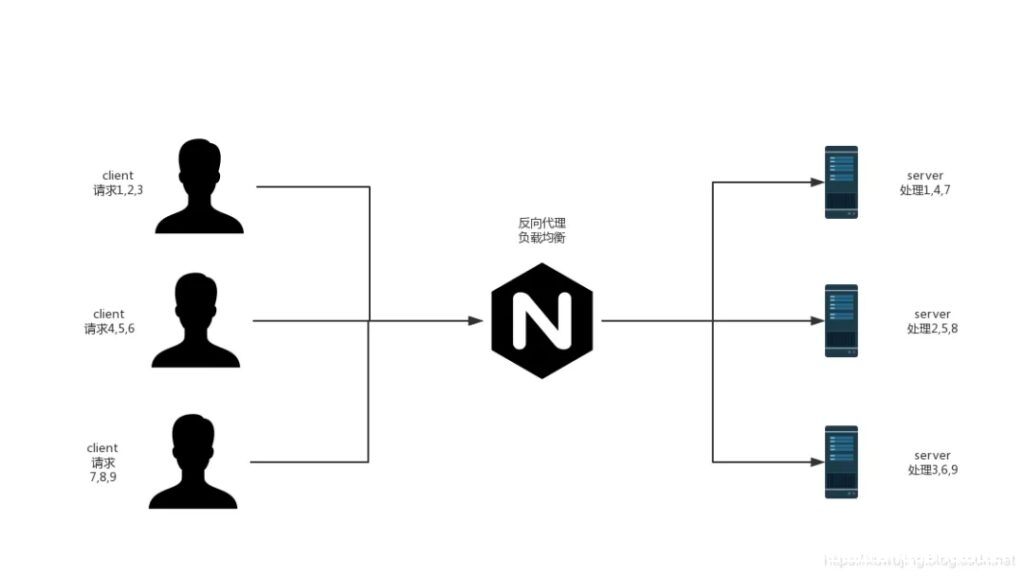
Nginx+SpringBoot实现负载均衡的示例_nginx
这篇文章主要介绍了Nginx优雅的实现负载均衡,帮助大家更好的理解和使用nginx,感兴趣的朋友可以了解下 负载均衡介绍 在介绍Nginx的负载均衡实现之前,先简单的说下负载均衡的分类,主要分为硬...
2023年4月7日 20:56CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年4月11日 02:54
Lapsus$回归,泄露IT巨头Globant 70GB数据
“我们从度假中回来了。”近来声名鹊起的黑客组织在他们的Telegram频道上如此写道,随之发布的还有据称是从软件开发巨头Globant窃取的数据的截图,其中包含了Globant的一些客户源代码以及Atlass...
2022年4月2日 16:10CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File
漏洞标题 CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File 漏洞描述 The Google for WooCommerce plugin for WordPress ...
2024年11月13日 12:54
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

