
最新发布第488页

CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection
漏洞标题 CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection 漏洞描述 WordPress Order Listener for WooCommerce plugin before 3.2.2 contains a SQL inje...
 2022年12月23日 17:37
CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年7月24日 04:26CVE-2023-4596: WordPress Plugin Forminator 1.24.6 – Arbitrary File Upload
漏洞标题 CVE-2023-4596: WordPress Plugin Forminator 1.24.6 - Arbitrary File Upload 漏洞描述 The Forminator plugin for WordPress is vulnerable to arbitrary file uploads due to file ...
2023年7月13日 00:08CVE-2017-14524: OpenText Documentum Administrator 7.2.0180.0055 – Open Redirect
漏洞标题 CVE-2017-14524: OpenText Documentum Administrator 7.2.0180.0055 - Open Redirect 漏洞描述 OpenText Documentum Administrator 7.2.0180.0055 is susceptible to multiple open re...
2017年11月15日 01:04CVE-2023-38879: openSIS v9.0 – Path Traversal
漏洞标题 CVE-2023-38879: openSIS v9.0 - Path Traversal 漏洞描述 A path traversal vulnerability exists in openSIS Classic Community Edition v9.0 via the 'filename' paramet...
2023年11月23日 06:56Carel pCOWeb
漏洞标题 Carel pCOWeb <B1.2.4 XSS (CVE-2019-11370) 漏洞描述 B1.2.4之前的Carel pCOWeb易受存储的跨站点脚本攻击,如config/pw_snmp.html“系统联系人”字段所示。 PoC代码 暂无
2019年5月31日 21:08CData Arc /ui 目录遍历漏洞 (CVE-2024-31850)
漏洞标题 CData Arc /ui 目录遍历漏洞 (CVE-2024-31850) 漏洞描述 CData Arc 是一个 Web 应用程序,它提供了一套用于创建、执行和监控自定义数据集成流的连接器。CData Arc < 23.4.883...
2024年12月3日 01:41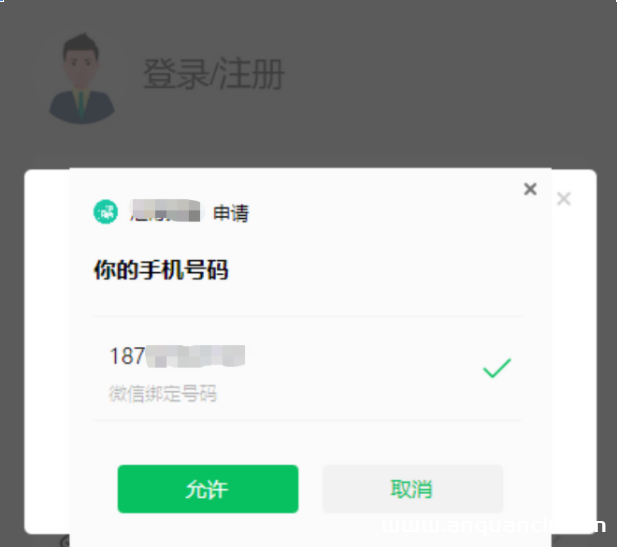
微信小程序SessionKey导致的任意手机号接管
如果小程序存在手机号快捷登录,首先需要获取微信用户绑定的手机号。先调用wx.login接口,由用户主动触发来获取手机号。微信小程序存在EncryptedData、SessionKey、IV来进行加密的机制,Encrypt...
2022年3月10日 23:34(CVE-2025-55747) XWiki Platform配置文件信息泄露漏洞
漏洞标题 (CVE-2025-55747) XWiki Platform配置文件信息泄露漏洞 漏洞描述 (CVE-2025-55747) XWiki Platform配置文件信息泄露漏洞 PoC代码 暂无
2025年12月28日 03:26CVE-2017-5638: Apache Struts 2 – Remote Command Execution S2-045 S2-046
漏洞标题 CVE-2017-5638: Apache Struts 2 - Remote Command Execution S2-045 S2-046 漏洞描述 Apache Struts 2 2.3.x before 2.3.32 and 2.5.x before 2.5.10.1 is vulnerable to remote comm...
2017年2月6日 07:31CVE-2017-9791: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-9791: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.1.x and 2.3.x with the Struts 1 plugin might allow remote code execution via a malici...
2017年7月6日 01:46CVE-2023-25573: Metersphere – Arbitrary File Read
漏洞标题 CVE-2023-25573: Metersphere - Arbitrary File Read 漏洞描述 Metersphere is an open source continuous testing platform. In affected versions an improper access control vulne...
2023年12月9日 04:23CVE-2023-29357: Microsoft SharePoint – Authentication Bypass
漏洞标题 CVE-2023-29357: Microsoft SharePoint - Authentication Bypass 漏洞描述 Microsoft SharePoint Server Elevation of Privilege Vulnerability PoC代码
2023年7月7日 07:39CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload
漏洞标题 CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload 漏洞描述 WordPress Booking Calendar plugin before 3.2.2 is susceptible to arbitrary file upload...
2022年7月15日 20:26CVE-2024-0012: PAN-OS Management Web Interface – Authentication Bypass
漏洞标题 CVE-2024-0012: PAN-OS Management Web Interface - Authentication Bypass 漏洞描述 An authentication bypass in Palo Alto Networks PAN-OS software enables an unauthenticated a...
2024年8月23日 12:00CVE-2025-54125: XWiki XML View – Sensitive Information Exposure
漏洞标题 CVE-2025-54125: XWiki XML View - Sensitive Information Exposure 漏洞描述 A vulnerability in XWiki's XML view functionality exposes sensitive information such as passw...
2025年8月30日 03:41
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

