
最新发布第48页
UltraISO 9.7.0.3476中文完美破解安装版
前言 UltraISO软碟通是一款功能强大而又方便实用的光盘映像文件制作/编辑/转换工具,它可以直接编辑ISO文件和从ISO中提取文件和目录,也可以从CD-ROM制作光盘映像或者将硬盘上的文件制作成ISO文...

 2023年4月8日 14:38

CVE-2018-10818: LG NAS Devices – Remote Code Execution
漏洞标题 CVE-2018-10818: LG NAS Devices - Remote Code Execution 漏洞描述 LG NAS devices contain a pre-auth remote command injection via the "password" parameter. PoC代码
 2018年3月4日 08:07
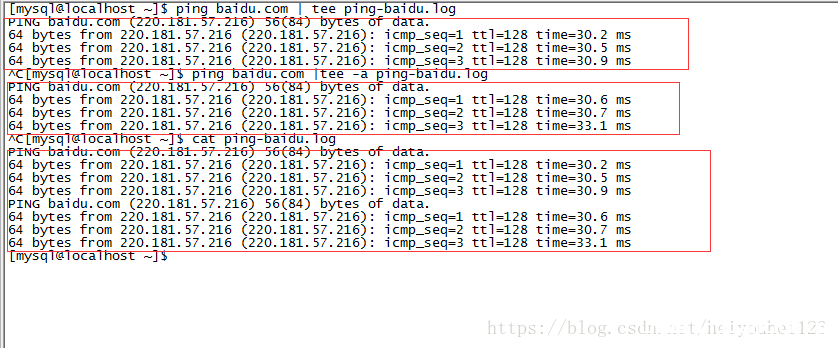
Linux tee命令使用详解_Linux
这篇文章主要介绍了Linux tee命令使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 tee命令主要被用来向sta...
2026年5月11日 11:45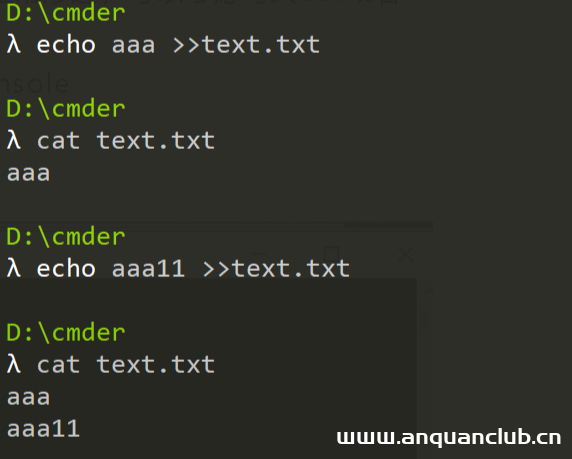
文件写入小技巧
在某些场景,我们可能需要写入bat,vbs,py等文件,当我们逐个echo将字符写入文件时,写入内容会自动换行: 可以通过命令 >>text.txt set/p='test' < nul 避免写入内容被换行 文字来源...
2022年3月10日 23:32CVE-2022-40443: ZZCMS 2022 – Path Information Disclosure
漏洞标题 CVE-2022-40443: ZZCMS 2022 - Path Information Disclosure 漏洞描述 An absolute path traversal vulnerability in ZZCMS 2022 allows attackers to obtain sensitive information v...
2022年8月13日 07:26CVE-2020-11529: Grav < 1.7 - Open Redirect
漏洞标题 CVE-2020-11529: Grav < 1.7 - Open Redirect 漏洞描述 Grav before 1.7 has an open redirect vulnerability via common/Grav.php. This is partially fixed in 1.6.23 and still ...
2020年2月20日 16:33
三分钟完成 ubuntu16.04初始化,Java,maven,docker环境的部署问题_docker
这篇文章主要介绍了三分钟完成 ubuntu16.04初始化,Java,maven,docker环境的部署问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友参考下吧 Fast-Linux 项...
2023年3月3日 20:25CVE-2019-10475: Jenkins build-metrics 1.3 – Cross-Site Scripting
漏洞标题 CVE-2019-10475: Jenkins build-metrics 1.3 - Cross-Site Scripting 漏洞描述 Jenkins build-metrics 1.3 is vulnerable to a reflected cross-site scripting vulnerability that al...
2019年5月26日 22:04Apache OFBiz CVE-2024-38856 未授权代码执行漏洞
漏洞标题 Apache OFBiz CVE-2024-38856 未授权代码执行漏洞 漏洞描述 Apache OFBiz存在未授权代码执行漏洞,该漏洞是由于ProgramExport接口对用户的权限校验不当导致的。 PoC代码 暂无
2024年6月26日 15:09Couchdb 垂直权限绕过漏洞(CVE-2017-12635)
漏洞标题 Couchdb 垂直权限绕过漏洞(CVE-2017-12635) 漏洞描述 (CVE-2017-12635)是由于Erlang和 JavaScript 对 JSON解析方式的不同,在语句执行时产生差异性导致的。该漏洞可使非管理员用户赋...
2017年1月1日 14:11CVE-2021-28149: Hongdian H8922 3.0.5 Devices – Local File Inclusion
漏洞标题 CVE-2021-28149: Hongdian H8922 3.0.5 Devices - Local File Inclusion 漏洞描述 Hongdian H8922 3.0.5 devices are vulnerable to local file inclusion. The /log_download.cgi log...
2021年4月14日 01:19Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759)
漏洞标题 Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759) 漏洞描述 【漏洞描述】 Apache Tomcat JK(mod_jk) 【涉及版本】1.2.0,1.2.4 【漏洞描述】 由于Apache TomcatWeb服务器(...
2018年7月23日 09:02CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年3月26日 09:24CVE-2009-5020: AWStats < 6.95 - Open Redirect
漏洞标题 CVE-2009-5020: AWStats < 6.95 - Open Redirect 漏洞描述 An open redirect vulnerability in awredir.pl in AWStats < 6.95 allows remote attackers to redirect users to ar...
2009年9月6日 00:36CVE-2010-2036: Joomla! Component Percha Fields Attach 1.0 – Directory Traversal
漏洞标题 CVE-2010-2036: Joomla! Component Percha Fields Attach 1.0 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Percha Fields Attach (com_perchafieldsa...
2010年12月24日 17:03CVE-2022-29775: iSpy 7.2.2.0 – Authentication Bypass
漏洞标题 CVE-2022-29775: iSpy 7.2.2.0 - Authentication Bypass 漏洞描述 iSpy 7.2.2.0 contains an authentication bypass vulnerability. An attacker can craft a URL and possibly obtain...
2022年5月2日 01:47
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

