
最新发布第48页

CVE-2023-41763: Skype for Business 2019 (SfB) – Blind Server-side Request Forgery
漏洞标题 CVE-2023-41763: Skype for Business 2019 (SfB) - Blind Server-side Request Forgery 漏洞描述 Skype Pre-Auth Server-side Request Forgery (SSRF) vulnerability PoC代码
 2023年9月20日 16:28
Ureport v2.1.7 CVE-2023-24189 XXE漏洞
漏洞标题 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 漏洞描述 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 日期: 2024-02-07 | 影响软件: Ureport v2.1.7 | PoC代码
2023年9月22日 00:50CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting
漏洞标题 CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting 漏洞描述 WordPress plugin Infusionsoft 1.5.11 and before contains a reflected cro...
2016年10月13日 10:34CVE-2025-64095: DNN – Unrestricted Arbitrary File Upload
漏洞标题 CVE-2025-64095: DNN - Unrestricted Arbitrary File Upload 漏洞描述 DNN (formerly DotNetNuke) \u003C 10.1.1 contains an unrestricted file upload vulnerability caused by the ...
2025年7月29日 14:23CVE-2019-19368: Rumpus FTP Web File Manager 8.2.9.1 – Cross-Site Scripting
漏洞标题 CVE-2019-19368: Rumpus FTP Web File Manager 8.2.9.1 - Cross-Site Scripting 漏洞描述 Rumpus FTP Web File Manager 8.2.9.1 contains a reflected cross-site scripting vulnerabi...
2019年10月23日 22:25
bugbounty技巧聚合20210907
漏洞报告 Google 谷歌漏洞三则 http://apapedulimu.click/story-of-idor-on-google-product/ 挖洞技巧 盲ssrf利用 http://blog.assetnote.io/2021/01/13/blind-ssrf-chains/#confluence 依赖混...
2022年3月10日 23:39CVE-2021-22214: Gitlab CE/EE 10.5 – Server-Side Request Forgery
漏洞标题 CVE-2021-22214: Gitlab CE/EE 10.5 - Server-Side Request Forgery 漏洞描述 GitLab CE/EE versions starting from 10.5 are susceptible to a server-side request forgery vulnerab...
2021年11月8日 13:19bugbounty技巧聚合20211011
漏洞报告 【Ubiquiti 344刀】link.cgi存在反射xss漏洞 http://hackerone.com/reports/802498 【Ubiquiti 950刀】services.cgi存在反射xss漏洞 http://hackerone.com/reports/331368 【Google】...
2022年4月1日 18:36
【限时分享】最后一块拼图已经补齐,EasyShell 总算是让咱(ai)写出来啦
当前文章支持参与抽奖截止6月21日共有100位幸运儿可以100%参与评论获取7天渗透云记博客赞助会员!!!先到先得,晚来可就没有啦 如需获取激活码,可直接查看文章最后,即可获取教程 前言 一直以...

 2026年8月29日 19:21
(CVE-2025-15004)DedeCMS至5.7.118版本freelist_main.php文件orderby参数SQL注入漏洞
漏洞标题 (CVE-2025-15004)DedeCMS至5.7.118版本freelist_main.php文件orderby参数SQL注入漏洞 漏洞描述 (CVE-2025-15004)DedeCMS至5.7.118版本freelist_main.php文件orderby参数SQL注入漏...
2025年9月15日 12:16centos6-7 yum安装php的方法(推荐)_Linux
这篇文章主要介绍了centos6-7 yum安装php的方法,非常不错,具有一定的参考借鉴价值,需要的朋友可以参考下 1.检查当前安装的PHP包 yum list installed | grep php 如果有安装的PHP包,先删除他...
2024年6月6日 20:01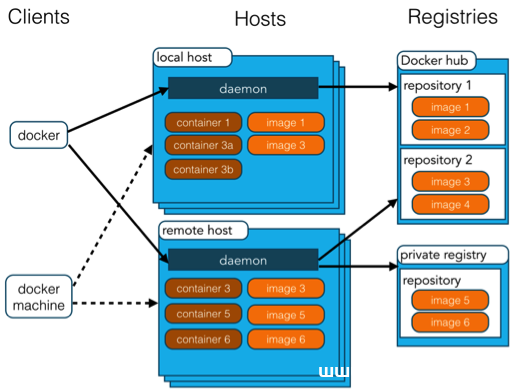
Docker 架构简介_docker
这篇文章主要介绍了Docker 架构的相关资料,文中讲解非常细致,帮助大家开始学习docker,感兴趣的朋友可以了解下 Docker 包括三个基本概念: 镜像(Image):Docker 镜像(Image),就相当于是一...
2023年9月11日 21:07CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞
漏洞标题 CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞 漏洞描述 Liferay Portal CE是一款用来快速构建网站的开源系统。其7.2.0 GA1及以前的版本API接口中存在一处反序列化漏洞,利...
2020年10月12日 08:56CVE-2023-32563: Ivanti Avalanche – Remote Code Execution
漏洞标题 CVE-2023-32563: Ivanti Avalanche - Remote Code Execution 漏洞描述 An unauthenticated attacker could achieve the code execution through a RemoteControl server. PoC代码
2023年5月9日 14:03CVE-2020-22208: 74cms – ajax_street.php ‘x’ SQL Injection
漏洞标题 CVE-2020-22208: 74cms - ajax_street.php 'x' SQL Injection 漏洞描述 SQL Injection in 74cms 3.2.0 via the x parameter to plus/ajax_street.php. PoC代码
2020年2月19日 15:56奇葩漏洞面面观
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnP2siX6p3DN3YjKEomok3kb 简介 0x00 众里寻他千百度 0x01 精骛八极,心游万仞 0x02 天下大事,必作于细 0x03 不破楼兰终不还 0x04 工欲善其事,...
2022年3月10日 23:37
2026年9月14日 11:45
2026年9月13日 11:45
2026年9月12日 12:55
2026年9月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

