
最新发布第493页

CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
 2023年12月21日 05:51
CVE-2020-12800: WordPress Contact Form 7 <1.3.3.3 - Remote Code Execution
漏洞标题 CVE-2020-12800: WordPress Contact Form 7 <1.3.3.3 - Remote Code Execution 漏洞描述 WordPress Contact Form 7 before 1.3.3.3 allows unrestricted file upload and remote co...
2020年2月25日 21:45CVE-2021-37416: Zoho ManageEngine ADSelfService Plus <=6103 - Cross-Site Scripting
漏洞标题 CVE-2021-37416: Zoho ManageEngine ADSelfService Plus <=6103 - Cross-Site Scripting 漏洞描述 Zoho ManageEngine ADSelfService Plus 6103 and prior contains a reflected cro...
2021年2月24日 18:38CVE-2024-23692: Rejetto HTTP File Server – Template injection
漏洞标题 CVE-2024-23692: Rejetto HTTP File Server - Template injection 漏洞描述 This vulnerability allows a remote, unauthenticated attacker to execute arbitrary commands on the af...
2024年8月16日 23:49
微软及游戏行业史上最大收购:以687亿美元收购动视暴雪
今天一则新闻轰动了整个游戏圈,就在1月18日,微软官方宣布将以687亿美元收购动视暴雪Activision Blizzard。这不仅是微软有史以来规模最大,亦是游戏行业史上最大的收购案。收购完成后,微软将...
2022年3月10日 23:39CVE-2015-7377: WordPress Pie-Register <2.0.19 - Cross-Site Scripting
漏洞标题 CVE-2015-7377: WordPress Pie-Register <2.0.19 - Cross-Site Scripting 漏洞描述 WordPress Pie Register before 2.0.19 contains a reflected cross-site scripting vulnerabili...
2015年11月9日 22:45Acmailer 邮件系统 init_ctl.cgi 文件 sendmail_path 参数远程命令执行漏洞(CVE-2021-20617)
漏洞标题 Acmailer 邮件系统 init_ctl.cgi 文件 sendmail_path 参数远程命令执行漏洞(CVE-2021-20617) 漏洞描述 Acmailer 是一款用于支持邮件服务的CGI软件。Acmailer 4.0.2版本及之前版本存...
2021年3月27日 02:58CVE-2017-12794: Django Debug Page – Cross-Site Scripting
漏洞标题 CVE-2017-12794: Django Debug Page - Cross-Site Scripting 漏洞描述 Django 1.10.x before 1.10.8 and 1.11.x before 1.11.5 has HTML autoescaping disabled in a portion of the t...
2017年11月16日 19:04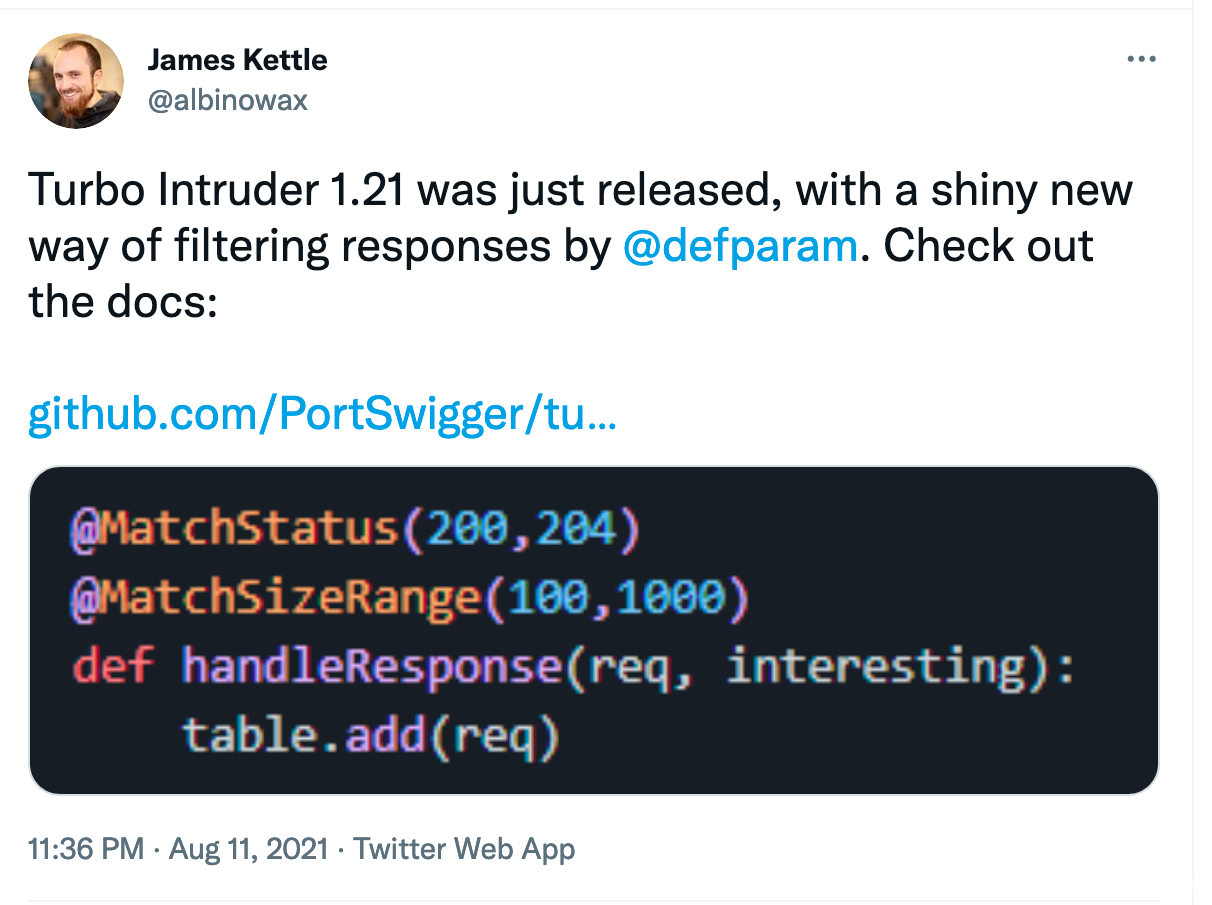
bugbounty技巧聚合20210812
漏洞报告 Acronis #1070533 Acronis True Image 2021 (windows) does not validate server hostname on a login TLS connection Elastic #1218680 Improper authorization on /api/as/v1/creden...
2022年3月10日 23:35CVE-2015-3224: Ruby on Rails Web Console – Remote Code Execution
漏洞标题 CVE-2015-3224: Ruby on Rails Web Console - Remote Code Execution 漏洞描述 Ruby on Rails Web Console before 2.1.3, as used with Ruby on Rails 3.x and 4.x, does not properly...
2015年1月7日 19:06CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞
漏洞标题 CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞 漏洞描述 GeoServer是一个功能齐全,遵循OGC开放标准的开源WFS-T和WMS服务器。CVE-2024-29198 中,攻击者可构造恶意请求,利用...
2024年4月28日 17:51CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年1月21日 18:46CVE-2017-18493: Custom Admin Page by BestWebSoft < 0.1.2 - Cross-Site Scripting
漏洞标题 CVE-2017-18493: Custom Admin Page by BestWebSoft < 0.1.2 - Cross-Site Scripting 漏洞描述 The custom-admin-page plugin before 0.1.2 for WordPress has multiple XSS issues...
2017年7月18日 02:01CVE-2013-2248: Apache Struts – Multiple Open Redirection Vulnerabilities
漏洞标题 CVE-2013-2248: Apache Struts - Multiple Open Redirection Vulnerabilities 漏洞描述 Apache Struts is prone to multiple open-redirection vulnerabilities because the applicati...
2013年9月24日 05:57CVE-2024-0204: Fortra GoAnywhere MFT – Authentication Bypass
漏洞标题 CVE-2024-0204: Fortra GoAnywhere MFT - Authentication Bypass 漏洞描述 Authentication bypass in Fortra's GoAnywhere MFT prior to 7.4.1 allows an unauthorized user to c...
2024年9月30日 08:01CVE-2016-1000148: WordPress S3 Video <=0.983 - Cross-Site Scripting
漏洞标题 CVE-2016-1000148: WordPress S3 Video <=0.983 - Cross-Site Scripting 漏洞描述 WordPress S3 Video and before contains a reflected cross-site scripting vulnerability which...
2016年11月27日 15:35
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

