
最新发布第493页

CVE-2022-2034: WordPress Sensei LMS <4.5.0 - Information Disclosure
漏洞标题 CVE-2022-2034: WordPress Sensei LMS <4.5.0 - Information Disclosure 漏洞描述 WordPress Sensei LMS plugin before 4.5.0 is susceptible to information disclosure. The plug...
 2022年4月23日 18:33
CVE-2021-24498: WordPress Calendar Event Multi View <1.4.01 - Cross-Site Scripting
漏洞标题 CVE-2021-24498: WordPress Calendar Event Multi View <1.4.01 - Cross-Site Scripting 漏洞描述 WordPress Calendar Event Multi View plugin before 1.4.01 contains an unauthe...
2021年5月25日 01:05CVE-2012-4889: ManageEngine Firewall Analyzer 7.2 – Cross-Site Scripting
漏洞标题 CVE-2012-4889: ManageEngine Firewall Analyzer 7.2 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in ManageEngine Firewall Analyzer 7.2 allow...
2012年8月25日 00:13CVE-2022-38553: Academy Learning Management System <5.9.1 - Cross-Site Scripting
漏洞标题 CVE-2022-38553: Academy Learning Management System <5.9.1 - Cross-Site Scripting 漏洞描述 Academy Learning Management System before 5.9.1 contains a cross-site scriptin...
2022年6月2日 07:37CVE-2023-0037: WordPress 10Web Map Builder < 1.0.73 - Unauthenticated SQL Injection
漏洞标题 CVE-2023-0037: WordPress 10Web Map Builder < 1.0.73 - Unauthenticated SQL Injection 漏洞描述 The 10Web Map Builder for Google Maps WordPress plugin before 1.0.73 does n...
2023年6月22日 11:09CVE-2024-9007: 123Solar 1.8.4.5 – Cross-Site Scripting
漏洞标题 CVE-2024-9007: 123Solar 1.8.4.5 - Cross-Site Scripting 漏洞描述 123Solar 1.8.4.5 is vulnerable to reflected cross-site scripting (XSS) via the date1 parameter in detailed....
2024年4月6日 17:41Crestron Devices CVE-2022-23178信息泄露漏洞
漏洞标题 Crestron Devices CVE-2022-23178信息泄露漏洞 漏洞描述 Crestron Devices CVE-2022-23178信息泄露漏洞 日期: 2024-02-22 | 影响软件: Crestron Devices | PoC代码 暂无
2022年12月26日 11:20CVE-2021-36580: IceWarp Mail Server – Open Redirect
漏洞标题 CVE-2021-36580: IceWarp Mail Server - Open Redirect 漏洞描述 IceWarp Mail Server contains an open redirect via the referer parameter. This can lead to phishing attacks or ...
2021年10月31日 09:52CVE-2018-7662: Couchcms 2.0 Dictionary Disclosure
漏洞标题 CVE-2018-7662: Couchcms 2.0 Dictionary Disclosure 漏洞描述 Couchcms 2.0 Dictionary Disclosure fofa: app="Couchcms" shodan: http.html:"Couchcms" PoC代码
2018年6月18日 21:15CVE-2016-1000136: WordPress heat-trackr 1.0 – Cross-Site Scripting
漏洞标题 CVE-2016-1000136: WordPress heat-trackr 1.0 - Cross-Site Scripting 漏洞描述 WordPress heat-trackr 1.0 contains a cross-site scripting vulnerability via heat-trackr_abtest_...
2016年9月28日 07:21CVE-2021-43831: Gradio < 2.5.0 - Arbitrary File Read
漏洞标题 CVE-2021-43831: Gradio < 2.5.0 - Arbitrary File Read 漏洞描述 Files on the host computer can be accessed from the Gradio interface PoC代码
2021年8月20日 14:13CVE-2023-40779: IceWarp Mail Server Deep Castle 2 v.13.0.1.2 – Open Redirect
漏洞标题 CVE-2023-40779: IceWarp Mail Server Deep Castle 2 v.13.0.1.2 - Open Redirect 漏洞描述 An issue in IceWarp Mail Server Deep Castle 2 v.13.0.1.2 allows a remote attacker to ...
2023年11月5日 09:21CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting
漏洞标题 CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting 漏洞描述 WordPress sourceAFRICA plugin version 0.1.3 contains a cross-site scripting vulnerability....
2015年11月22日 02:53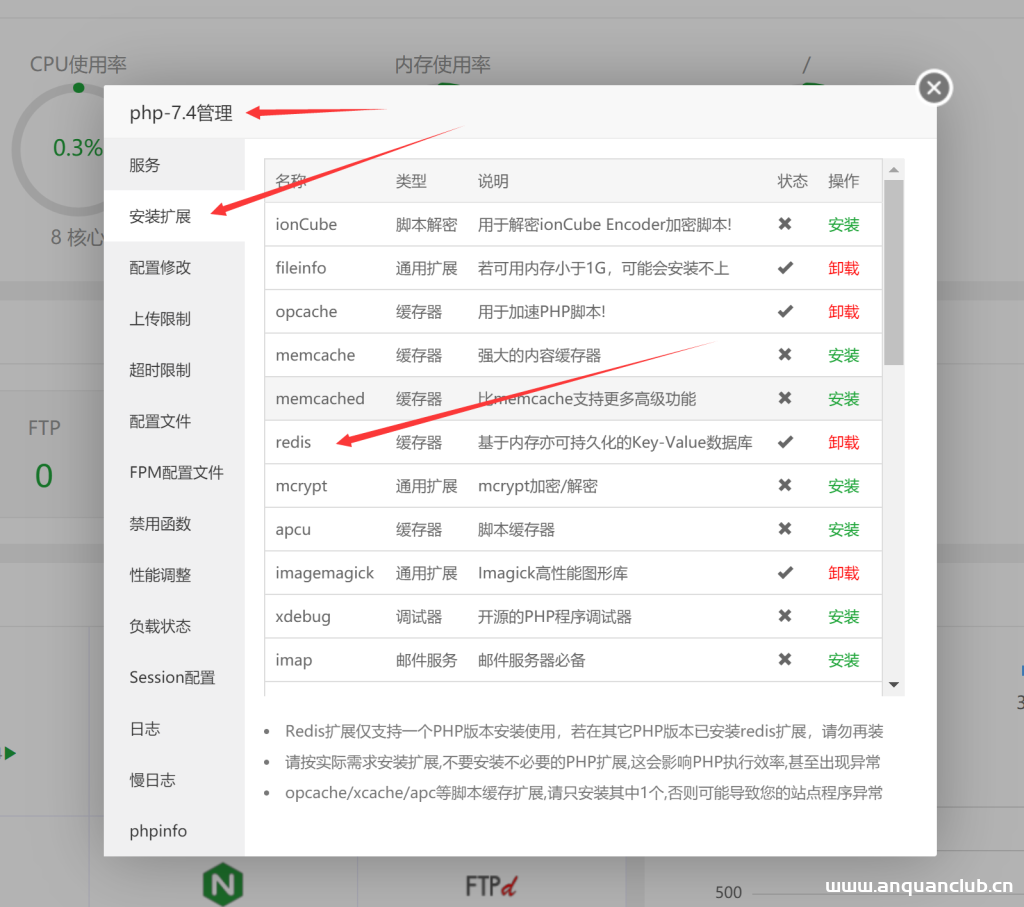
wordpress网站使用Redis缓存和PHP opcache为网站加速详细图文教程
相信建站的朋友都十分关心网站速度问题了,子比主题一直在强调极速优化这次词语,同时在之前的很多文章中我也简单的介绍了子比主题的关于速度优化的一些原理。理论上来讲使用子比主题搭配一个不...

 2022年5月20日 20:05
CVE-2020-35749: WordPress Simple Job Board <2.9.4 - Local File Inclusion
漏洞标题 CVE-2020-35749: WordPress Simple Job Board <2.9.4 - Local File Inclusion 漏洞描述 WordPress Simple Job Board prior to version 2.9.4 is vulnerable to arbitrary file retr...
2020年6月27日 06:42
Nginx配置文件详解_nginx
这篇文章主要介绍了Nginx配置文件详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Nginx的主配置文件是nginx.c...
2023年8月4日 20:31
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

