
最新发布第493页

基于docker启动nginxssl配置_docker
这篇文章主要介绍了基于docker启动nginxssl配置,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 前提条件 一台云服务器(阿里云、腾讯云等...
 2022年12月25日 20:22
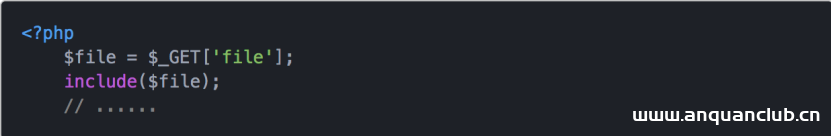
文件包含 & LFI-labs靶场
文件包含漏洞学习 好好学习,天天向上!!!! 知识与实践 Q:什么是文件包含?A:简单一句话,为了更好地使用代码的重用性,引入了文件包含函数,可以通过文件包含函数将文件包含进来,直接使...
2022年4月13日 19:43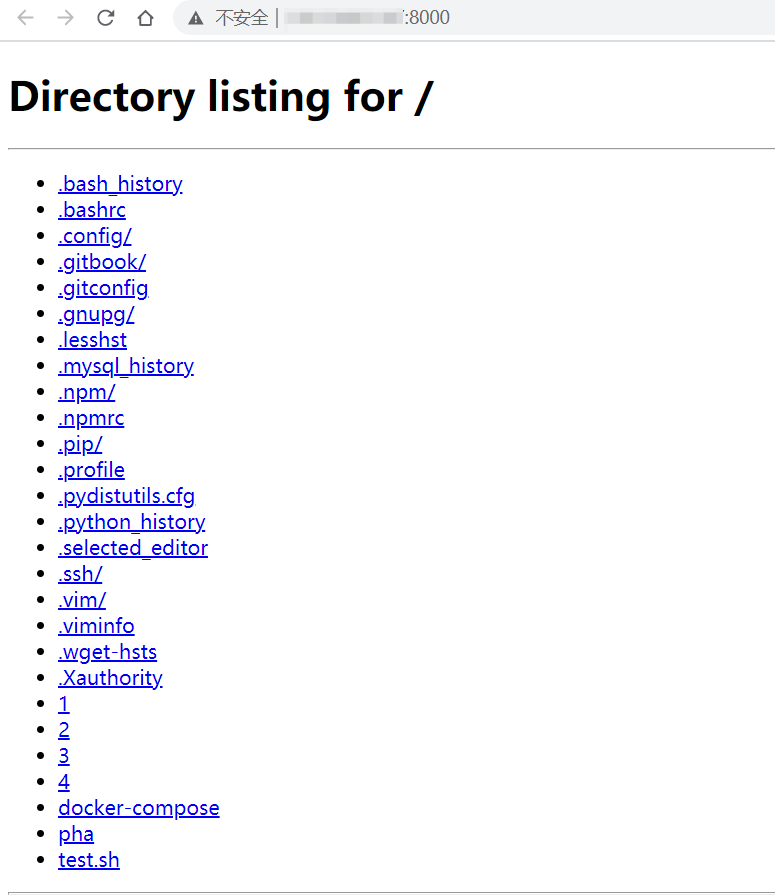
寻找python开启web服务中的宝藏
测试过程中,有时需要临时用python开启web服务,默认是允许目录浏览的,如果不及时关闭进程,可能会被窃取当前目录中的文件。 fofa(也可以尝试添加python2的服务器版本): ((server='SimpleHTTP/...
2022年3月10日 23:34在CentOS启动时自动加载内核模块overlayfs操作_docker
这篇文章主要介绍了在CentOS启动时自动加载内核模块overlayfs操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在CentOS中自动加载内核模块,可以在/etc/sysconfig/modul...
2023年1月18日 20:38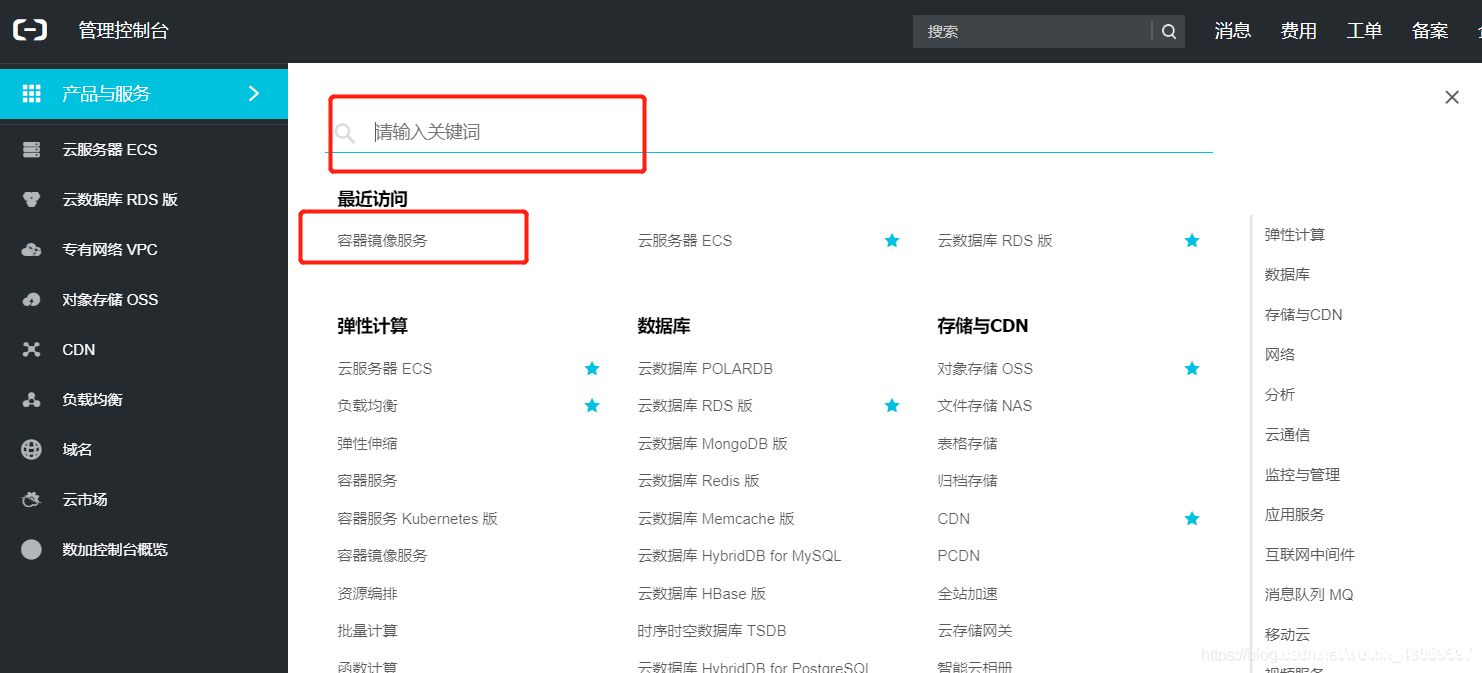
docker下载镜像太慢的解决方案_docker
这篇文章主要介绍了docker下载镜像太慢的解决方案,具体操作步骤很详细也很简单,有遇到相同问题但是不知道如何解决的同学可以尝试下 docker下载镜像卡死或太慢 找了网上很多方法,使用镜像中国...
2022年9月2日 20:40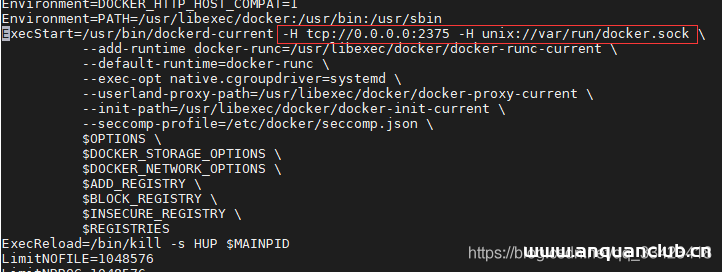
IDEA使用Docker插件远程部署项目到云服务器的方法步骤_docker
这篇文章主要介绍了IDEA使用Docker插件远程部署项目到云服务器的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习...
2022年12月9日 21:24Docker动态给容器Container暴露端口操作_docker
这篇文章主要介绍了Docker动态给容器Container暴露端口操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 查看Container的IP地址 docker inspect <container name or i...
2023年1月11日 21:06
docker空间爆满导致的进入容器失败的解决方案_docker
这篇文章主要介绍了docker空间爆满导致的进入容器失败的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 由于问题发生的比较突然,业务催的比较急,所以没来得及截...
2022年8月18日 20:29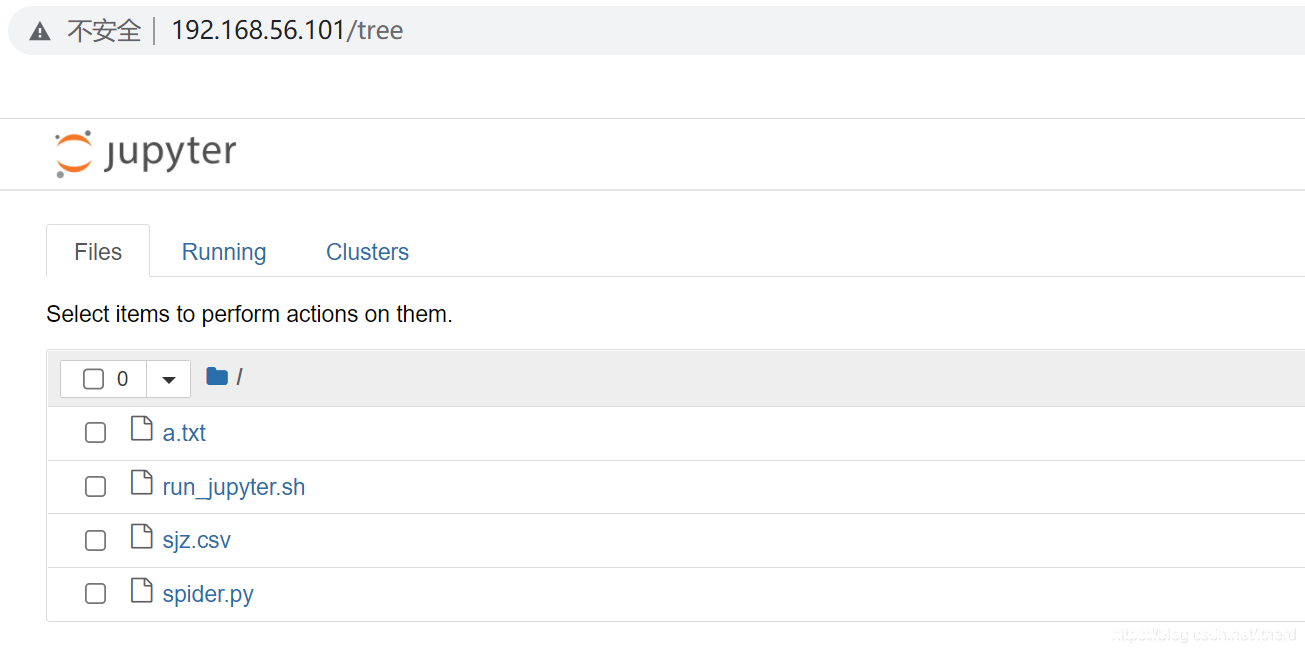
如何在centos的docker里安装jupyter并开放端口_docker
上次有一朋友问小编如何在centos的docker里安装jupyter并开放端口呢?在这就不一一回复大家了,下面小编把我的个人经验分享到安全小天地平台,感兴趣的朋友一起看看吧 目录安装 jupyterdocker ...
2022年6月15日 22:48
CVE-2021-37291: KevinLAB BEMS 1.0 – SQL Injection
漏洞标题 CVE-2021-37291: KevinLAB BEMS 1.0 - SQL Injection 漏洞描述 KevinLAB BEMS 1.0 contains a SQL injection vulnerability. Input passed through input_id POST parameter in /http/...
2021年11月12日 23:18
Docker容器连接相互通信的实现_docker
这篇文章主要介绍了Docker容器连接相互通信的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 端口映射并不是...
2022年12月12日 20:10CVE-2019-19825: TOTOLINK/Realtek Routers – CAPTCHA Bypass
漏洞标题 CVE-2019-19825: TOTOLINK/Realtek Routers - CAPTCHA Bypass 漏洞描述 On certain TOTOLINK Realtek SDK based routers, the CAPTCHA text can be retrieved via a POST request to t...
2019年4月3日 20:35CVE-2023-44812: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44812: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 A cross-site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbit...
2023年3月4日 12:24CVE-2021-37573: Tiny Java Web Server – Cross-Site Scripting
漏洞标题 CVE-2021-37573: Tiny Java Web Server - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting vulnerability in the web server TTiny Java Web Server and Servlet Con...
2021年11月26日 13:10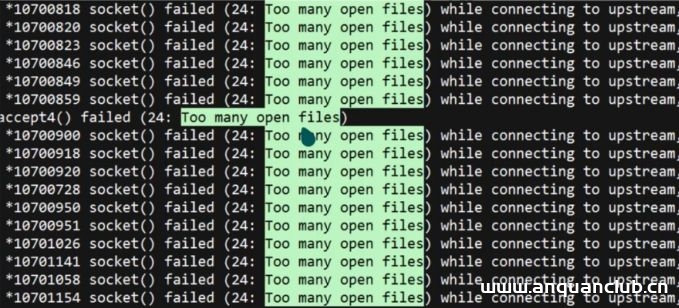
Linux高并发踩过的坑及性能优化介绍_Linux
目录前言Linux应用运行过程中出现Too many open files 问题分析和解决Linux高并发下 time_wait 过多的问题分析及解决Linux更多性能优化小结前言 Linux操作系统是现在服务器的首选操作系统,在Li...
2022年6月14日 23:03CVE-2021-31195: Microsoft Exchange Server – Cross-Site Scripting
漏洞标题 CVE-2021-31195: Microsoft Exchange Server - Cross-Site Scripting 漏洞描述 Microsoft Exchange Server, or OWA, is vulnerable to a cross-site scripting vulnerability in refur...
2021年12月18日 04:42
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

