
最新发布第496页

CVE-2022-2187: WordPress Contact Form 7 Captcha <0.1.2 - Cross-Site Scripting
漏洞标题 CVE-2022-2187: WordPress Contact Form 7 Captcha <0.1.2 - Cross-Site Scripting 漏洞描述 WordPress Contact Form 7 Captcha plugin before 0.1.2 contains a reflected cross-s...
 2022年12月5日 20:45
CVE-2022-34049: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34049: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 Wavlink WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can downloa...
2022年9月14日 10:37CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect
漏洞标题 CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect 漏洞描述 The WP Meta SEO WordPress plugin before 4.5.3 did not authorize several AJAX actions, which allowed ...
2023年9月24日 05:22
越权tips之某src猜测接口,找到越权漏洞
打开xxx.com,f12翻js文件, 里面一堆接口,但只有查找menu列表的接口可以访问,http://xxx.com/api/v1/menu/list js文件中没有添加和删除menu信息的接口,但是之前搞过类似的,这里就想着构造...
2022年3月10日 23:35Cartadis Gespage 8.2.1 存在目录遍历漏洞(CVE-2021-33807)
漏洞标题 Cartadis Gespage 8.2.1 存在目录遍历漏洞(CVE-2021-33807) 漏洞描述 Cartadis Gespage 8.2.1版本存在目录遍历漏洞,攻击者可利用此漏洞获取敏感信息。 PoC代码 暂无
2021年6月26日 15:36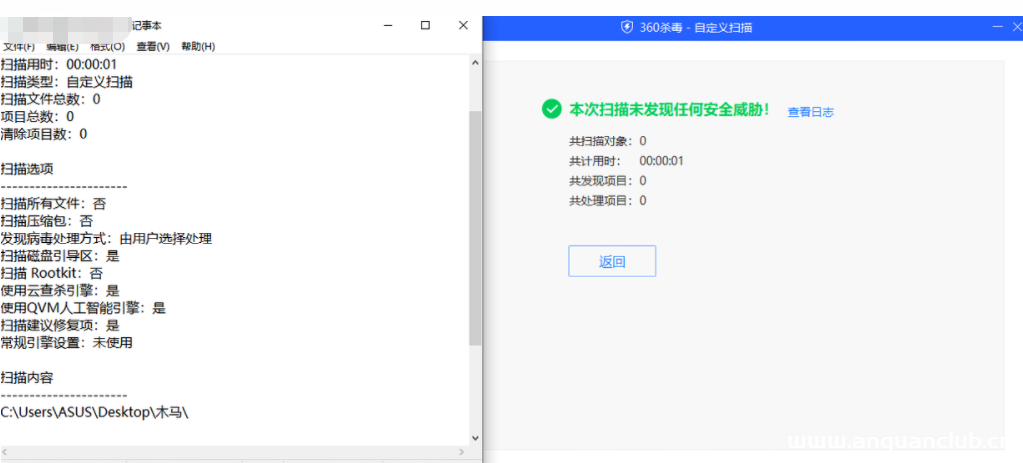
形而上学,不行退学的一句话
0x01 前言 文章写完了,绕过了360杀毒,绕过了火绒,绕过了电脑管家,总结了些简单的姿势,确是没骗过win10的防病毒,剩下的这部分是从Typora的历史记录里找的,,,已经没有想法再来一遍了,,...
2022年3月10日 23:32CVE-2022-3506: WordPress Related Posts <2.1.3 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-3506: WordPress Related Posts <2.1.3 - Stored Cross-Site Scripting 漏洞描述 WordPress Related Posts plugin prior to 2.1.3 contains a cross-site scripting vulne...
2022年1月30日 15:45CVE-2019-14789: Custom 404 Pro < 3.2.8 - Cross-Site Scripting
漏洞标题 CVE-2019-14789: Custom 404 Pro < 3.2.8 - Cross-Site Scripting 漏洞描述 Custom 404 Pro before 3.2.9 is susceptible to cross-site scripting via the title parameter due to...
2019年3月27日 00:02CVE-2024-38653: Ivanti Avalanche SmartDeviceServer – XML External Entity
漏洞标题 CVE-2024-38653: Ivanti Avalanche SmartDeviceServer - XML External Entity 漏洞描述 XXE in SmartDeviceServer in Ivanti Avalanche 6.3.1 allows a remote unauthenticated attack...
2024年5月14日 22:54CVE-2024-6460: WordPress Grow by Tradedoubler Plugin < 2.0.22 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2024-6460: WordPress Grow by Tradedoubler Plugin < 2.0.22 - Unauthenticated Local File Inclusion 漏洞描述 The Grow by Tradedoubler WordPress plugin through version ...
2024年1月18日 22:18CVE-2022-34305: Apache Tomcat Examples Web Application – Cross-Site Scripting
漏洞标题 CVE-2022-34305: Apache Tomcat Examples Web Application - Cross-Site Scripting 漏洞描述 Apache Tomcat 8.5.50 to 8.5.81, 9.0.30 to 9.0.64, 10.0.0-M1 to 10.0.22, and 10.1.0-M...
2022年10月16日 13:55
-Struts2-046 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-046 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月5日 12:56
CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection
漏洞标题 CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection 漏洞描述 An SQL Injection vulnerability in Apache Superset exists due to improper neutralization of special elem...
2024年7月16日 06:54CVE-2022-0653: WordPress Profile Builder Plugin Cross-Site Scripting
漏洞标题 CVE-2022-0653: Wordpress Profile Builder Plugin Cross-Site Scripting 漏洞描述 The Profile Builder User Profile & User Registration Forms WordPress plugin is vulnerable...
2022年1月25日 11:05CVE-2023-40779: IceWarp Mail Server Deep Castle 2 v.13.0.1.2 – Open Redirect
漏洞标题 CVE-2023-40779: IceWarp Mail Server Deep Castle 2 v.13.0.1.2 - Open Redirect 漏洞描述 An issue in IceWarp Mail Server Deep Castle 2 v.13.0.1.2 allows a remote attacker to ...
2023年5月12日 22:56CVE-2019-11510: Pulse Connect Secure SSL VPN Arbitrary File Read
漏洞标题 CVE-2019-11510: Pulse Connect Secure SSL VPN Arbitrary File Read 漏洞描述 Pulse Secure Pulse Connect Secure (PCS) 8.2 before 8.2R12.1, 8.3 before 8.3R7.1, and 9.0 before 9...
2019年5月9日 19:33
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

