
最新发布第497页

linux swap交换分区(详解)_Linux
当物理内存和swap都被使用完那么就会出错,out of memory,本文即将学习linux swap交换分区来解决这个问题 目录linux1.什么是SWAP2. swappiness调节什么3. 什么时候会进行swap操作?4. swap分区...
 2022年6月17日 10:03
利用Nginx代理如何解决前端跨域问题详析_nginx
这篇文章主要给大家介绍了关于利用Nginx代理如何解决前端跨域问题的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者使用Nginx具有一定的参考学习价值,需要的朋友们下面来一起学习...
2023年7月25日 20:35
网安学习过程中常用的在线工具合集 推荐收藏
前言 俗话说的,工欲善其事,必先利其器。在网安学习的不同学习分支中,总有那么一些非常nice的网址可以帮助咱们解决问题,例如CTF比赛中加解密算法的相关网站,信息搜集中常用的那些资产测绘搜...

 2024年4月5日 17:37

CVE-2024-32735: CyberPower – Missing Authentication
漏洞标题 CVE-2024-32735: CyberPower - Missing Authentication 漏洞描述 An issue regarding missing authentication for certain utilities exists in CyberPower PowerPanel Enterprise pri...
2024年12月5日 03:17CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Multiple Map (com_multimap...
2010年10月16日 16:58CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting
漏洞标题 CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin 3.5.5 and prior con...
2022年2月23日 12:35CVE-2024-24329: TotoLink Router setPortForwardRules – Command Injection
漏洞标题 CVE-2024-24329: TotoLink Router setPortForwardRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vuln...
2024年6月10日 14:53CVE-2022-32772: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32772: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年6月14日 15:40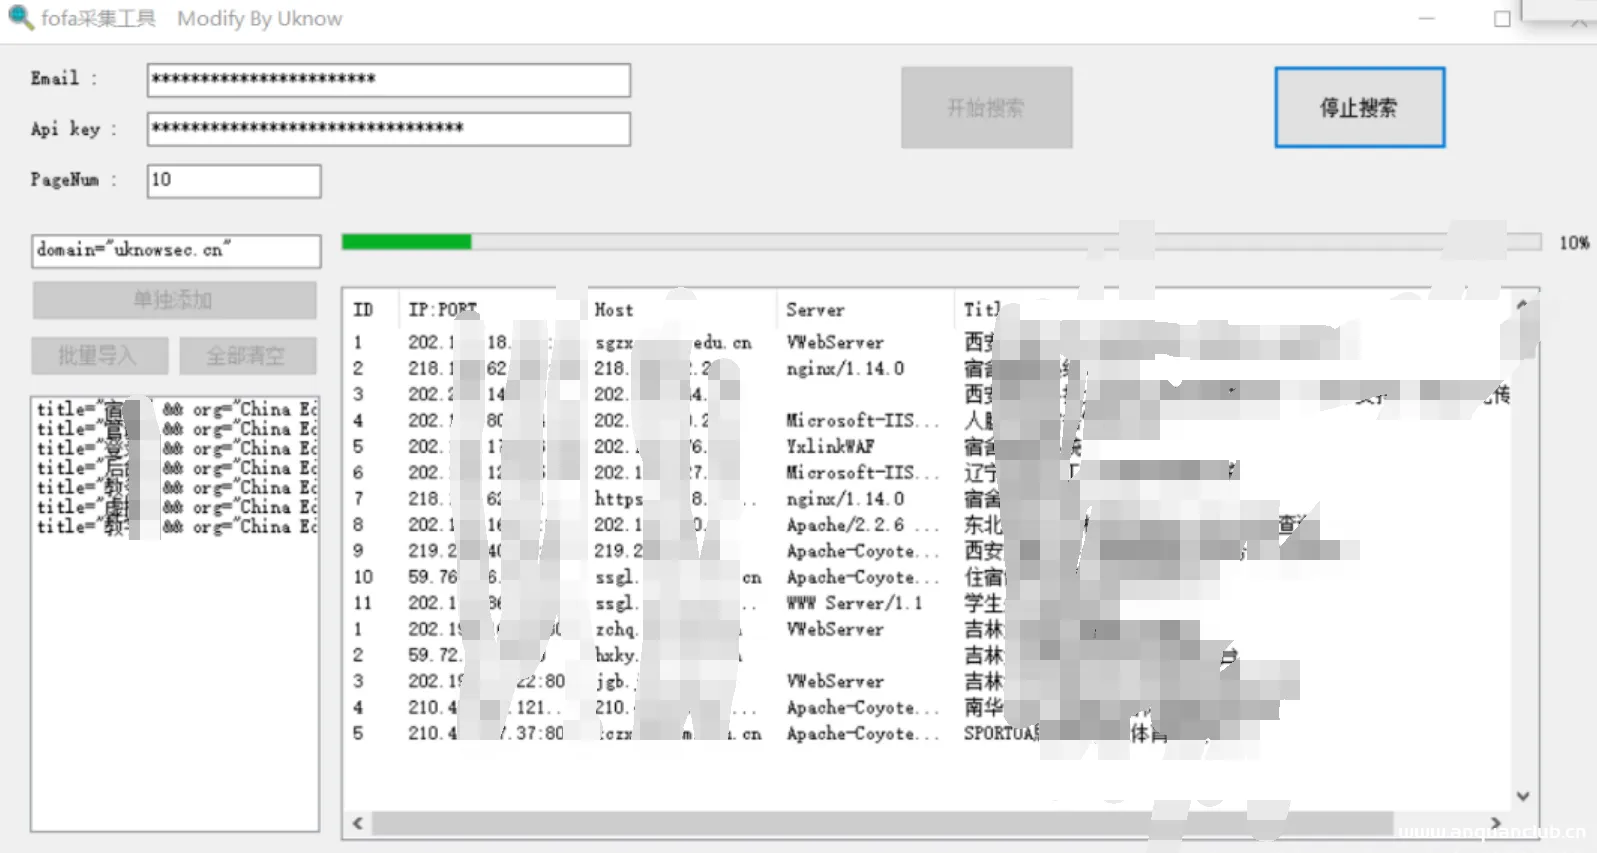
自动化批量挖掘漏洞(edu)
本文摘抄自大佬:Y7ii的优秀文章原文地址:http://blog.csdn.net/m0_46736332/article/details/118888256感谢大佬辛苦劳作,分享不易,记得打开CSDN关注Y7ii,期待大佬新作。 自动化批量挖漏洞 ...
2023年3月29日 11:41CVE-2020-9365: Pure-FTPd 1.0.24 – Security Vulnerability
漏洞标题 CVE-2020-9365: Pure-FTPd 1.0.24 - Security Vulnerability 漏洞描述 Pure-FTPd 1.0.24 contains security vulnerabilities that could allow attackers to exploit the FTP server. ...
2020年3月2日 00:42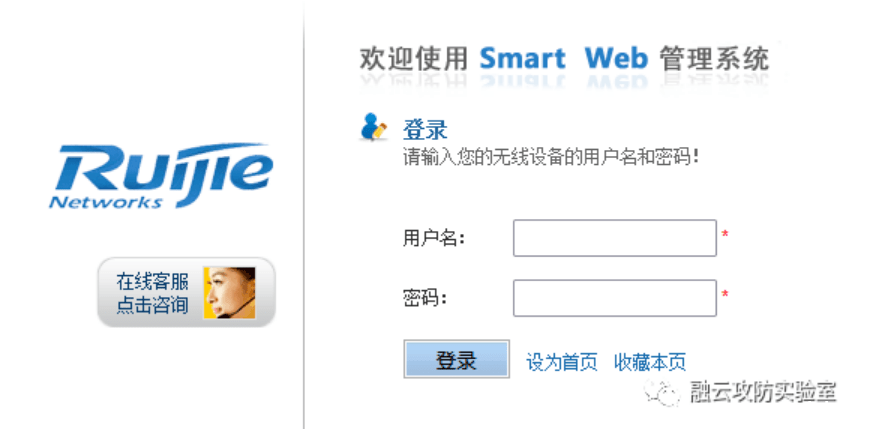
锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、...
2026年2月13日 12:53CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape
漏洞标题 CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow...
2025年8月27日 19:49CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion
漏洞标题 CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion 漏洞描述 WordPress Simple Image Manipulator 1.0 is vulnerable to local file inclusion ...
2015年4月25日 17:52CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure
漏洞标题 CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure 漏洞描述 KubeView through 0.1.31 is susceptible to information disclosure. An attacker can obtain control of ...
2022年11月4日 07:50CVE-2024-3032: WordPress Themify Builder < 7.5.8 - Open Redirect
漏洞标题 CVE-2024-3032: WordPress Themify Builder < 7.5.8 - Open Redirect 漏洞描述 The Themify Builder WordPress plugin before version 7.5.8 contains an open redirect vulnerabil...
2024年6月21日 16:47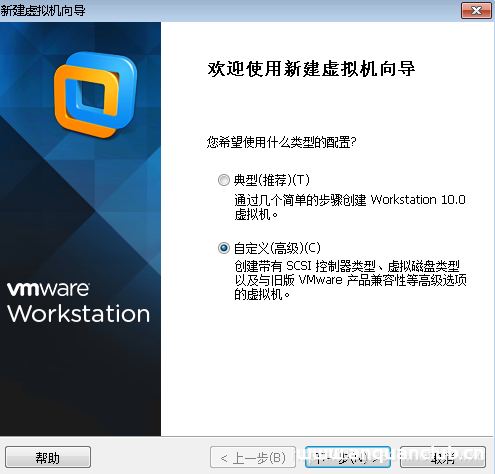
安装redhat 8.0红帽系统的图文教程(小白必备)_Linux
这篇文章主要介绍了安装redhat 8.0红帽系统的图文教程(小白必备),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2022年11月13日 21:50
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

