
最新发布第49页

CVE-2019-20933: InfluxDB <1.7.6 - Authentication Bypass
漏洞标题 CVE-2019-20933: InfluxDB <1.7.6 - Authentication Bypass 漏洞描述 InfluxDB before 1.7.6 contains an authentication bypass vulnerability via the authenticate function in ...
 2019年8月26日 17:48
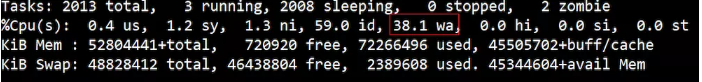
如何使用iostat查看linux硬盘IO性能_Linux
这篇文章主要介绍了如何使用iostat查看linux硬盘IO性能,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 TOP 观察:IO等待所占用的CPU时间...
2023年12月18日 21:36
在 Linux 系统中手动滚动日志的方法_Linux
使用 logrotate 命令可以手动执行日志滚动的操作。本文将要介绍的就是手动进行日志滚动的方法,通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友参考...
2024年2月27日 21:29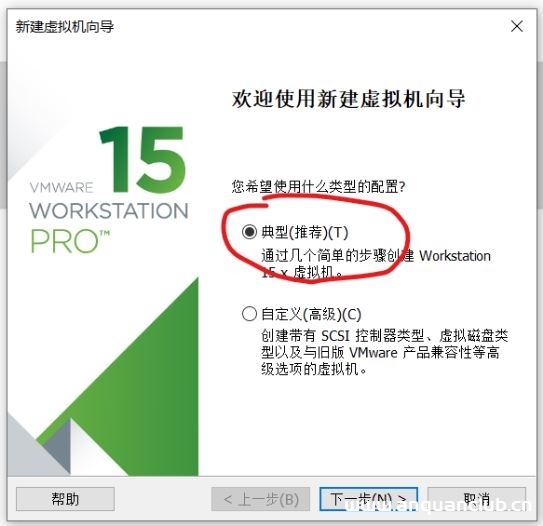
VMwarea虚拟机安装win7操作系统的教程图解_VMware
这篇文章主要介绍了VMwarea虚拟机安装win7操作系统的教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 VMwarea的安装过程就不演示了,主要看看如何装入wi...
2024年6月26日 20:09Nginx同时支持Http和Https的配置详解_nginx
这篇文章主要介绍了Nginx同时支持Http和Https的配置详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 现在的网...
2023年7月23日 20:29CVE-2013-2287: WordPress Plugin Uploader 1.0.4 – Cross-Site Scripting
漏洞标题 CVE-2013-2287: WordPress Plugin Uploader 1.0.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in views/notify.php in the Uploader plugin 1.0...
2013年1月11日 19:13CVE-2025-31125: Vite Development Server – Path Traversal
漏洞标题 CVE-2025-31125: Vite Development Server - Path Traversal 漏洞描述 Path traversal vulnerability in Vite development server's @fs endpoint allows attackers to access fi...
2025年7月3日 08:42CVE-2023-23897: Ozette Plugins – Cross-Site Request Forgery
漏洞标题 CVE-2023-23897: Ozette Plugins - Cross-Site Request Forgery 漏洞描述 An attacker can update, create, and remove the site's mobile redirects via a forged request grant...
2023年2月1日 02:02CVE-2019-20224: Pandora FMS 7.0NG – Remote Command Injection
漏洞标题 CVE-2019-20224: Pandora FMS 7.0NG - Remote Command Injection 漏洞描述 Pandora FMS 7.0NG allows remote authenticated users to execute arbitrary OS commands via shell metach...
2019年8月14日 05:41aria2 webui 路径遍历漏洞(CVE-2023-39141)
漏洞标题 aria2 webui 路径遍历漏洞(CVE-2023-39141) 漏洞描述 WebUI-Aria2是hamza zia个人开发者的一个应用程序。用于创建与 aria2 交互的界面。 WebUI-Aria24fe2e版本存在路径遍历漏洞,该漏...
2023年3月4日 13:07CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年4月24日 01:43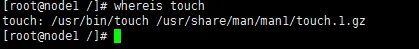
Linux查找特定程序whereis实例详解_Linux
在本篇文章里小编给大家整理的是关于Linux查找特定程序 whereis的详细用法实例,有需要的朋友们可以学习下。 Linux 查找特定程序 whereis whereis 命令主要用于查找程序文件,并提供这个文件的...
2026年9月9日 11:45nginx 配置location匹配规则实例讲解_nginx
在本篇文章里小编给大家整理的是关于nginx 配置location匹配规则实例讲解内容,需要的朋友们学习下。 nginx的配置指令的作用域可以分为 main,server,location这3个种,实际上这3者不是依次包...
2024年3月27日 20:26(CVE-2024-1071) WordPress 插件 代码注入漏洞
漏洞标题 (CVE-2024-1071) WordPress 插件 代码注入漏洞 漏洞描述 (CVE-2024-1071) WordPress 插件 代码注入漏洞 PoC代码 暂无
2024年1月8日 09:29渗透Hacking Team全过程
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnylSPzGnXDU4OnEwQZDypTh 作者寄语:这就是整个过程。轻易渗透进企业,并阻止其继续破坏人权。这也是黑客的魅力和不对称性之美:只需100小时的...
2022年3月10日 23:37CVE-2023-41265: Qlik Sense Enterprise – HTTP Request Smuggling
漏洞标题 CVE-2023-41265: Qlik Sense Enterprise - HTTP Request Smuggling 漏洞描述 An HTTP Request Tunneling vulnerability found in Qlik Sense Enterprise for Windows for versions May...
2023年10月26日 18:10
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

