
最新发布第4页
傻瓜式脱壳保姆级教学
注意: 本次演示环境使用模拟器Xposed +易大师脱壳工具只支持可以在模拟器(雷电模拟器)上安装且可以运行的apk进行脱壳操作,脱壳成功后的app无法再从模拟器中打开(重新安装软件可解决)。 一....
 2022年3月10日 23:39

CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export
漏洞标题 CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export 漏洞描述 includes/options.php in the motors-car-dealership-clas...
2019年8月22日 07:04(CVE-2025-6216) Allegra密码恢复认证绕过漏洞
漏洞标题 (CVE-2025-6216) Allegra密码恢复认证绕过漏洞 漏洞描述 (CVE-2025-6216) Allegra密码恢复认证绕过漏洞 PoC代码 暂无
2025年10月12日 18:02CVE-2023-34192: Zimbra Collaboration Suite (ZCS) v.8.8.15 – Cross-Site Scripting
漏洞标题 CVE-2023-34192: Zimbra Collaboration Suite (ZCS) v.8.8.15 - Cross-Site Scripting 漏洞描述 Cross Site Scripting vulnerability in Zimbra ZCS v.8.8.15 allows a remote authent...
2023年11月13日 23:09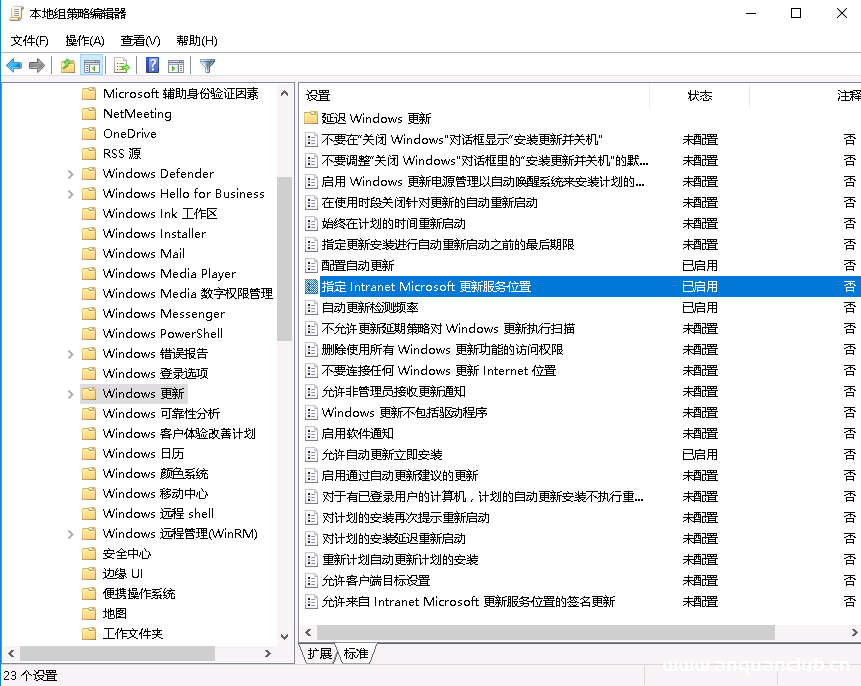
Windows 2016 服务器安全设置_win服务器
最近公司的网站升级Windows 2016服务器,选择安装了最新版的Windows 2016,以前使用Windows服务器还是Windows 2003系统,发现变化还是挺多的,依次记录下来以备后面查阅 目录系统更新配置更换Wi...
2023年4月21日 21:26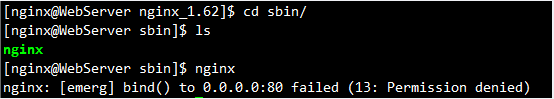
Linux系统下Tomcat使用80端口的方法_Linux
这篇文章主要给大家介绍了关于Linux系统下Tomcat使用80端口的相关资料,文中通过示例代码介绍的非常详细,对大家学习或者使用Tomcat具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧 ...
2024年7月10日 20:25CVE-2022-4060: WordPress User Post Gallery <=2.19 - Remote Code Execution
漏洞标题 CVE-2022-4060: WordPress User Post Gallery <=2.19 - Remote Code Execution 漏洞描述 WordPress User Post Gallery plugin through 2.19 is susceptible to remote code executi...
2022年11月9日 18:05CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass
漏洞标题 CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass 漏洞描述 Stacks Mobile App Builder WordPress plugin ≤ 5.2.3 suffers from an authent...
2024年9月10日 02:43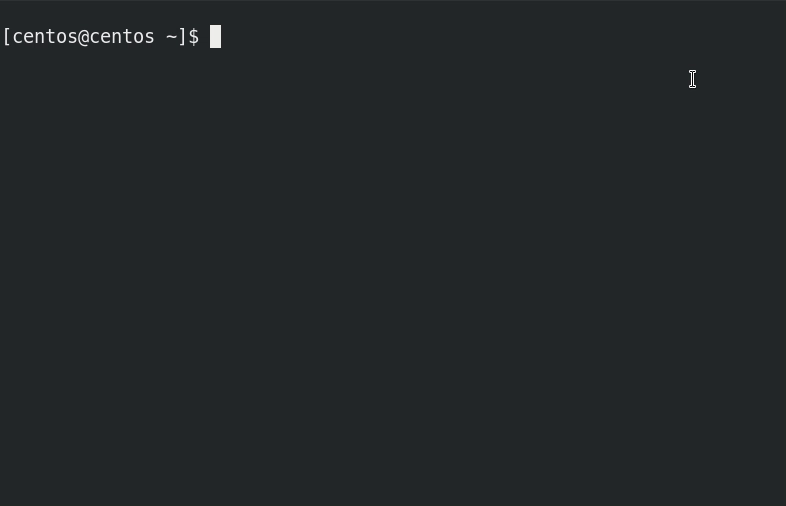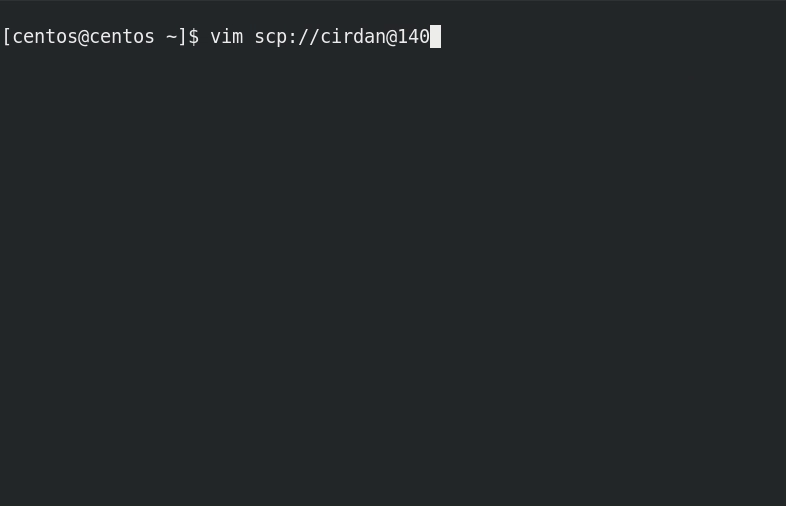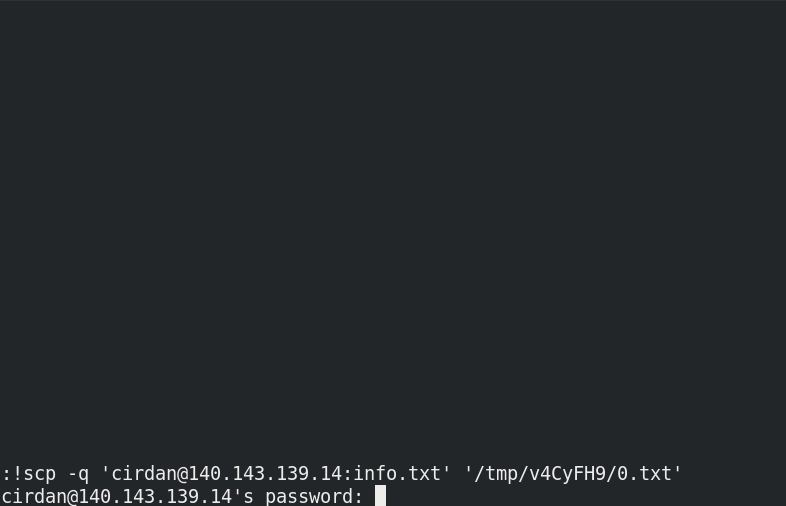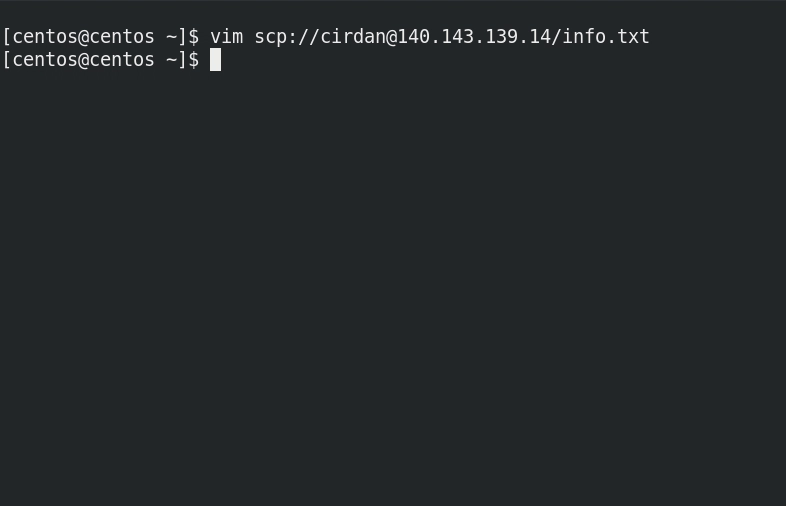
在Linux系统中使用Vim读写远程文件的命令详解_Linux
这篇文章主要介绍了在Linux系统中使用Vim读写远程文件的相关知识,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 设定vim的工作方式(临时) :s...
2023年8月29日 21:16CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
2022年2月27日 12:07CVE-2025-6197: Open Redirect via Organization Switching
漏洞标题 CVE-2025-6197: Open Redirect via Organization Switching 漏洞描述 An open redirect vulnerability has been identified in Grafana OSS organization switching functionality. Pr...
2025年12月5日 07:27CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
2022年7月5日 14:34CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting 漏洞描述 WordPress Transposh Translation plugin before 1.0.8 contains a reflected cross-si...
2021年2月10日 19:38
linux实现猜数字小游戏源码_Linux
这篇文章主要为大家详细介绍了linux实现猜数字小游戏源码,文中示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 一个简单的linux猜数字小游戏源码 游戏规则: 猜数...
2024年2月8日 20:46Ureport v2.1.7 CVE-2023-24189 XXE漏洞
漏洞标题 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 漏洞描述 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 日期: 2024-02-07 | 影响软件: Ureport v2.1.7 | PoC代码
2023年9月22日 00:50CVE-2024-54385: Radio Player <= 2.0.82 - Server-Side Request Forgery
漏洞标题 CVE-2024-54385: Radio Player <= 2.0.82 - Server-Side Request Forgery 漏洞描述 The Radio Player Live Shoutcast, Icecast and Any Audio Stream Player for WordPress plugin ...
2024年7月9日 03:32
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
2026年9月12日 12:55
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

