
最新发布第4页

Linux下Oracle设置定时任务备份数据库的教程_Linux
这篇文章主要介绍了Linux下Oracle设置定时任务备份数据库的方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1、查看数据库的字符集 数据库的字符集必须和Linux下...
 2026年9月4日 11:45
分析Tomcat的工作原理_Tomcat
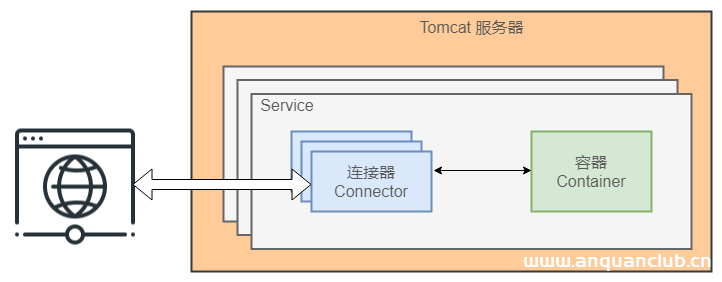
这篇文章主要介绍了Tomcat的工作原理是怎样的,帮助大家清楚 Tomcat 的工作原理和处理请求流程和分析,感兴趣的朋友可以了解下 SpringBoot 就像一条巨蟒,慢慢缠绕着我们,使我们麻痹。不得不承...
2023年5月14日 20:21
CVE-2024-49757: Zitadel – User Registration Bypass
漏洞标题 CVE-2024-49757: Zitadel - User Registration Bypass 漏洞描述 The open-source identity infrastructure software Zitadel allows administrators to disable the user self-registr...
2024年2月5日 13:18CVE-2023-3380: WAVLINK WN579X3 – Remote Command Execution
漏洞标题 CVE-2023-3380: WAVLINK WN579X3 - Remote Command Execution 漏洞描述 Remote Command Execution vulnerability in WAVLINK WN579X3 routers via pingIp parameter in /cgi-bin/adm.c...
2023年3月16日 09:49CVE-2018-13317: TOTOLINK A3002RU 1.0.8 – Information Disclosure
漏洞标题 CVE-2018-13317: TOTOLINK A3002RU 1.0.8 - Information Disclosure 漏洞描述 TOTOLINK A3002RU firmware version 1.0.8 contains a vulnerability in which an unauthenticated attac...
2018年3月15日 19:18CVE-2021-24364: WordPress Jannah Theme <5.4.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24364: WordPress Jannah Theme <5.4.4 - Cross-Site Scripting 漏洞描述 WordPress Jannah theme before 5.4.4 contains a reflected cross-site scripting vulnerabilit...
2021年8月9日 15:23CVE-2021-26084: Confluence Server – Remote Code Execution
漏洞标题 CVE-2021-26084: Confluence Server - Remote Code Execution 漏洞描述 Confluence Server and Data Center contain an OGNL injection vulnerability that could allow an authentica...
2021年7月19日 03:49
Centos8.2云服务器环境安装Tomcat8.5的详细教程_Tomcat
这篇文章主要介绍了Centos8.2云服务器环境安装Tomcat8.5的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在安装Tomcat之前,先安装好JD...
2022年11月24日 21:28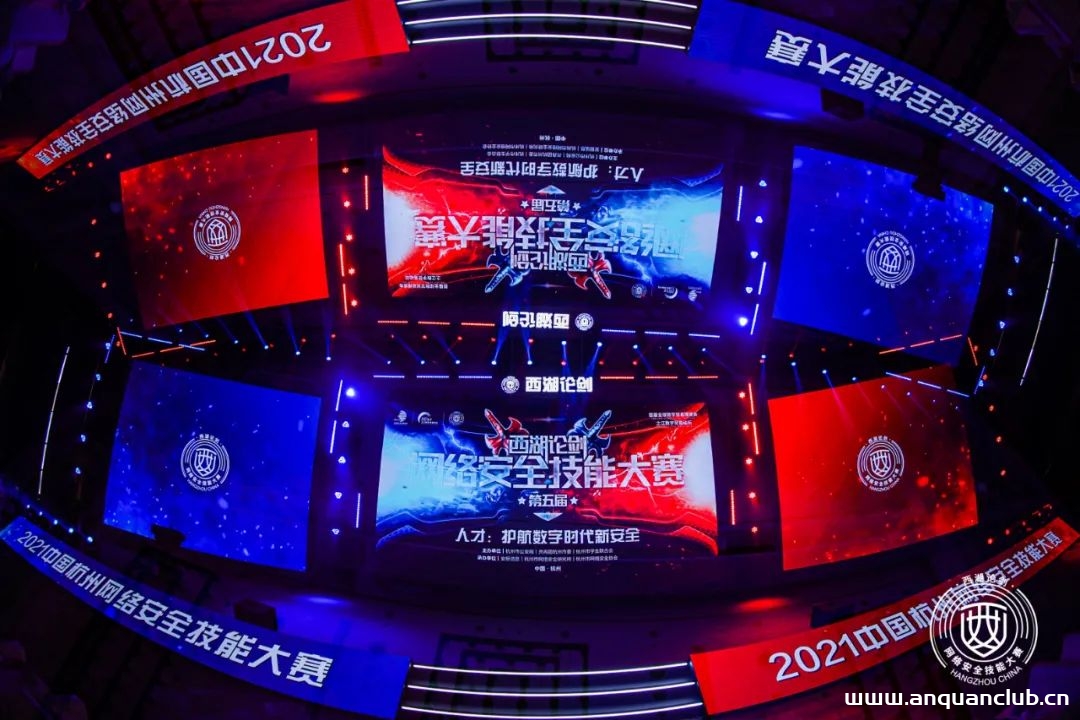
西湖论剑·第五届中国杭州网络安全技能大赛决赛正式启动
网络空间的竞争,归根结底是人才的竞争。3月11日,西湖论剑·第五届中国杭州网络安全技能大赛决赛在杭州拉开帷幕。作为首届全球数字贸易博览会的亮点单元,本次大赛由杭州市公安局、共青团杭州...
2022年3月16日 09:17CVE-2021-24997: WordPress Guppy <=1.1 - Information Disclosure
漏洞标题 CVE-2021-24997: WordPress Guppy <=1.1 - Information Disclosure 漏洞描述 WordPress Guppy plugin through 1.1 is susceptible to an API disclosure vulnerability. This can a...
2021年6月9日 19:17CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年1月29日 01:28Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611)
漏洞标题 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) 漏洞描述 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) PoC代码 暂无
2017年7月4日 04:17CVE-2023-4450: JeecgBoot JimuReport – Template injection
漏洞标题 CVE-2023-4450: JeecgBoot JimuReport - Template injection 漏洞描述 A vulnerability was found in jeecgboot JimuReport up to 1.6.0. It has been declared as critical. Affected...
2023年11月24日 13:21CVE-2017-6090: PhpColl 2.5.1 Arbitrary File Upload
漏洞标题 CVE-2017-6090: PhpColl 2.5.1 Arbitrary File Upload 漏洞描述 PhpCollab 2.5.1 and earlier allows remote authenticated users to execute arbitrary code by uploading a file wit...
2017年11月3日 12:26CVE-2021-24522: ProfilePress < 3.1.11 - Cross-Site Scripting
漏洞标题 CVE-2021-24522: ProfilePress < 3.1.11 - Cross-Site Scripting 漏洞描述 The ProfilePress plugin for WordPress before 3.1.11 is vulnerable to unauthenticated reflected cro...
2021年5月28日 01:43CVE-2020-11530: WordPress Chop Slider 3 – Blind SQL Injection
漏洞标题 CVE-2020-11530: WordPress Chop Slider 3 - Blind SQL Injection 漏洞描述 WordPress Chop Slider 3 plugin contains a blind SQL injection vulnerability via the id GET parameter...
2020年11月20日 21:00
2026年10月27日 11:46
2026年10月26日 11:45
2026年10月25日 11:45
2026年10月24日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

