
最新发布第4页

CVE-2022-40734: Laravel Filemanager v2.5.1 – Local File Inclusion
漏洞标题 CVE-2022-40734: Laravel Filemanager v2.5.1 - Local File Inclusion 漏洞描述 Laravel Filemanager (aka UniSharp) through version 2.5.1 is vulnerable to local file inclusion v...
 2022年6月22日 17:25
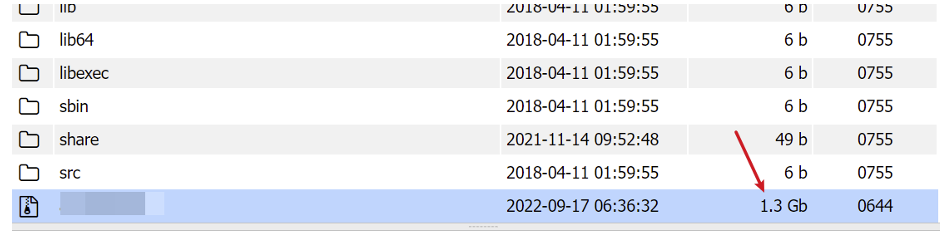
简单粗暴的大文件拖取方法
文章来源:https://github.com/djytmdj/Network-security-study-notes 就是一个小点,没有什么技术含量,简单记录一下 场景发生在已经获取了目标站点的webshell权限,现在想要获取目标站点的文...

 2026年3月2日 20:26
CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read
漏洞标题 CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read 漏洞描述 WordPress Responsive Vector Maps < 6.4.2 contains an arbitrary file read vuln...
2021年2月21日 16:32
多地疫情再起,健康码的“健康大考”如何过关?
自疫情伊始,健康码就成为了出行必需品。健康码能保障疫情防控工作的高效开展,让技术应用更好地为社会“加码”护航。在关键时期,若健康码出现访问慢或者无法访问,有可能影响整个城市的生产生...
2022年3月10日 16:02CVE-2020-29279: 74CMS – Remote File Inclusion
漏洞标题 CVE-2020-29279: 74CMS - Remote File Inclusion 漏洞描述 PHP remote file inclusion in the assign_resume_tpl method in Application/Common/Controller/BaseController.class.php ...
2020年6月30日 08:08CVE-2022-35653: Moodle LTI module Reflected – Cross-Site Scripting
漏洞标题 CVE-2022-35653: Moodle LTI module Reflected - Cross-Site Scripting 漏洞描述 A reflected XSS issue was identified in the LTI module of Moodle. The vulnerability exists due ...
2022年2月17日 17:40CVE-2025-57789: Commvault Initial Administrator Login Process Vulnerability
漏洞标题 CVE-2025-57789: Commvault Initial Administrator Login Process Vulnerability 漏洞描述 An issue was discovered in Commvault before 11.36.60.During the brief window between i...
2025年5月26日 21:02CVE-2025-40630: IceWarp Mail Server ≤11.4.0 – Open Redirect
漏洞标题 CVE-2025-40630: IceWarp Mail Server ≤11.4.0 - Open Redirect 漏洞描述 IceWarp Mail Server version 11.4.0 and below contains an open redirect vulnerability that allows atta...
2025年7月15日 05:33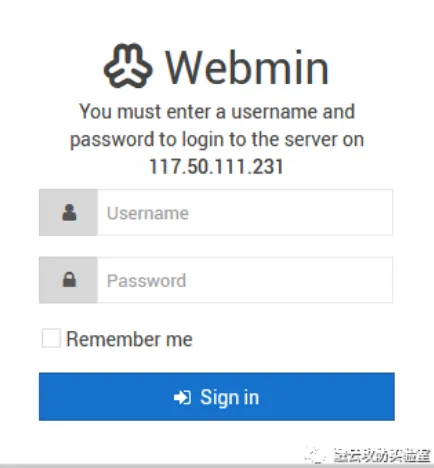
【】-webmin CVE-2019-15107
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
2022年10月31日 10:42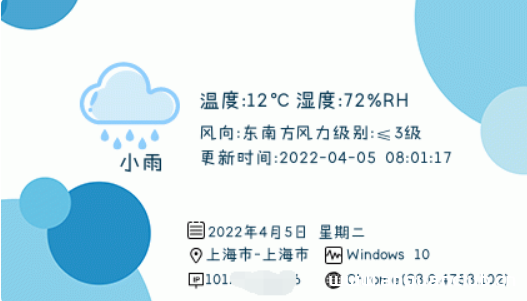
为你的网站添加一个帅气的IP签名档吧 – 教程附源码
先来看看效果吧 远程调用只需要将下面代码加到想显示的地方就行!比如网站侧栏/弹窗提醒等等... <img src='https://b.encenc.com/tools/ip_picture/' alt='' width='428' height='250' />
2022年6月2日 18:16CVE-2020-24589: WSO2 API Manager <=3.1.0 - Blind XML External Entity Injection
漏洞标题 CVE-2020-24589: WSO2 API Manager <=3.1.0 - Blind XML External Entity Injection 漏洞描述 WSO2 API Manager 3.1.0 and earlier is vulnerable to blind XML external entity in...
2020年1月6日 00:57CVE-2025-46822: Java-springboot-codebase 1.1 – Arbitrary File Read
漏洞标题 CVE-2025-46822: Java-springboot-codebase 1.1 - Arbitrary File Read 漏洞描述 OsamaTaher/Java-springboot-codebase is a collection of Java and Spring Boot code snippets, appl...
2025年2月9日 22:12CVE-2023-43795: GeoServer WPS – Server Side Request Forgery
漏洞标题 CVE-2023-43795: GeoServer WPS - Server Side Request Forgery 漏洞描述 GeoServer is an open source software server written in Java that allows users to share and edit geospa...
2023年6月6日 03:04CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 – Local File Inclusion
漏洞标题 CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 - Local File Inclusion 漏洞描述 Joomla! JoomlaPraise Projectfork (com_projectfork) 2.0.10 allows remote attackers to...
2009年12月7日 03:50CVE-2016-1000152: WordPress Tidio-form <=1.0 - Cross-Site Scripting
漏洞标题 CVE-2016-1000152: WordPress Tidio-form <=1.0 - Cross-Site Scripting 漏洞描述 WordPress tidio-form1.0 contains a reflected cross-site scripting vulnerability which allow...
2016年11月4日 02:08CVE-2022-2487: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2487: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection which affects unknown co...
2022年5月22日 08:44
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

