
最新发布第500页

CVE-2024-23692: HTTP File Server Template_injection
漏洞标题 CVE-2024-23692: HTTP File Server Template_injection 漏洞描述 Rejetto HTTP文件服务器,直到并包括2.3m版本,都存在模板注入漏洞。此漏洞允许远程、未经认证的攻击者通过发送特制的...
 2024年5月20日 05:17
CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect
漏洞标题 CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect 漏洞描述 WordPress Ninja Forms plugin before 3.4.34 contains an open redirect vulnerability via the wp_aja...
2021年6月22日 11:18CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
2018年1月18日 03:06CVE-2023-6655: Hongjing e-HR 2020 – SQL Injection
漏洞标题 CVE-2023-6655: Hongjing e-HR 2020 - SQL Injection 漏洞描述 A vulnerability, which was classified as critical, has been found in Hongjing e-HR 2020. Affected by this issue ...
2023年7月22日 22:36CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
2023年6月13日 12:50
【西湖论剑】激发人才自我演进 护航数字时代安全
熠熠生辉的冠军奖杯,高光聚焦的荣光时刻……,随着最终获胜队伍高高举起冠军奖杯,3月12日,西湖论剑·第五届中国杭州网络安全技能大赛决赛多个奖项花落各家,大赛...
2022年3月16日 09:18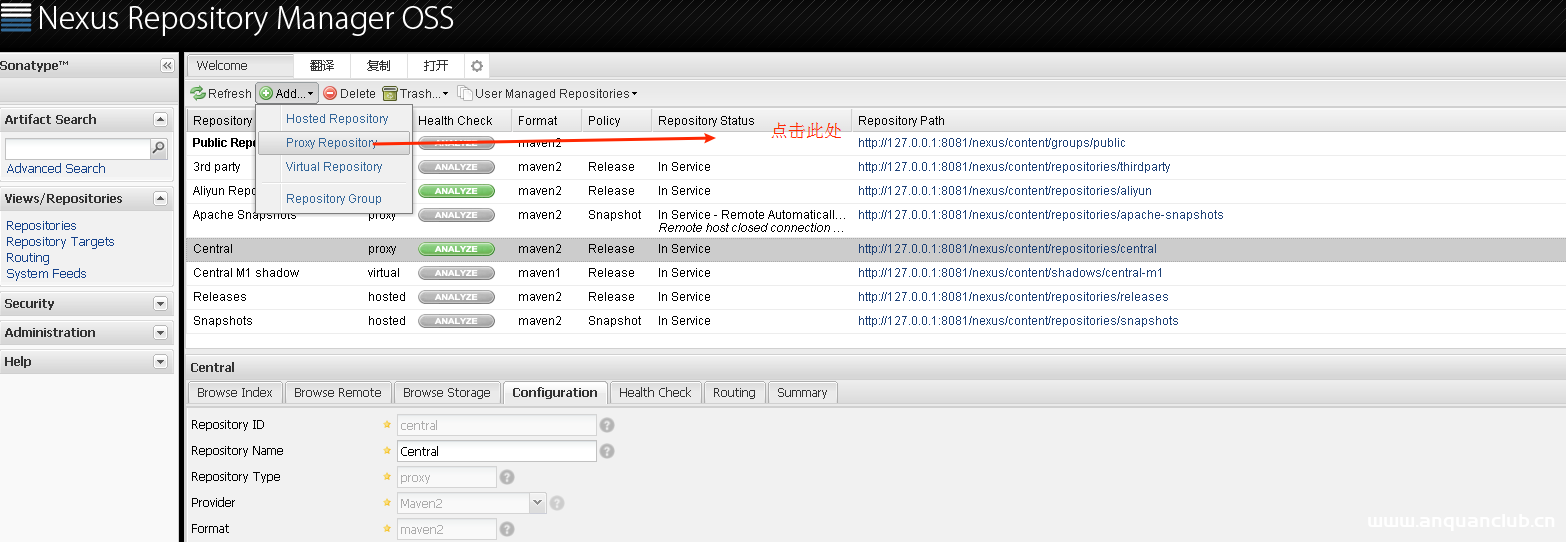
基于Nexus实现配置阿里云代理仓库过程解析_服务器其它
这篇文章主要介绍了基于Nexus实现配置阿里云代理仓库过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 Nexus默认远程仓库为http://...
2023年10月16日 20:45CVE-2024-7313: Shield Security Plugin < 20.0.6 - Cross-Site Scripting
漏洞标题 CVE-2024-7313: Shield Security Plugin < 20.0.6 - Cross-Site Scripting 漏洞描述 The Shield Security WordPress plugin before 20.0.6 contains a reflected cross-site script...
2024年1月21日 22:46CVE-2024-56331: Uptime-Kuma – Local File Inclusion (LFI)
漏洞标题 CVE-2024-56331: Uptime-Kuma - Local File Inclusion (LFI) 漏洞描述 Uptime Kuma has an Improper URL Handling vulnerability that can be exploited through the "real-brows...
2024年12月29日 12:50CVE-2022-29009: Cyber Cafe Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-29009: Cyber Cafe Management System 1.0 - SQL Injection 漏洞描述 Cyber Cafe Management System 1.0 contains multiple SQL injection vulnerabilities via the username...
2022年9月20日 12:19CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年9月18日 15:44CVE-2019-1653: Cisco Small Business WAN VPN Routers – Sensitive Information Disclosure
漏洞标题 CVE-2019-1653: Cisco Small Business WAN VPN Routers - Sensitive Information Disclosure 漏洞描述 Cisco Small Business RV320 and RV325 Dual Gigabit WAN VPN Routers could all...
2019年10月27日 14:50CVE-2024-41810: Twisted – Open Redirect & XSS
漏洞标题 CVE-2024-41810: Twisted - Open Redirect & XSS 漏洞描述 Twisted is an event-based framework for internet applications, supporting Python 3.6+. The Twisted web framework...
2024年10月24日 23:39
Linux tr命令的使用_Linux
这篇文章主要介绍了Linux tr命令的使用,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.简介 tr用来转换或者删除一段文字。tr是translate(转换的缩写),功能的英文示意是:transl...
2023年6月27日 21:09CVE-2019-10068: Kentico CMS Insecure Deserialization Remote Code Execution
漏洞标题 CVE-2019-10068: Kentico CMS Insecure Deserialization Remote Code Execution 漏洞描述 Kentico CMS is susceptible to remote code execution via a .NET deserialization vulnerab...
2019年3月21日 05:58CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 – XML Injection
漏洞标题 CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 - XML Injection 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by an XML Injection vulne...
2025年4月8日 20:17
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

