
最新发布第501页
红队钓鱼攻击(1)–钓鱼网站介绍及kali利用setoolkit工具制作钓鱼网站
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 实验流程 实验环境:一台kali(为×××机 NAT模式) 一台物理机(靶机),要想外网访问,需要做内网穿透 ...

 2022年12月4日 18:56

CVE-2021-41649: PuneethReddyHC Online Shopping System homeaction.php SQL Injection
漏洞标题 CVE-2021-41649: PuneethReddyHC Online Shopping System homeaction.php SQL Injection 漏洞描述 An unauthenticated SQL injection vulnerability exists in PuneethReddyHC Online ...
 2021年10月15日 20:52
CVE-2025-12055: MPDV Mikrolab GmbH HYDRA X, MIP 2 & FEDRA 2 – Path Traversal
漏洞标题 CVE-2025-12055: MPDV Mikrolab GmbH HYDRA X, MIP 2 & FEDRA 2 - Path Traversal 漏洞描述 MPDV Mikrolab GmbH HYDRA X, MIP 2, and FEDRA 2 <= Maintenance Pack 36 with Ser...
2025年9月16日 10:27CVE-2011-4618: Advanced Text Widget < 2.0.2 - Cross-Site Scripting
漏洞标题 CVE-2011-4618: Advanced Text Widget < 2.0.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting (XSS) vulnerability in advancedtext.php in Advanced Text Widget plugi...
2011年3月19日 17:27CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution
漏洞标题 CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution 漏洞描述 WordPress themes including Shapely <= 1.2.7, NewsMag <= 2.4.1, Activel...
2020年5月3日 21:52CVE-2015-2068: Magento Server Mass Importer – Cross-Site Scripting
漏洞标题 CVE-2015-2068: Magento Server Mass Importer - Cross-Site Scripting 漏洞描述 Magento Server Mass Importer plugin contains multiple cross-site scripting vulnerabilities whic...
2015年8月23日 01:32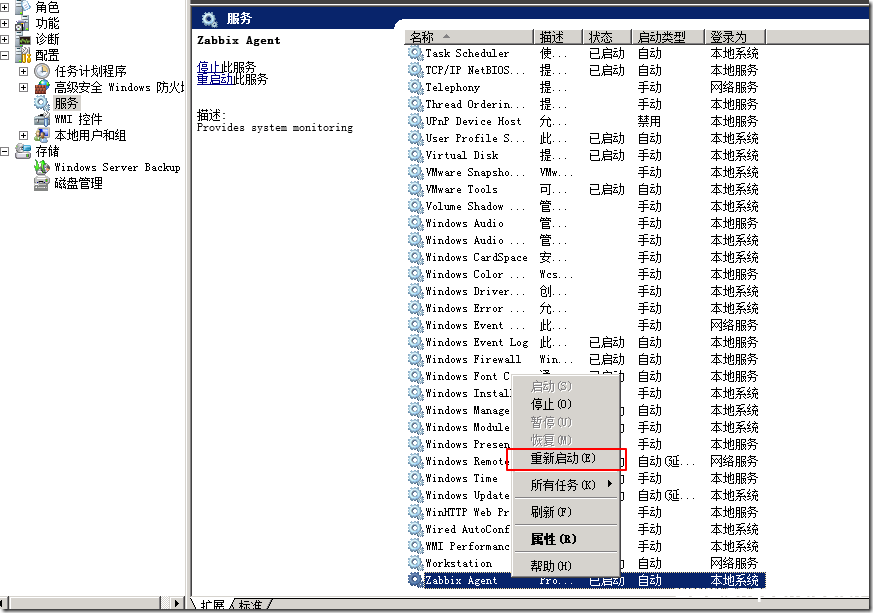
利用zabbix监控ogg进程(Windows平台)_zabbix
这篇文章主要介绍了利用zabbix监控ogg进程(Windows平台)的步骤,帮助大家监控windows平台下的ogg程序,感兴趣的朋友可以参考下 本文给大家介绍如何监控windows平台下的ogg程序。(注:所有操作都...
2022年12月17日 20:21CVE-2024-33610: Sharp Multifunction Printers – Cookie Exposure
漏洞标题 CVE-2024-33610: Sharp Multifunction Printers - Cookie Exposure 漏洞描述 It was observed that Sharp printers are vulnerable to a listing of session cookies without authenti...
2024年1月19日 03:10CVE-2023-34843: Traggo Server – Local File Inclusion
漏洞标题 CVE-2023-34843: Traggo Server - Local File Inclusion 漏洞描述 traggo/server version 0.3.0 is vulnerable to directory traversal. PoC代码
2023年3月25日 19:07CVE-2017-18500: Social Buttons Pack by BestWebSof < 1.1.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18500: Social Buttons Pack by BestWebSof < 1.1.1 - Cross-Site Scripting 漏洞描述 The social-buttons-pack plugin before 1.1.1 for WordPress has multiple XSS iss...
2017年11月20日 22:02CVE-2023-26067: Lexmark Printers – Command Injection
漏洞标题 CVE-2023-26067: Lexmark Printers - Command Injection 漏洞描述 Certain Lexmark devices through 2023-02-19 mishandle Input Validation (issue 1 of 4). PoC代码
2023年5月3日 05:24CVE-2024-3673: Web Directory Free < 1.7.3 - Local File Inclusion
漏洞标题 CVE-2024-3673: Web Directory Free < 1.7.3 - Local File Inclusion 漏洞描述 The Web Directory Free WordPress plugin before 1.7.3 does not validate a parameter before usin...
2024年9月8日 04:35CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting
漏洞标题 CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting 漏洞描述 WordPress plugin Sassy Social Share < 3.3.40 contains a reflected cross-s...
2021年11月29日 23:08CVE-2006-2173: FileZilla FTP Server 2.2.22 – Buffer Overflow
漏洞标题 CVE-2006-2173: FileZilla FTP Server 2.2.22 - Buffer Overflow 漏洞描述 FileZilla FTP Server version 2.2.22 contains a buffer overflow vulnerability that allows remote authe...
2006年6月21日 12:33CVE-2024-3273: D-Link Network Attached Storage – Command Injection and Backdoor Account
漏洞标题 CVE-2024-3273: D-Link Network Attached Storage - Command Injection and Backdoor Account 漏洞描述 UNSUPPORTED WHEN ASSIGNED ** A vulnerability, which was classified as crit...
2024年5月14日 11:41
最新AWVS15.2.221208162 支持Windows/Linux
版本支持 Windows Linux 工具下载 AWVS Windows版本 自带bat脚本一键激活AWVS Linux版本 解压密码 www.anquanclub.cn 破解方法 现只需要运行bat、sh脚本就可以一键破解,快捷方便! 修改hosts文...
2026年3月15日 12:27
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

