
最新发布第503页

CVE-2024-57514: TP-Link Archer A20 v3 Router – Cross-site Scripting
漏洞标题 CVE-2024-57514: TP-Link Archer A20 v3 Router - Cross-site Scripting 漏洞描述 The TP-Link Archer A20 v3 router is vulnerable to Cross-site Scripting (XSS) due to improper h...
 2024年12月11日 05:01
CVE-2022-0827: WordPress Best Books <=2.6.3 - SQL Injection
漏洞标题 CVE-2022-0827: WordPress Best Books <=2.6.3 - SQL Injection 漏洞描述 WordPress Best Books plugin through 2.6.3 is susceptible to SQL injection. The plugin does not sani...
2022年12月3日 17:11
bugbounty技巧聚合20211014
漏洞报告 【U.S. Dept Of Defense】路径遍历 http://hackerone.com/reports/1212746 【U.S. Dept Of Defense】基于post请求的反射xss http://hackerone.com/reports/998935 【U.S. Dept Of Defe...
2022年3月10日 23:32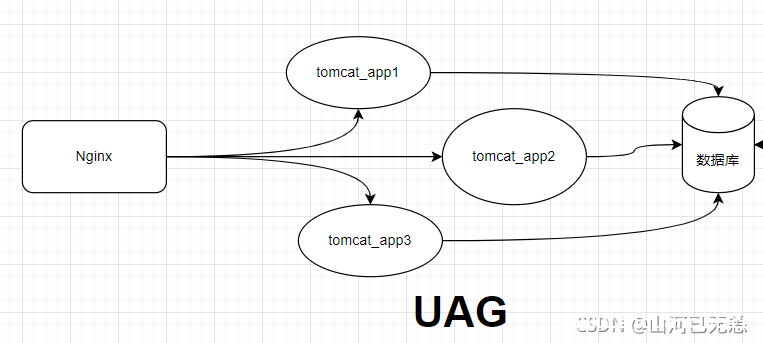
基于Docker部署Tomcat集群、 Nginx负载均衡的问题小结_docker
这篇文章主要介绍了基于Docker部署 Tomcat集群、 Nginx负载均衡,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录写在前面一,Ngixn 镜像制作...
2022年6月15日 09:11CVE-2023-44812: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44812: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 A cross-site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbit...
2023年11月12日 18:44CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
2024年2月24日 08:18美国政府:赶紧给 VMware 设备打补丁,否则拔掉设备!
披露了严重的身份验证绕过漏洞,旧漏洞受到大肆攻击。 美国政府网络安全和基础设施安全局(CISA)在一天内向VMware用户接连发出了两则警告,它认为这家虚拟化技术巨头的产品可能被不法分子用来...

 2022年5月27日 12:48
CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read
漏洞标题 CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read 漏洞描述 WordPress Responsive Vector Maps < 6.4.2 contains an arbitrary file read vuln...
2021年10月1日 00:03
白帽训练营-信息收集101
白帽训练营的第一个主题信息收集。在我们渗透测试/漏洞挖掘过程中,信息收集是一个相对比较重要的阶段,有助于我们扩大攻击面。 ?文章内容需登陆状态才能查看,没有安全小天地平台账号的用户请...
2022年3月10日 23:35CVE-2024-9707: Hunk Companion <= 1.8.4 - Arbitrary Plugin Installation
漏洞标题 CVE-2024-9707: Hunk Companion <= 1.8.4 - Arbitrary Plugin Installation 漏洞描述 The Hunk Companion plugin for WordPress is vulnerable to unauthorized plugin installatio...
2024年2月25日 12:22CVE-2021-34473: Exchange Server – Remote Code Execution
漏洞标题 CVE-2021-34473: Exchange Server - Remote Code Execution 漏洞描述 Microsoft Exchange Server is vulnerable to a remote code execution vulnerability. This CVE ID is unique fr...
2021年9月30日 17:25CVE-2021-44077: Zoho ManageEngine ServiceDesk Plus – Remote Code Execution
漏洞标题 CVE-2021-44077: Zoho ManageEngine ServiceDesk Plus - Remote Code Execution 漏洞描述 Zoho ManageEngine ServiceDesk Plus before 11306, ServiceDesk Plus MSP before 10530, and...
2021年3月26日 15:58CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年8月19日 20:28CVE-2019-20176: Pure-FTPd < 1.0.50 - DoS via Resource Exhaustion
漏洞标题 CVE-2019-20176: Pure-FTPd < 1.0.50 - DoS via Resource Exhaustion 漏洞描述 Pure-FTPd versions prior to 1.0.50 are vulnerable to resource exhaustion leading to denial of ...
2019年6月11日 16:14CVE-2023-41538: PHPJabbers PHP Forum Script 3.0 – Cross-Site Scripting
漏洞标题 CVE-2023-41538: PHPJabbers PHP Forum Script 3.0 - Cross-Site Scripting 漏洞描述 PhpJabbers PHP Forum Script 3.0 is vulnerable to Cross Site Scripting (XSS) via the keyword...
2023年9月9日 07:44CVE-2024-27956: WordPress Automatic Plugin <= 3.92.0 - SQL Injection
漏洞标题 CVE-2024-27956: WordPress Automatic Plugin <= 3.92.0 - SQL Injection 漏洞描述 The Automatic plugin for WordPress is vulnerable to SQL Injection in versions up to, and i...
2024年7月19日 21:37
2026年10月25日 11:45
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

