
最新发布第504页

CVE-2022-2488: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2488: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection in /cgi-bin/touchlist_sy...
 2022年8月6日 15:44
CVE-2010-2050: Joomla! Component MS Comment 0.8.0b – Local File Inclusion
漏洞标题 CVE-2010-2050: Joomla! Component MS Comment 0.8.0b - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Moron Solutions MS Comment (com_mscomment) co...
2010年7月2日 01:47CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年12月28日 08:49CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892)
漏洞标题 CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892) 漏洞描述 Craft CMS是一个开源的内容管理系统,它专注于用户友好的内容创建过程,逻辑清晰明了,是一个高度自由...
2023年10月7日 06:27CVE-2022-1903: ARMember < 3.4.8 - Unauthenticated Admin Account Takeover
漏洞标题 CVE-2022-1903: ARMember < 3.4.8 - Unauthenticated Admin Account Takeover 漏洞描述 The ARMember WordPress plugin before 3.4.8 is vulnerable to account takeover (even the...
2022年8月9日 17:22CVE-2015-9499: WordPress ShowBiz Pro <= 1.7.1 - Authenticated Arbitrary File Upload to RCE
漏洞标题 CVE-2015-9499: WordPress ShowBiz Pro <= 1.7.1 - Authenticated Arbitrary File Upload to RCE 漏洞描述 The WordPress ShowBiz Pro plugin version <= 1.7.1 allows arbitrar...
2015年9月5日 08:01CVE-2016-1000128: WordPress anti-plagiarism <=3.60 - Cross-Site Scripting
漏洞标题 CVE-2016-1000128: WordPress anti-plagiarism <=3.60 - Cross-Site Scripting 漏洞描述 WordPress anti-plagiarism 3.6.0 and prior are vulnerable to reflected cross-site scri...
2016年12月13日 13:59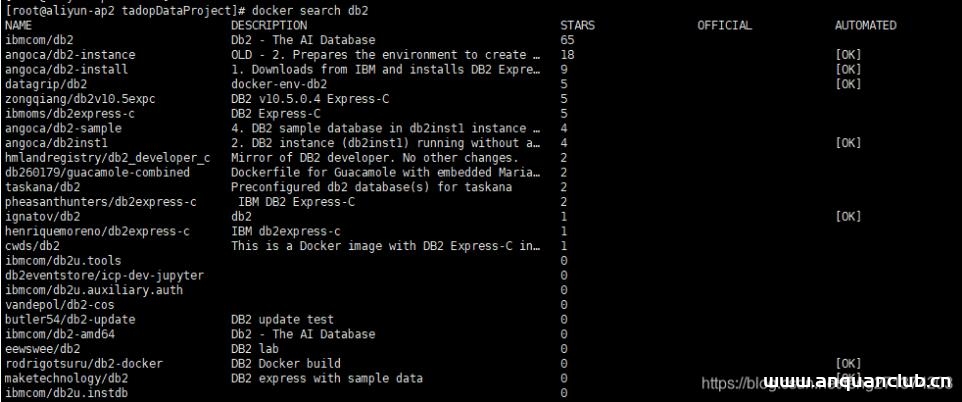
docker-compose安装db2数据库操作_docker
这篇文章主要介绍了docker-compose安装db2数据库操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 db2数据库在宿主机直接安装比较麻烦,而且涉及用户和权限也不方便,所...
2022年12月19日 21:02
修改Tomcat运行时jvm编码问题_Tomcat
这篇文章主要介绍了修改Tomcat运行时jvm编码问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 问题: 最近在部署项目的时候出现数据乱码的情况,经过一番查看项目...
2024年6月30日 20:47CVE-2025-55523: Agent-Zero 0.8.0 – 0.9.4 – Arbitrary File Download
漏洞标题 CVE-2025-55523: Agent-Zero 0.8.0 - 0.9.4 - Arbitrary File Download 漏洞描述 Agent-Zero v0.8.0 - 0.9.4 contains a path traversal caused by improper validation in /api/downl...
2025年6月7日 16:29CVE-2022-23808: phpMyAdmin < 5.1.2 - Cross-Site Scripting
漏洞标题 CVE-2022-23808: phpMyAdmin < 5.1.2 - Cross-Site Scripting 漏洞描述 An issue was discovered in phpMyAdmin 5.1 before 5.1.2 that could allow an attacker to inject malicio...
2022年12月2日 12:36CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录)
漏洞标题 CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录) 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 Ruijie Networks...
2023年6月30日 10:13
微信运动、QQ运动、支付宝运动修改步数 在线修改 – 安全稳定
前言 最近在公司同事群里,看到了一个很皮的朋友,打开微信运动,最上面的居然是他的这条奇葩的广告“视觉前线,财富盛地,在这里,您将受到万千关注!” 然后,我就琢磨了一下,今天给大家带来...

 2022年4月30日 22:33
CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
2022年11月15日 05:20Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518)
漏洞标题 Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518) 漏洞描述 Atlassian Confluence是一款企业知识管理与协作软件。该漏洞存在于Atlassian Confluence...
2023年9月11日 05:33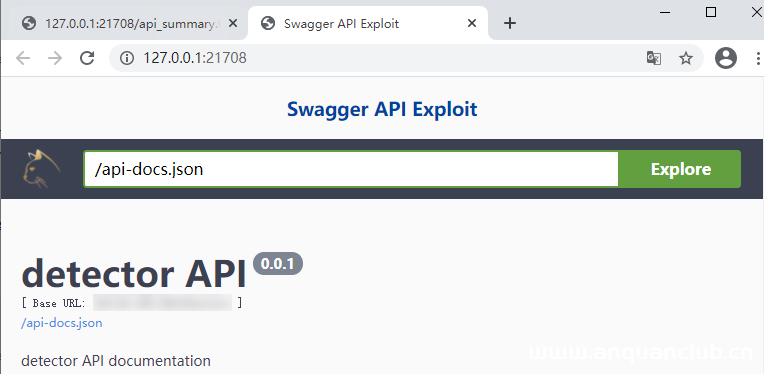
¥Swagger REST API 信息泄露利用工具¥
http://github.com/lijiejie/swagger-exp 这是一个 Swagger REST API 信息泄露利用工具。 主要功能有: 遍历所有API接口,自动填充参数 尝试 GET / POST 所有接口,返回 Response Code / Conten...
2022年3月10日 23:33
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

