
最新发布第504页

CVE-2023-48788: Fortinet Forticlient Endpoint Management Server – SQL Injection
漏洞标题 CVE-2023-48788: Fortinet Forticlient Endpoint Management Server - SQL Injection 漏洞描述 A improper neutralization of special elements used in an sql command ('sql in...
 2023年2月19日 19:58
copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474)
漏洞标题 copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474) 漏洞描述 Copyparty是一个便携式文件服务器,copyparty 低于1.8.2 版本存在任意文件读取漏洞 PoC代码 暂无
2023年9月11日 05:54CVE-2022-1950: WordPress Youzify sql injection
漏洞标题 CVE-2022-1950: Wordpress Youzify sql injection 漏洞描述 The Youzify WordPress plugin before 1.2.0 does not sanitise and escape a parameter before using it in a SQL stateme...
2022年10月21日 19:21CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI
漏洞标题 CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI 漏洞描述 LaRecipe is an application that allows users to create documentation with Markdown inside a Lar...
2025年3月4日 01:10CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution
漏洞标题 CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution 漏洞描述 A remote code execution vulnerability occurs in OpenTSDB through 2.4.0 via command injection in the yrange pa...
2020年10月18日 01:48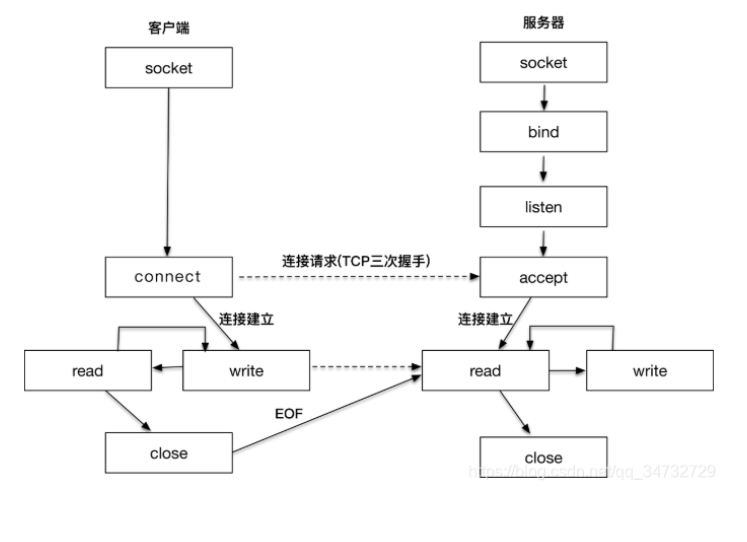
简析Linux网络编程函数_Linux
这篇文章主要介绍了Linux网络编程函数,利用这些基本函数,可以实现tcp协议通讯,可以实现通信。需要了解的小伙伴可以参考一下 目录1,创建套接字socket2,绑定套接字bind3,创建监听;listen4...
2022年6月15日 22:46Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360)
漏洞标题 Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360) 漏洞描述 Adobe ColdFusion是一种用于构建动态Web应用程序的服务器端编程语言和开发平台。ColdFusion的...
2023年8月25日 05:40CVE-2023-2766: Weaver OA 9.5 – Information Disclosure
漏洞标题 CVE-2023-2766: Weaver OA 9.5 - Information Disclosure 漏洞描述 A vulnerability was found in Weaver OA 9.5 and classified as problematic. This issue affects some unknown pr...
2023年12月11日 15:00Atlassian Jira 模板注入漏洞(CVE-2019-11581)
漏洞标题 Atlassian Jira 模板注入漏洞(CVE-2019-11581) 漏洞描述 Atlassian JIRA Server和JIRA Data Center中存在安全漏洞。多个版本受到影响。 PoC代码 暂无
2019年2月21日 12:52CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion
漏洞标题 CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion 漏洞描述 WordPress WPvivid Backup version 0.9.76 is vulnerable to local file inclusion because th...
2022年11月13日 13:14CVE-2021-37304: Jeecg Boot <= 2.4.5 - Information Disclosure
漏洞标题 CVE-2021-37304: Jeecg Boot <= 2.4.5 - Information Disclosure 漏洞描述 An Insecure Permissions issue in jeecg-boot 2.4.5 allows unauthenticated remote attackers to gain ...
2021年12月22日 21:20
[ACTF2020 新生赛]BackupFile – buu刷题笔记
Try to find out source file! 意思就是要进行目录扫描,获取源文件呗、 利用dirsearch进行扫描,可以获取到一堆.bak的备份文件,我们打开这个index.php.bak,可以发现一个简单的代码审计 <?...

 2023年1月13日 20:01
CVE-2018-10822: D-Link Routers – Local File Inclusion
漏洞标题 CVE-2018-10822: D-Link Routers - Local File Inclusion 漏洞描述 D-Link routers DWR-116 through 1.06, DIR-140L through 1.02, DIR-640L through 1.02,DWR-512 through 2.02,DWR-7...
2018年1月17日 13:21CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年12月28日 13:05CVE-2023-29827: Embedded JavaScript(EJS) 3.1.6 – Template Injection
漏洞标题 CVE-2023-29827: Embedded JavaScript(EJS) 3.1.6 - Template Injection 漏洞描述 ejs v3.1.9 is vulnerable to server-side template injection. If the ejs file is controllable, t...
2023年6月11日 13:54

2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

