
最新发布第504页

CVE-2024-5276: Fortra FileCatalyst Workflow <= v5.1.6 - SQL Injection
漏洞标题 CVE-2024-5276: Fortra FileCatalyst Workflow <= v5.1.6 - SQL Injection 漏洞描述 A SQL Injection vulnerability in Fortra FileCatalyst Workflow allows an attacker to modif...
 2024年9月8日 00:38
CVE-2024-10708: System Dashboard < 2.8.15 - Admin+ Path Traversal
漏洞标题 CVE-2024-10708: System Dashboard < 2.8.15 - Admin+ Path Traversal 漏洞描述 The System Dashboard WordPress plugin before 2.8.15 does not validate user input used in a pa...
2024年5月17日 09:58CVE-2018-0127: Cisco RV132W/RV134W Router – Information Disclosure
漏洞标题 CVE-2018-0127: Cisco RV132W/RV134W Router - Information Disclosure 漏洞描述 Cisco RV132W ADSL2+ Wireless-N VPN Routers and Cisco RV134W VDSL2 Wireless-AC VPN Routers could...
2018年1月21日 21:55CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting 漏洞描述 WordPress Transposh Translation plugin before 1.0.8 contains a reflected cross-si...
2021年11月20日 18:36CVE-2025-52488: DNN (DotNetNuke) – Unicode Path Normalization NTLM Hash Disclosure
漏洞标题 CVE-2025-52488: DNN (DotNetNuke) - Unicode Path Normalization NTLM Hash Disclosure 漏洞描述 DNN (formerly DotNetNuke) is an open-source web content management platform (CM...
2025年7月7日 16:50CVE-2023-3843: mooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3843: mooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been classified as problematic. Affected is an un...
2023年2月3日 22:37CVE-2020-28429: geojson2kml – Command Injection
漏洞标题 CVE-2020-28429: geojson2kml - Command Injection 漏洞描述 Detects command injection vulnerability by checking if `hacked.txt` is created and contains the expected content. ...
2020年9月13日 17:42CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS
漏洞标题 CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS 漏洞描述 Marcelotorres Redirect After Login plugin <= 0.1.9 contains a stored cross-site s...
2023年6月12日 01:08CVE-2023-33629: H3C Magic R300-2100M – Remote Code Execution
漏洞标题 CVE-2023-33629: H3C Magic R300-2100M - Remote Code Execution 漏洞描述 H3C Magic R300 version R300-2100MV100R004 was discovered to contain a stack overflow via the Deltrigg...
2023年10月24日 05:00Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
2023年9月30日 14:49CVE-2010-0759: Joomla! Plugin Core Design Scriptegrator – Local File Inclusion
漏洞标题 CVE-2010-0759: Joomla! Plugin Core Design Scriptegrator - Local File Inclusion 漏洞描述 A directory traversal vulnerability in plugins/system/cdscriptegrator/libraries/hig...
2010年6月2日 14:52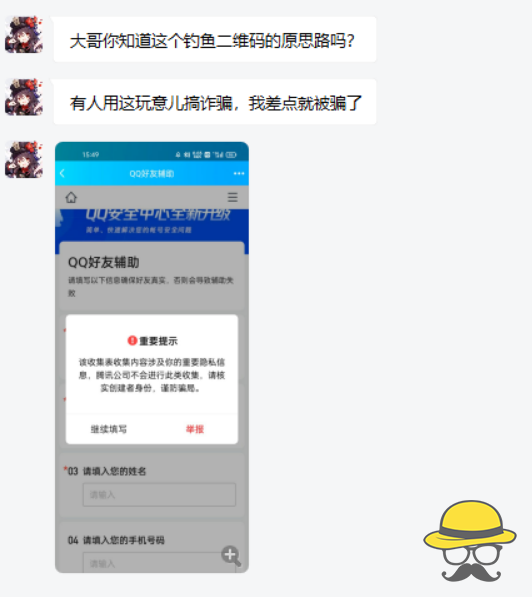
【骗局揭秘】QQ好友辅助验证导致的账户泄露 请谨防上当受骗!
杂谈 今天下午收到热心网友的求助 这不是腾讯文档吗?现在的人钓鱼手段简直太邪恶了……用腾讯自家的产品在QQ上钓鱼,就很离谱啊! 在线体验 下面的页面是仿真页面,请勿输入自己的密码,请勿花...

 2022年2月22日 19:57
CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
2024年12月16日 21:18CVE-2018-16139: BIBLIOsoft BIBLIOpac 2008 – Cross-Site Scripting
漏洞标题 CVE-2018-16139: BIBLIOsoft BIBLIOpac 2008 - Cross-Site Scripting 漏洞描述 BIBLIOsoft BIBLIOpac 2008 contains a cross-site scripting vulnerability via the db or action para...
2018年10月22日 01:35CVE-2015-2067: Magento Server MAGMI – Directory Traversal
漏洞标题 CVE-2015-2067: Magento Server MAGMI - Directory Traversal 漏洞描述 Magento Server MAGMI (aka Magento Mass Importer) contains a directory traversal vulnerability in web/aja...
2015年11月24日 01:02CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年2月11日 06:43
2026年9月30日 11:45
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

