
最新发布第505页

CVE-2023-1318: osTicket < v1.16.6 - Cross-Site Scripting
漏洞标题 CVE-2023-1318: osTicket < v1.16.6 - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Generic in GitHub repository osticket/osticket prior to v1.16.6. PoC代码
 2023年10月20日 11:48
CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read
漏洞标题 CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read 漏洞描述 WordPress Responsive Vector Maps < 6.4.2 contains an arbitrary file read vuln...
2021年12月18日 16:47CVE-2017-3528: Oracle E-Business Suite 12.1.3/12.2.x – Open Redirect
漏洞标题 CVE-2017-3528: Oracle E-Business Suite 12.1.3/12.2.x - Open Redirect 漏洞描述 The Oracle Applications Framework component of Oracle E-Business Suite (subcomponent: Popup w...
2017年9月17日 16:43Apache Solr 环境变量信息泄漏漏洞(CVE-2023-50290)
漏洞标题 Apache Solr 环境变量信息泄漏漏洞(CVE-2023-50290) 漏洞描述 Apache Solr 是一款开源搜索引擎。自Apache Solr 9.0.0起,由于 Solr Metrics API默认输出所有未单独配置保护策略的环境...
2023年10月1日 04:35CVE-2021-24657: Limit Login Attempts WordPress – Stored Cross-site Scripting
漏洞标题 CVE-2021-24657: Limit Login Attempts WordPress - Stored Cross-site Scripting 漏洞描述 Limit Login Attempts WordPress plugin < 4.0.50 contains a stored cross-site script...
2021年8月18日 04:28CVE-2023-31548: ChurchCRM v4.5.3 – Cross-Site Scripting
漏洞标题 CVE-2023-31548: ChurchCRM v4.5.3 - Cross-Site Scripting 漏洞描述 A stored Cross-site scripting (XSS) vulnerability in the FundRaiserEditor.php component of ChurchCRM v4.5....
2023年11月15日 21:47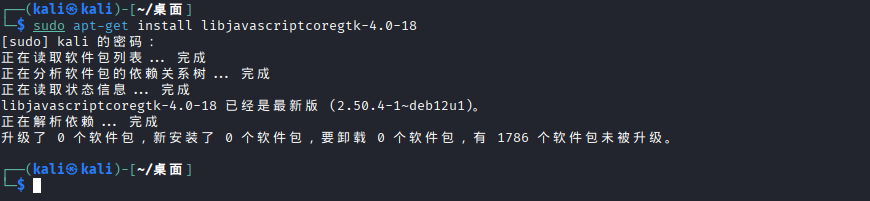
EasyTools 渗透测试工具箱 Kali系统安装教程
前言 本教程演示使用kali系统 └─$ lsb_release -a No LSB modules are available. Distributor ID: Kali Description: Kali GNU/Linux Rolling Release: 2025.4 Codename: kali-rolling EasyT...

 2026年3月1日 15:46
CVE-2025-59474: Jenkins Sidepanel – Unauthorized Agent/Queue Exposure
漏洞标题 CVE-2025-59474: Jenkins Sidepanel - Unauthorized Agent/Queue Exposure 漏洞描述 Jenkins 2.527 and earlier, LTS 2.516.2 and earlier does not perform a permission check in th...
2025年3月30日 11:04CVE-2020-11710: Kong Admin <=2.03 - Admin API Access
漏洞标题 CVE-2020-11710: Kong Admin <=2.03 - Admin API Access 漏洞描述 Kong Admin through 2.0.3 contains an issue via docker-kong which makes the admin API port accessible on in...
2020年2月28日 22:54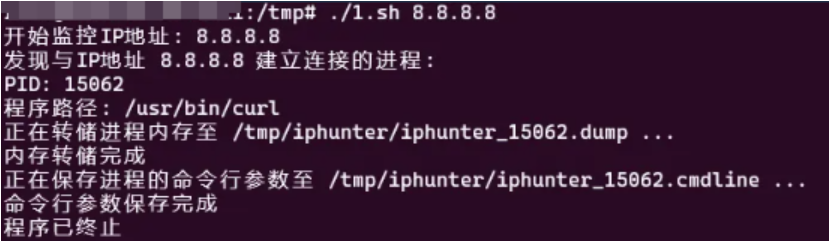
短暂网络活动(域名或IP)定位恶意进程
Linux 经常会有这样的场景,已知某个域名或IP为恶意,有设备解析了恶意域名或通联了恶意IP。或者某个无出网业务的设备异常解析了域名、或通联了恶意IP。 此时的首要任务就是基于已知的信息(域...
2026年3月1日 15:46CVE-2021-25104: WordPress Ocean Extra <1.9.5 - Cross-Site Scripting
漏洞标题 CVE-2021-25104: WordPress Ocean Extra <1.9.5 - Cross-Site Scripting 漏洞描述 WordPress Ocean Extra plugin before 1.9.5 contains a cross-site scripting vulnerability. Th...
2021年10月15日 21:36CVE-2021-22175: GitLab CI Lint API – Server-Side Request Forgery
漏洞标题 CVE-2021-22175: GitLab CI Lint API - Server-Side Request Forgery 漏洞描述 GitLab 10.5 and later contain a server-side request forgery caused by insecure handling of webhoo...
2021年5月16日 19:20
详解Linux中几个获取硬件详细信息的命令_Linux
这篇文章主要介绍了详解Linux中几个获取硬件详细信息的命令,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在Linu...
2024年3月30日 21:04CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
2021年10月5日 02:48
-CVE-2017-7504 JBoss反序列化远程代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-7504 JBoss反序列化远程代码执行 JBoss是一个基于J2EE的开放源代码的应用服务器。JBoss代码遵循LGPL许可,可以在任何商业应用...
2023年2月11日 13:10CVE-2022-43015: OpenCATS 0.9.6 – Cross-Site Scripting
漏洞标题 CVE-2022-43015: OpenCATS 0.9.6 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.6 contains a cross-site scripting vulnerability via the entriesPerPage parameter. An attacker c...
2022年9月14日 22:19
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

