
最新发布第507页

CVE-2019-0232: Apache Tomcat `CGIServlet` enableCmdLineArguments – Remote Code Execution
漏洞标题 CVE-2019-0232: Apache Tomcat `CGIServlet` enableCmdLineArguments - Remote Code Execution 漏洞描述 When running on Windows with enableCmdLineArguments enabled, the CGI Serv...
 2019年8月23日 23:51
CVE-2023-39121: Emlog 2.1.9 – SQL Injection
漏洞标题 CVE-2023-39121: Emlog 2.1.9 - SQL Injection 漏洞描述 emlog v2.1.9 contains a SQL injection caused by unsanitized input in the data backup/restore functionality, allowing a...
2023年3月16日 07:16CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年8月10日 17:43Brother MFC-L9570CDW信息泄露漏洞(CVE-2024-51977)
漏洞标题 Brother MFC-L9570CDW信息泄露漏洞(CVE-2024-51977) 漏洞描述 未经身份验证的攻击者可以访问HTTP服务(TCP端口80)、HTTPS服务(TCP端443)或IPP服务(TCP口631),可以从易受攻击的...
2024年8月15日 17:48
bugbounty技巧聚合20211124
漏洞报告 【XVIDEOS 】No-Rate limit of current password on delete account endpoint(http://www.xvideos.com/account/close) http://hackerone.com/reports/1392287 【DigitalOcean】Blind X...
2022年3月10日 23:38CVE-2018-2791: Oracle Fusion Middleware WebCenter Sites – Cross-Site Scripting
漏洞标题 CVE-2018-2791: Oracle Fusion Middleware WebCenter Sites - Cross-Site Scripting 漏洞描述 The Oracle WebCenter Sites component of Oracle Fusion Middleware is susceptible to ...
2018年11月19日 18:55CVE-2025-5086: Dassault Systèmes DELMIA Apriso (up to 2025) – Insecure Deserialization
漏洞标题 CVE-2025-5086: Dassault Systèmes DELMIA Apriso (up to 2025) - Insecure Deserialization 漏洞描述 A deserialization of untrusted data vulnerability affecting DELMIA Apriso ...
2025年3月7日 21:52Apache OFBiz CVE-2024-38856 未授权代码执行漏洞
漏洞标题 Apache OFBiz CVE-2024-38856 未授权代码执行漏洞 漏洞描述 Apache OFBiz存在未授权代码执行漏洞,该漏洞是由于ProgramExport接口对用户的权限校验不当导致的。 PoC代码 暂无
2024年11月28日 21:14CVE-2024-10443: Synology BeeStation BST150-4T – Unauthenticated Command Injection
漏洞标题 CVE-2024-10443: Synology BeeStation BST150-4T - Unauthenticated Command Injection 漏洞描述 Improper neutralization of special elements used in a command ('Command Inj...
2024年10月7日 15:22CVE-2020-2733: JD Edwards EnterpriseOne Tools 9.2 – Information Disclosure
漏洞标题 CVE-2020-2733: JD Edwards EnterpriseOne Tools 9.2 - Information Disclosure 漏洞描述 JD Edwards EnterpriseOne Tools 9.2 is susceptible to information disclosure via the Mon...
2020年1月13日 09:19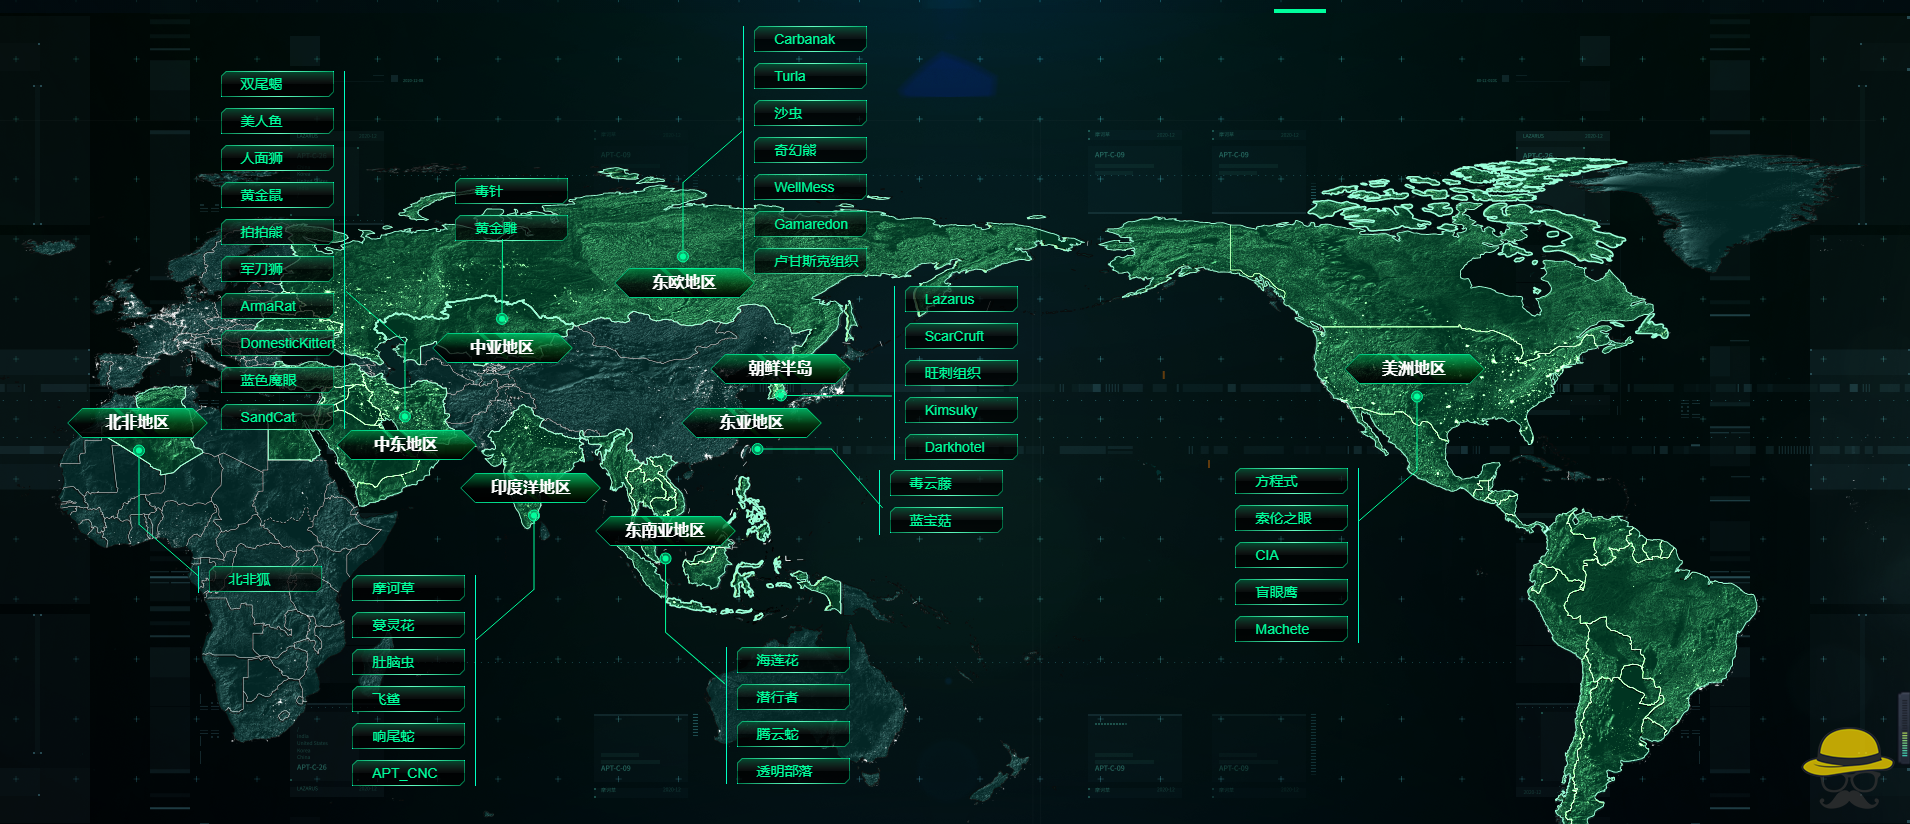
全球APT组织相关威胁情报
情报来源 360威胁情报中心 APT全景雷达 http://apt.360.net/ 安恒威胁情报中心 APT组织分布全景图 http://ti.dbappsecurity.com.cn/apt/map 相关APT组织信息 APT(Advanced Persisten...

 2023年12月2日 15:21
CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion
漏洞标题 CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion 漏洞描述 Tarantella Enterprise versions prior to 3.11 are susceptible to local file inclusion. PoC代...
2018年3月30日 02:10CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.4 is susceptible to cross-site scripting with...
2021年11月23日 02:32CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting 漏洞描述 WordPress Jannah theme before 5.4.5 contains a reflected cross-site scripting vulnerabilit...
2021年7月14日 15:46CVE-2023-27640: PrestaShop tshirtecommerce – Directory Traversal
漏洞标题 CVE-2023-27640: PrestaShop tshirtecommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年12月14日 17:32CVE-2016-1000153: WordPress Tidio Gallery <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2016-1000153: WordPress Tidio Gallery <=1.1 - Cross-Site Scripting 漏洞描述 WordPress plugin tidio-gallery v1.1 contains a reflected cross-site scripting vulnerabil...
2016年5月25日 07:53
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

