
最新发布第507页
ONE-FOX新款工具箱内测来袭,带给你不一样的体验~
免责声明 由于传播、造成的任何直接或者间接的后果及损失,均由使用者本人负责,安全小天地及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉,谢谢...

 2022年12月5日 16:47
超星学习通刷课 自动化脚本工具 | 完成任务点
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们分享了大学慕课Mooc和智慧树的相关教程,可以参考下面的文章 图文教程 ...
2022年6月1日 21:30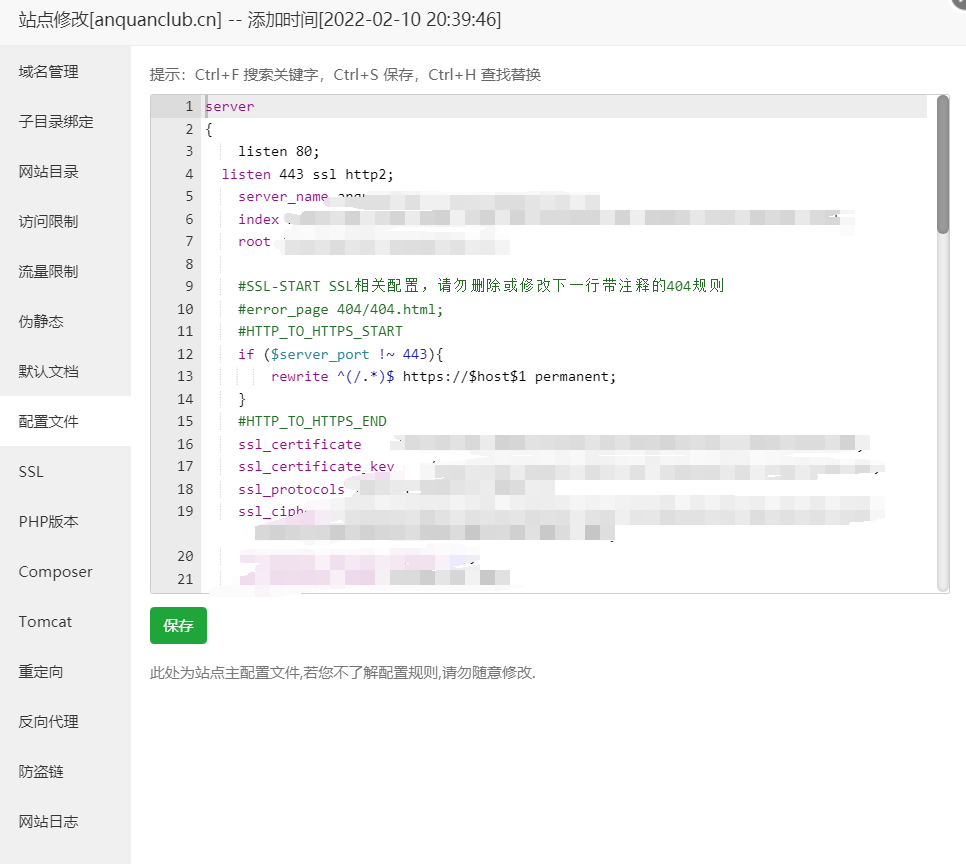
通过Nginx配置过滤恶意流量,打造一个自己的微型防火墙
Nginx配置可以过滤什么? 恶意IP(黑/白名单) 首先,Nginx可以过滤恶意IP,你可以加入下面的配置,譬如恶意IP地址为8.215.34.190、42.59.101.116,那我们可以直接 location / { deny 8.215.34....
2022年4月2日 17:10
CVE-2010-1495: Joomla! Component Matamko 1.01 – Local File Inclusion
漏洞标题 CVE-2010-1495: Joomla! Component Matamko 1.01 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Matamko (com_matamko) component 1.01 for Joomla! a...
 2010年7月14日 09:38
CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
2021年12月21日 14:02CVE-2016-1000148: WordPress S3 Video <=0.983 - Cross-Site Scripting
漏洞标题 CVE-2016-1000148: WordPress S3 Video <=0.983 - Cross-Site Scripting 漏洞描述 WordPress S3 Video and before contains a reflected cross-site scripting vulnerability which...
2016年8月5日 06:20CVE-2023-4596: WordPress Plugin Forminator 1.24.6 – Arbitrary File Upload
漏洞标题 CVE-2023-4596: WordPress Plugin Forminator 1.24.6 - Arbitrary File Upload 漏洞描述 The Forminator plugin for WordPress is vulnerable to arbitrary file uploads due to file ...
2023年5月20日 00:14CVE-2022-2486: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2486: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection in an unknown part of th...
2022年12月6日 14:36CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 – Remote Code Execution (XXE)
漏洞标题 CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 - Remote Code Execution (XXE) 漏洞描述 The JIRA Workflow Designer Plugin in Atlassian JIRA...
2017年10月25日 19:33CVE-2020-12720: vBulletin SQL Injection
漏洞标题 CVE-2020-12720: vBulletin SQL Injection 漏洞描述 vBulletin before 5.5.6pl1, 5.6.0 before 5.6.0pl1, and 5.6.1 before 5.6.1pl1 has incorrect access control that permits SQL ...
2020年10月17日 12:52CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection
漏洞标题 CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection 漏洞描述 WordPress Order Listener for WooCommerce plugin before 3.2.2 contains a SQL inje...
2022年7月1日 22:59CVE-2016-6277: NETGEAR Routers – Remote Code Execution
漏洞标题 CVE-2016-6277: NETGEAR Routers - Remote Code Execution 漏洞描述 NETGEAR routers R6250 before 1.0.4.6.Beta, R6400 before 1.0.1.18.Beta, R6700 before 1.0.1.14.Beta, R6900, R...
2016年5月11日 14:33CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit – Broken Access Control
漏洞标题 CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit - Broken Access Control 漏洞描述 The Recover WooCommerc...
2025年12月3日 05:27CVE-2018-14574: Django – Open Redirect
漏洞标题 CVE-2018-14574: Django - Open Redirect 漏洞描述 Django 1.11.x before 1.11.15 and 2.0.x before 2.0.8 contains an open redirect vulnerability. If django.middleware.common.Co...
2018年9月13日 21:40CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal
漏洞标题 CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal 漏洞描述 WordPress Core is vulnerable to Directory Traversal in versions up to, and including, 6.2, via the ‘...
2023年12月4日 21:53CVE-2018-6961: VMware NSX SD-WAN Edge – Command Injection
漏洞标题 CVE-2018-6961: VMware NSX SD-WAN Edge - Command Injection 漏洞描述 VMware NSX SD-WAN Edge (formerly VeloCloud Edge) before 3.1.2 contains an unauthenticated command inject...
2018年10月4日 22:08
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

