
最新发布第50页

CVE-2021-32478: Moodle 3.8-3.10.3 – Reflected XSS & Open Redirect
漏洞标题 CVE-2021-32478: Moodle 3.8-3.10.3 - Reflected XSS & Open Redirect 漏洞描述 Moodle versions 3.10 to 3.10.3, 3.9 to 3.9.6, 3.8 to 3.8.8 contain a reflected XSS and open ...
 2021年9月2日 01:57
CVE-2017-14535: Trixbox – 2.8.0.4 OS Command Injection
漏洞标题 CVE-2017-14535: Trixbox - 2.8.0.4 OS Command Injection 漏洞描述 Trixbox 2.8.0.4 is vulnerable to OS command injection via shell metacharacters in the lang parameter to /ma...
2017年11月11日 14:00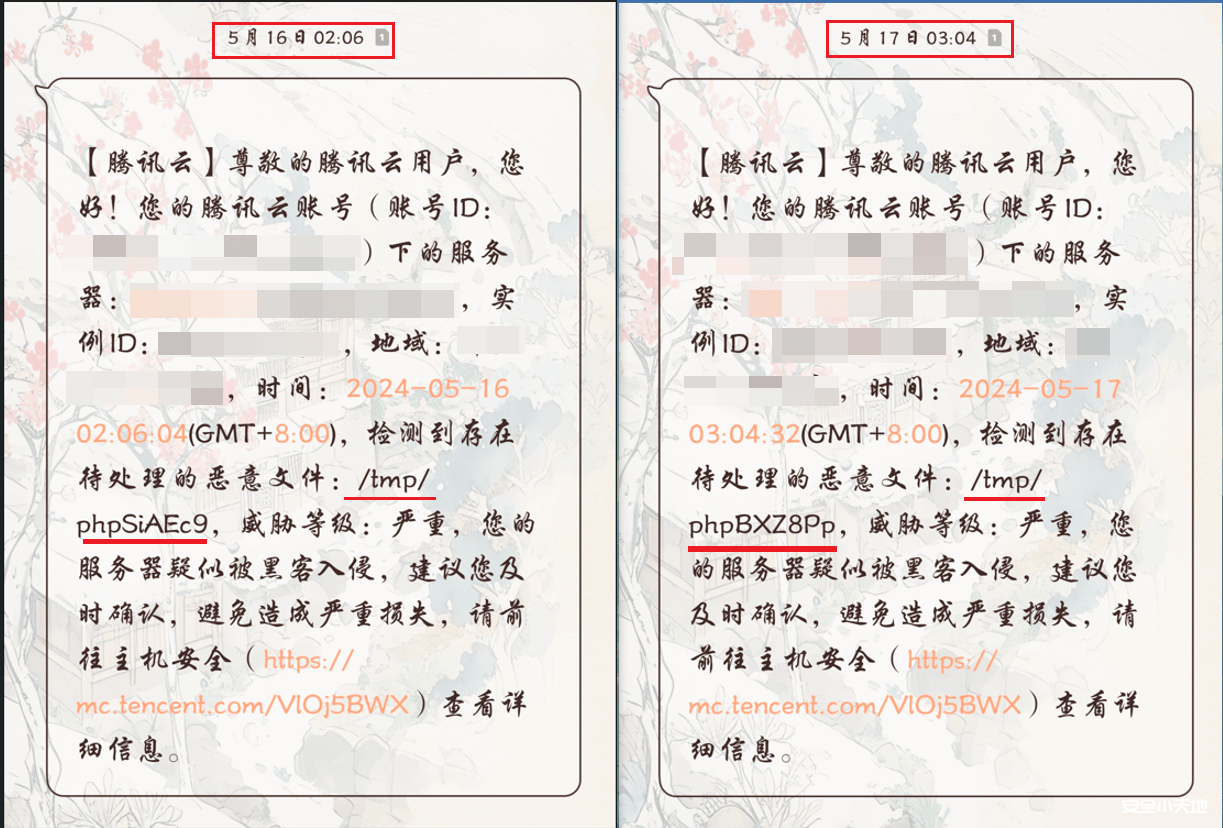
实战 | 关于安全小天地博客网站的两次应急响应
前言 安全小天地(anquanclub.cn)是鄙人用来记录平时学习到的琐碎内容,比较繁杂,多数是一些小知识点,没有进行总结。主要目的是方便自己后续如果再遇到相同的问题,避免再次需要经过多次百度...

 2024年5月21日 23:15
CVE-2022-26263: Yonyou U8 13.0 – Cross-Site Scripting
漏洞标题 CVE-2022-26263: Yonyou U8 13.0 - Cross-Site Scripting 漏洞描述 Yonyou U8 13.0 contains a DOM-based cross-site scripting vulnerability via the component /u8sl/WebHelp. An a...
2022年10月31日 07:31CVE-2023-38646: Metabase < 0.46.6.1 - Remote Code Execution
漏洞标题 CVE-2023-38646: Metabase < 0.46.6.1 - Remote Code Execution 漏洞描述 Metabase open source before 0.46.6.1 and Metabase Enterprise before 1.46.6.1 allow attackers to exe...
2023年8月12日 15:44CVE-2023-0126: SonicWall SMA1000 LFI
漏洞标题 CVE-2023-0126: SonicWall SMA1000 LFI 漏洞描述 Pre-authentication path traversal vulnerability in SMA1000 firmware version 12.4.2, which allows an unauthenticated attacker ...
2023年4月13日 15:12CVE-2018-16059: WirelessHART Fieldgate SWG70 3.0 – Local File Inclusion
漏洞标题 CVE-2018-16059: WirelessHART Fieldgate SWG70 3.0 - Local File Inclusion 漏洞描述 WirelessHART Fieldgate SWG70 3.0 is vulnerable to local file inclusion via the fcgi-bin/wg...
2018年3月4日 18:39CVE-2021-24274: WordPress Supsystic Ultimate Maps <1.2.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24274: WordPress Supsystic Ultimate Maps <1.2.5 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Ultimate Maps plugin before 1.2.5 contains an unauthenticat...
2021年3月10日 23:08CVE-2021-3654: Nova noVNC – Open Redirect
漏洞标题 CVE-2021-3654: Nova noVNC - Open Redirect 漏洞描述 Nova noVNC contains an open redirect vulnerability. An attacker can redirect a user to a malicious site and possibly obt...
2021年10月22日 20:55CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 – SQL Injection
漏洞标题 CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 - SQL Injection 漏洞描述 The LayerSlider plugin for WordPress is vulnerable to SQL Injection via the ls_get_popup...
2024年10月23日 05:13CVE-2010-1315: Joomla! Component webERPcustomer – Local File Inclusion
漏洞标题 CVE-2010-1315: Joomla! Component webERPcustomer - Local File Inclusion 漏洞描述 A directory traversal vulnerability in weberpcustomer.php in the webERPcustomer (com_weberp...
2010年9月7日 14:18CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution
漏洞标题 CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution 漏洞描述 Popup Builder WordPress plugin before 4.0.7 contains a local file inclusion caused by u...
2021年12月9日 10:40CVE-2017-11512: ManageEngine ServiceDesk 9.3.9328 – Arbitrary File Retrieval
漏洞标题 CVE-2017-11512: ManageEngine ServiceDesk 9.3.9328 - Arbitrary File Retrieval 漏洞描述 ManageEngine ServiceDesk 9.3.9328 is vulnerable to an arbitrary file retrieval due to...
2017年6月2日 21:06CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...
2023年9月24日 01:16CVE-2018-13380: Fortinet FortiOS – Cross-Site Scripting
漏洞标题 CVE-2018-13380: Fortinet FortiOS - Cross-Site Scripting 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.0 to 5.6.7, 5.4.0 to 5.4.12, 5.2 and below versions under SSL VPN web...
2018年8月6日 17:54CVE-2021-40651: OS4Ed OpenSIS Community 8.0 – Local File Inclusion
漏洞标题 CVE-2021-40651: OS4Ed OpenSIS Community 8.0 - Local File Inclusion 漏洞描述 OS4Ed OpenSIS Community 8.0 is vulnerable to a local file inclusion vulnerability in Modules.ph...
2021年11月29日 20:57
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

