
最新发布第513页

CVE-2023-40751: PHPJabbers Fundraising Script v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40751: PHPJabbers Fundraising Script v1.0 - Cross-Site Scripting 漏洞描述 PHPJabbers Fundraising Script v1.0 is vulnerable to Cross Site Scripting (XSS) via the &...
 2023年6月4日 06:25
CVE-2021-31862: SysAid 20.4.74 – Cross-Site Scripting
漏洞标题 CVE-2021-31862: SysAid 20.4.74 - Cross-Site Scripting 漏洞描述 SysAid 20.4.74 contains a reflected cross-site scripting vulnerability via the KeepAlive.jsp stamp parameter...
2021年11月20日 17:14CVE-2023-33510: Jeecg P3 Biz Chat – Local File Inclusion
漏洞标题 CVE-2023-33510: Jeecg P3 Biz Chat - Local File Inclusion 漏洞描述 Jeecg P3 Biz Chat 1.0.5 allows remote attackers to read arbitrary files through specific parameters. PoC...
2023年1月19日 10:39CVE-2019-19368: Rumpus FTP Web File Manager 8.2.9.1 – Cross-Site Scripting
漏洞标题 CVE-2019-19368: Rumpus FTP Web File Manager 8.2.9.1 - Cross-Site Scripting 漏洞描述 Rumpus FTP Web File Manager 8.2.9.1 contains a reflected cross-site scripting vulnerabi...
2019年4月18日 20:16
恶意软件开发者公布密钥并宣布退出江湖
近日,一位名为“Topleak”的用户在BleepingComputer论坛上发布了一个引人注目的帖子,其自称是Maze、Egregor、Sekhmet恶意软件开发者,表示决定向公众发布Maze、Egregor、Sekhmet勒索软件家族...
2022年3月10日 23:40CVE-2017-17731: DedeCMS 5.7 – SQL Injection
漏洞标题 CVE-2017-17731: DedeCMS 5.7 - SQL Injection 漏洞描述 DedeCMS through 5.7 has SQL Injection via the $_FILES superglobal to plus/recommend.php. PoC代码
2017年9月16日 01:39CVE-2023-5914: Citrix StoreFront – Cross-Site Scripting
漏洞标题 CVE-2023-5914: Citrix StoreFront - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting issue which is exploitable without authentication. This vulnerability was e...
2023年8月12日 16:58CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery
漏洞标题 CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery 漏洞描述 WordPress Like Button Rating plugin before 2.6.32 is susceptible to server-s...
2021年2月3日 19:52CVE-2020-2551: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2551: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (Oracle Fusion Middleware (component: WLS Core Components) is susceptible to ...
2020年6月23日 04:30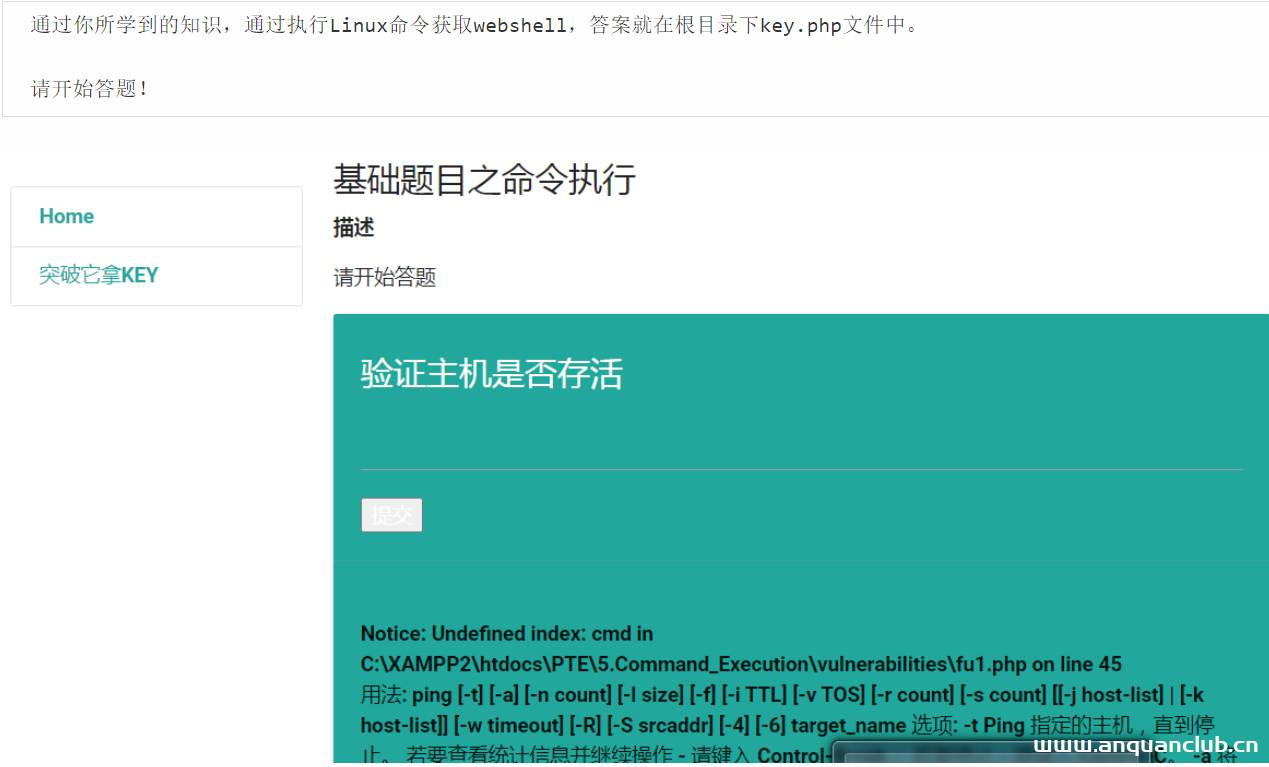
CISP-PTE认证中遇到的CTF题目及WP(一)
0x01 前言 本来想着先补充一文教你xxxxxx(三)的,这到过年了项目还是有点多,报告都没写完,还是先放这篇文章吧,,,,,,CISP-PTE中的题目,毕竟网上的资料比较少,因为考这个贵呀,,大家...
2022年3月10日 23:33CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection
漏洞标题 CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection 漏洞描述 WordPress Master Elements plugin through 8.0 contains a SQL injection vulnerability. The plugin ...
2022年6月5日 09:36
关于linux服务器hosts文件配置详解_Linux
在本篇文章里小编给大家整理的是关于linux服务器hosts文件配置问题,需要的朋友们可以学习参考下。 linux服务器hosts文件配置 hosts文件是Linux系统中一个负责IP地址与域名快速解析的文件,以AS...
2024年5月29日 20:51CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion
漏洞标题 CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion 漏洞描述 WordPress 99 Robots WP Background Takeover Advertisemen...
2018年10月21日 22:34使用 bind 设置 DNS 服务器的方法_Linux
Bind9是一个强大的Linux下开放源代码的DNS服务器软件,这篇文章主要介绍了使用 bind 设置 DNS 服务器的方法,需要的朋友可以参考下 DNS(Domain Name Server,域名服务器)是进行域名(domain nam...
2024年2月25日 20:40CVE-2018-10736: Nagios XI SQL Inject
漏洞标题 CVE-2018-10736: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年11月9日 09:04CVE-2022-28117: Navigate CMS 2.9.4 – Server-Side Request Forgery
漏洞标题 CVE-2022-28117: Navigate CMS 2.9.4 - Server-Side Request Forgery 漏洞描述 Navigate CMS 2.9.4 is susceptible to server-side request forgery via feed_parser class. This can ...
2022年2月14日 12:59
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

