
最新发布第513页

CVE-2021-30128: Apache OFBiz <17.12.07 - Arbitrary Code Execution
漏洞标题 CVE-2021-30128: Apache OFBiz <17.12.07 - Arbitrary Code Execution 漏洞描述 Apache OFBiz before 17.12.07 is susceptible to arbitrary code execution via unsafe deserializ...
 2021年6月26日 11:19
CVE-2016-8706: Memcached Server SASL Authentication – Remote Code Execution
漏洞标题 CVE-2016-8706: Memcached Server SASL Authentication - Remote Code Execution 漏洞描述 An integer overflow in process_bin_sasl_auth function in Memcached, which is responsib...
2016年7月21日 06:01CVE-2023-3843: mooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3843: mooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been classified as problematic. Affected is an un...
2023年4月4日 02:15
bugbounty技巧聚合20210915
漏洞报告 Azure 【4万刀】微软云某agent未授权RCE漏洞 http://www.wiz.io/blog/secret-agent-exposes-azure-customers-to-unauthorized-code-execution LINE LINE IOS应用 地址栏嗅探漏洞 http:...
2022年3月10日 23:38CVE-2023-43795: GeoServer WPS – Server Side Request Forgery
漏洞标题 CVE-2023-43795: GeoServer WPS - Server Side Request Forgery 漏洞描述 GeoServer is an open source software server written in Java that allows users to share and edit geospa...
2023年7月5日 19:26
[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

 2022年4月14日 15:47

Ubuntu18.04系统安装、配置Redis及phpredis扩展操作详解_Linux
这篇文章主要介绍了Ubuntu18.04系统安装、配置Redis及phpredis扩展操作,结合实例形式分析了Ubuntu18.04系统安装、配置Redis及phpredis扩展的相关原理、步骤、配置命令与操作注意事项,需要的朋友...
2024年2月26日 20:08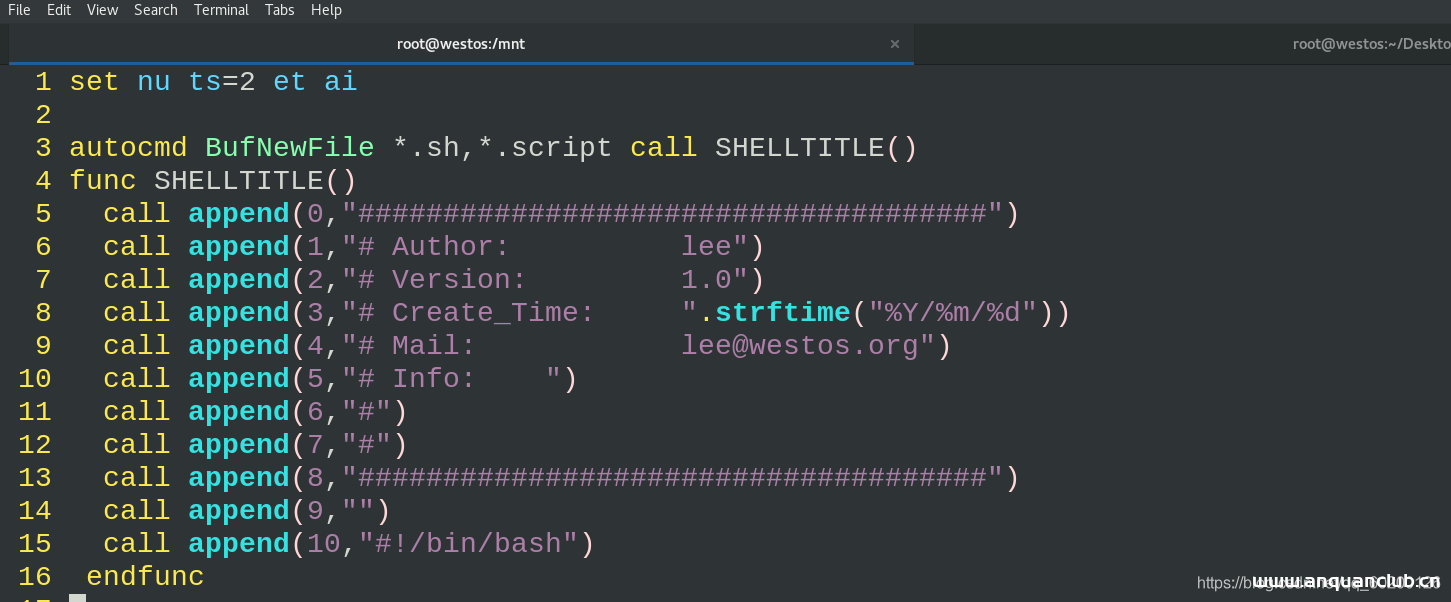
linux脚本基础详细介绍_Linux
本文通过详细讲解linux脚本中的翻译字符、变量数组、各种命令设定等,现在我们大家一起来学习吧 目录1.脚本vim环境2.shell脚本中环境的定义方法3.shell脚本中的转译字符4.脚本中变量的数组5.系...
2022年6月23日 08:40CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年9月22日 22:06CVE-2023-3578: DedeCMS 5.7.109 – Server-Side Request Forgery
漏洞标题 CVE-2023-3578: DedeCMS 5.7.109 - Server-Side Request Forgery 漏洞描述 Manipulation of the rssurl parameter in co_do.php leads to server-side request forgery in DedeCMS ver...
2023年6月3日 11:26CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export
漏洞标题 CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export 漏洞描述 includes/options.php in the motors-car-dealership-clas...
2019年1月18日 12:15CVE-2018-1000129: Jolokia 1.3.7 – Cross-Site Scripting
漏洞标题 CVE-2018-1000129: Jolokia 1.3.7 - Cross-Site Scripting 漏洞描述 Jolokia 1.3.7 is vulnerable to cross-site scripting in the HTTP servlet and allows an attacker to execute m...
2018年6月30日 05:37CVE-2019-11253: Kubernetes API Server – YAML Parsing DoS (Billion Laughs)
漏洞标题 CVE-2019-11253: Kubernetes API Server - YAML Parsing DoS (Billion Laughs) 漏洞描述 The Kubernetes API server is vulnerable to a denial of service attack via YAML/JSON pars...
2019年6月13日 08:00CVE-2024-45388: Hoverfly < 1.10.3 - Arbitrary File Read
漏洞标题 CVE-2024-45388: Hoverfly < 1.10.3 - Arbitrary File Read 漏洞描述 Hoverfly is a lightweight service virtualization/ API simulation / API mocking tool for developers and ...
2024年4月17日 18:36CVE-2021-28937: Acexy Wireless-N WiFi Repeater REV 1.0 – Repeater Password Disclosure
漏洞标题 CVE-2021-28937: Acexy Wireless-N WiFi Repeater REV 1.0 - Repeater Password Disclosure 漏洞描述 Acexy Wireless-N WiFi Repeater REV 1.0 is vulnerable to password disclosure ...
2021年11月18日 15:08Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
2021年9月20日 04:47
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

