
最新发布第514页
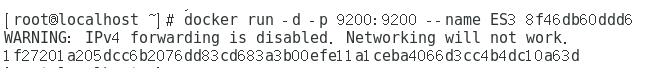
解决Docker启动Elasticsearch7.x报错的问题_docker
这篇文章主要介绍了解决Docker启动Elasticsearch7.x报错的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 使用Docker run 命令 docker run -d -p 9200:9200 -p 9300:93...
 2023年2月8日 20:14

CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload 漏洞描述 WordPress Backup Guard plugin before 1.6.0 is susceptible to authenticated a...
2021年2月27日 22:50CVE-2021-20167: Netgear RAX43 1.0.3.96 – Command Injection/Authentication Bypass Buffer Overrun
漏洞标题 CVE-2021-20167: Netgear RAX43 1.0.3.96 - Command Injection/Authentication Bypass Buffer Overrun 漏洞描述 Netgear RAX43 version 1.0.3.96 contains a command injection and au...
2021年8月25日 21:29CVE-2021-30116: Kaseya VSA < 9.5.7 - Credential Disclosure via Windows Agent
漏洞标题 CVE-2021-30116: Kaseya VSA < 9.5.7 - Credential Disclosure via Windows Agent 漏洞描述 Kaseya VSA before 9.5.7 allows credential disclosure, as exploited in the wild in ...
2021年5月31日 17:29CVE-2023-45542: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-45542: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in the q parameter on search function of mooSo...
2023年5月11日 20:16
bugbounty技巧聚合20220217
漏洞报告 Cookie不失效 http://hackerone.com/reports/948345 缺少 SPF 记录 http://hackerone.com/reports/1416701 挖洞技巧 Bypass WAF http://hadess.io/waf-bypass-methods/ 零点击账号接管...
2022年3月10日 23:34CVE-2020-17453: WSO2 Carbon Management Console <=5.10 - Cross-Site Scripting
漏洞标题 CVE-2020-17453: WSO2 Carbon Management Console <=5.10 - Cross-Site Scripting 漏洞描述 WSO2 Management Console through 5.10 is susceptible to reflected cross-site script...
2020年10月7日 06:00CVE-2023-45375: PrestaShop PireosPay – SQL Injection
漏洞标题 CVE-2023-45375: PrestaShop PireosPay - SQL Injection 漏洞描述 In the module “PireosPay” (pireospay) up to version 1.7.9 from 01generator.com for PrestaShop, a guest can ...
2023年10月10日 17:34CVE-2016-0957: Adobe AEM Dispatcher <4.15 - Rules Bypass
漏洞标题 CVE-2016-0957: Adobe AEM Dispatcher <4.15 - Rules Bypass 漏洞描述 Dispatcher before 4.1.5 in Adobe Experience Manager 5.6.1, 6.0.0, and 6.1.0 does not properly implemen...
2016年5月3日 05:08CVE-2021-25063: WordPress Contact Form 7 Skins <=2.5.0 - Cross-Site Scripting
漏洞标题 CVE-2021-25063: WordPress Contact Form 7 Skins <=2.5.0 - Cross-Site Scripting 漏洞描述 WordPress Contact Form 7 Skins plugin 2.5.0 and prior contains a reflected cross-...
2021年11月28日 00:53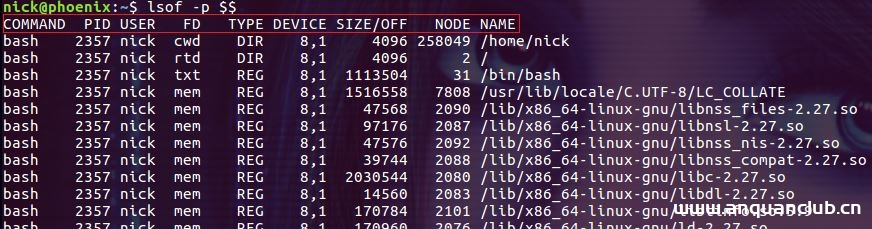
Linux lsof命令使用详解_Linux
这篇文章主要介绍了Linux lsof命令使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 lsof(list open files)...
2024年6月21日 20:27CVE-2021-42670: Engineers Online Portal 1.0 容易受到三种类型的SQL注入攻击
漏洞标题 CVE-2021-42670: Engineers Online Portal 1.0 容易受到三种类型的SQL注入攻击 漏洞描述 Engineers Online Portal 1.0 应用程序中的 id 参数my_classmates.php似乎容易受到三种类型的 ...
2021年9月25日 08:15CVE-2014-4210: Oracle Weblogic – Server-Side Request Forgery
漏洞标题 CVE-2014-4210: Oracle Weblogic - Server-Side Request Forgery 漏洞描述 An unspecified vulnerability in the Oracle WebLogic Server component in Oracle Fusion Middleware 10.0...
2014年3月12日 15:58CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年9月5日 08:40
浅谈 FTP、FTPS 与 SFTP的区别_FTP服务器
无论是网盘还是云存储,上传都是一项很简单的操作。那些便捷好用的上传整理工具所用的 FTP 协议到底是什么意义,繁杂的模式又有何区别 目录FTP、FTPS 与 SFTP 简介FTPFTPSSFTPFTP 软件的主动模...
2023年4月21日 21:26CVE-2020-21224: Inspur ClusterEngine V4.0 Remote Code Execution
漏洞标题 CVE-2020-21224: Inspur ClusterEngine V4.0 Remote Code Execution 漏洞描述 A Remote Code Execution vulnerability has been found in Inspur ClusterEngine V4.0. A remote attack...
2020年10月12日 20:10
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

