
最新发布第515页

CVE-2010-1658: Joomla! Component NoticeBoard 1.3 – Local File Inclusion
漏洞标题 CVE-2010-1658: Joomla! Component NoticeBoard 1.3 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Code-Garage NoticeBoard (com_noticeboard) compo...
 2010年7月2日 07:33
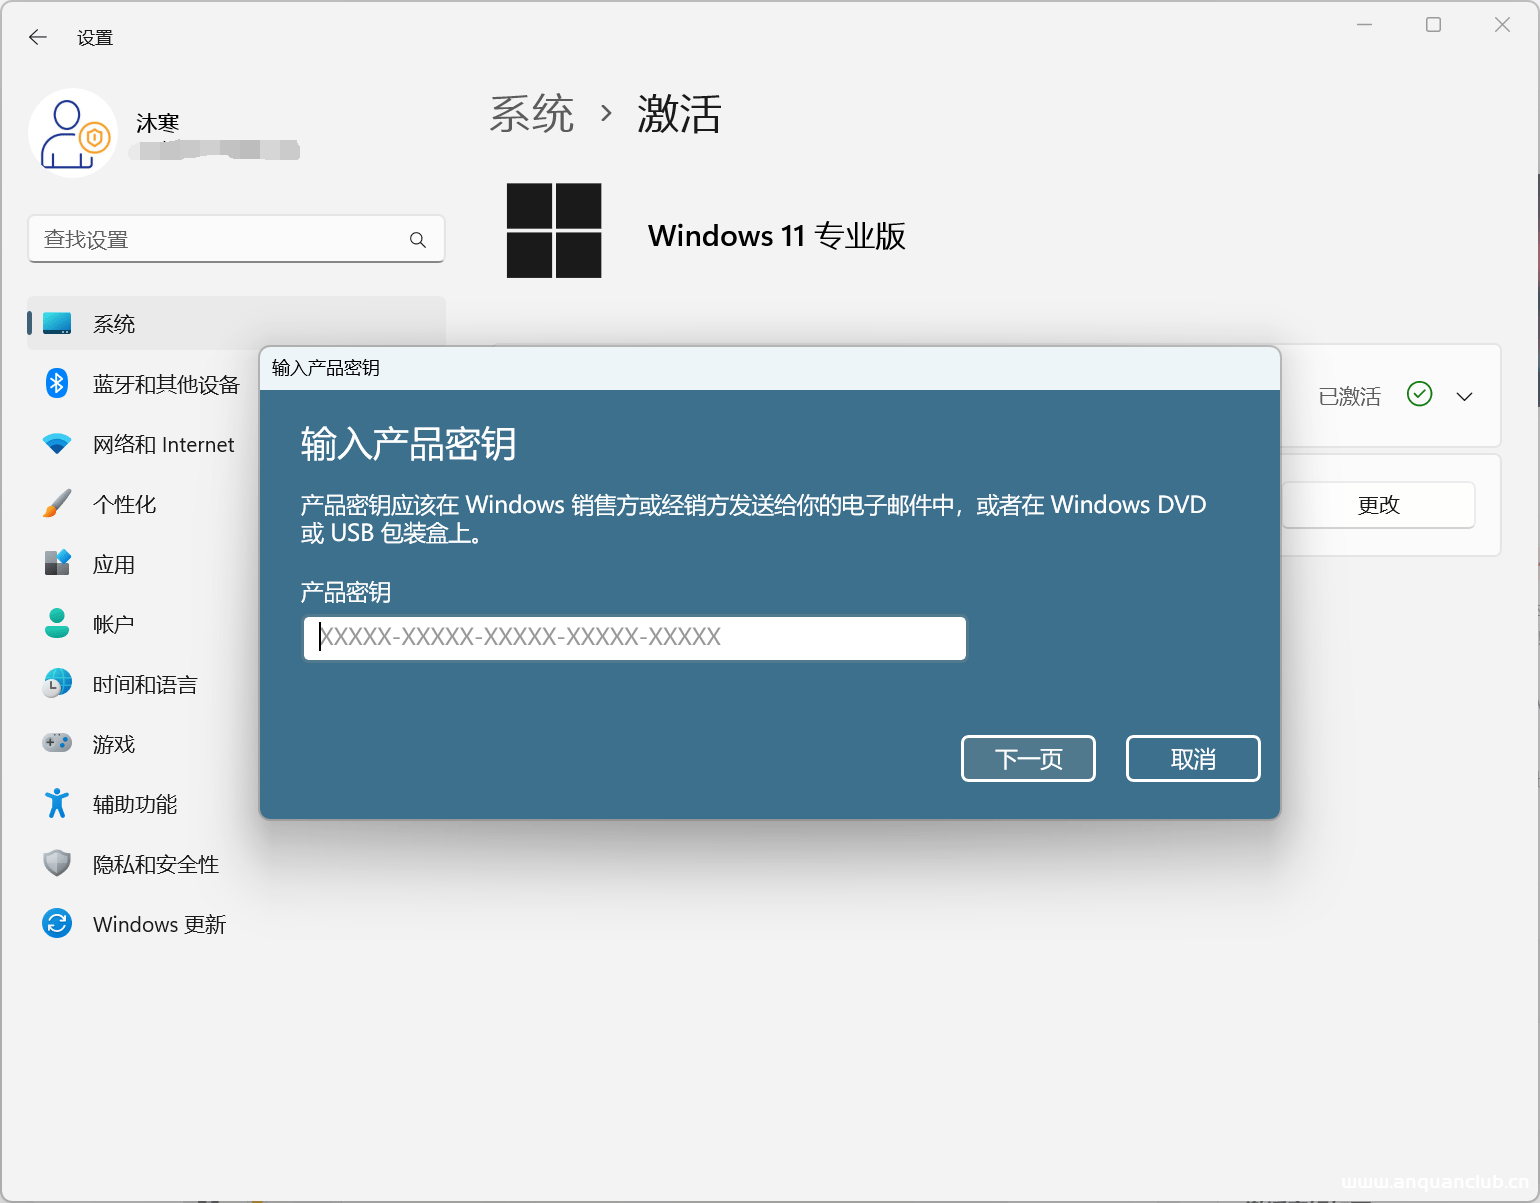
win10、win11家庭版升级到各个版本密钥亲测可用
前言 正版的微软系统功能非常的丰富专业,但是价格也非常的高,想要成功激活就需要秘钥才可以,电脑系统不激活的情况下虽然也能够使用,但是一些专业的功能是没有权限使用的 win10、win11家庭版...

 2023年2月8日 14:29
CVE-2023-37679: NextGen Mirth Connect – Remote Code Execution
漏洞标题 CVE-2023-37679: NextGen Mirth Connect - Remote Code Execution 漏洞描述 Mirth Connect, by NextGen HealthCare, is an open source data integration platform widely used by hea...
2023年12月19日 05:03CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting 漏洞描述 WordPress Active Products Tables for WooCommerce plugin prior to ...
2022年9月25日 03:08CVE-2023-6021: Ray API – Local File Inclusion
漏洞标题 CVE-2023-6021: Ray API - Local File Inclusion 漏洞描述 LFI in Ray's log API endpoint allows attackers to read any file on the server without authentication. PoC代码
2023年6月3日 22:47
bugbounty技巧聚合20220120
漏洞报告 【 Recorded Future】Dom Xss 漏洞 http://hackerone.com/reports/1448616 【 U.S. Dept Of Defense】ADF Faces 中的错误设置导致信息泄露 http://hackerone.com/reports/1422641 【 U...
2022年3月10日 23:39CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年1月22日 04:45CVE-2024-38653: Ivanti Avalanche SmartDeviceServer – XML External Entity
漏洞标题 CVE-2024-38653: Ivanti Avalanche SmartDeviceServer - XML External Entity 漏洞描述 XXE in SmartDeviceServer in Ivanti Avalanche 6.3.1 allows a remote unauthenticated attack...
2024年5月14日 22:54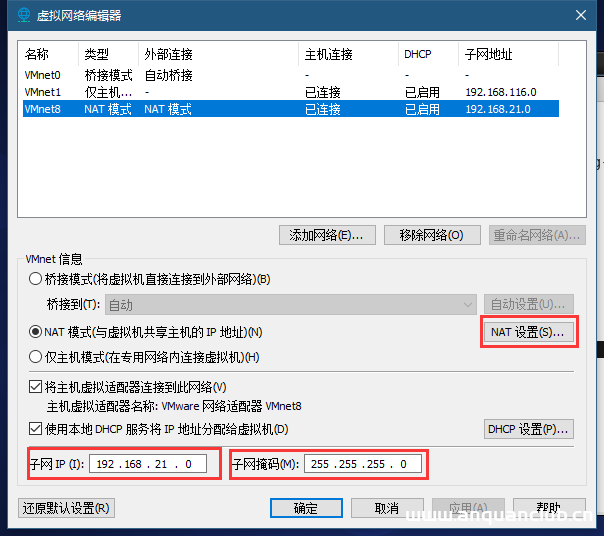
通过SSH连接本地linux虚拟机的过程记录_Linux
这篇文章主要介绍了通过SSH连接本地linux虚拟机的过程记录,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 实验环...
2023年10月21日 20:59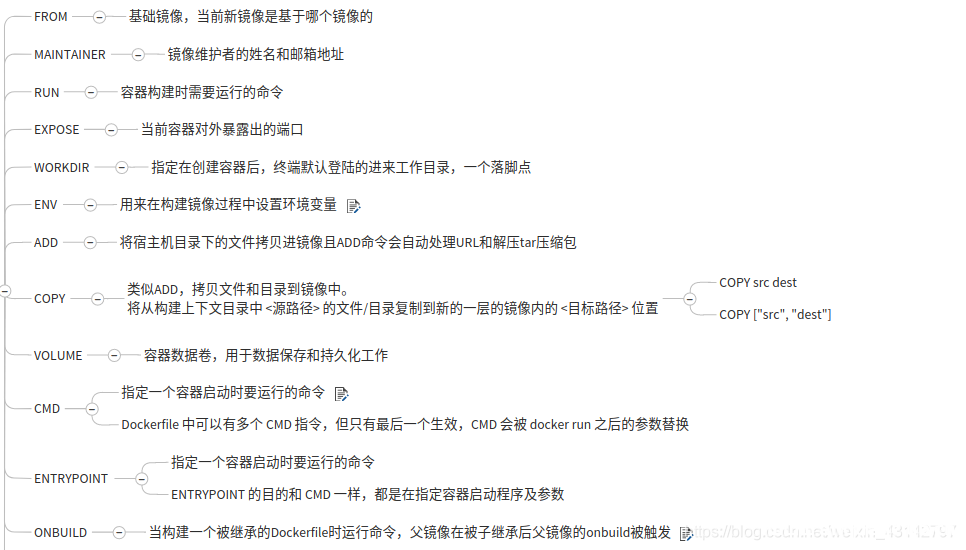
docker常用命令总结(推荐)_docker
这篇文章主要介绍了docker常用命令总结(推荐),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、汇总: 总的来说...
2023年3月29日 20:27uwsgi+nginx代理Django无法访问静态资源的解决_nginx
这篇文章主要介绍了uwsgi+nginx代理Django无法访问静态资源,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在部署...
2022年6月15日 09:43CVE-2021-31195: Microsoft Exchange Server – Cross-Site Scripting
漏洞标题 CVE-2021-31195: Microsoft Exchange Server - Cross-Site Scripting 漏洞描述 Microsoft Exchange Server, or OWA, is vulnerable to a cross-site scripting vulnerability in refur...
2021年12月18日 04:42
继英伟达后,三星190GB机密数据遭同一黑客组织泄露
据外媒报道,上周五,距Lapsus$从Nvidia那里窃取1TB机密数据还未过几日(黑客威胁英伟达解除挖矿锁,否则泄露源代码等机密数据),该黑客组织又发布了窃取自韩国电子巨头三星的190GB机密数据,...
2022年3月10日 23:40CVE-2024-43425: Moodle – Remote Code Execution
漏洞标题 CVE-2024-43425: Moodle - Remote Code Execution 漏洞描述 Attackers with the permission to create or modify questions in Moodle courses are able to craft malicious inputs fo...
2024年9月9日 20:15CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年9月15日 17:18CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 – Local File Inclusion
漏洞标题 CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Contact Us Dra...
2010年4月9日 05:22
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

