
最新发布第517页

CVE-2023-43472: MLFlow < 2.8.1 - Sensitive Information Disclosure
漏洞标题 CVE-2023-43472: MLFlow < 2.8.1 - Sensitive Information Disclosure 漏洞描述 An issue in MLFlow versions 2.8.1 and before allows a remote attacker to obtain sensitive inf...
 2023年1月16日 19:42
CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T – Command Injection
漏洞标题 CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T - Command Injection 漏洞描述 TOTOLINK EX1800T V9.1.0cu.2112_B20220316 has a vulnerability in the apcliEncrypType paramete...
2024年2月8日 06:47CVE-2025-47423: Personal Weather Station Dashboard 12 – Directory Traversal
漏洞标题 CVE-2025-47423: Personal Weather Station Dashboard 12 - Directory Traversal 漏洞描述 Personal Weather Station Dashboard 12_lts allows unauthenticated remote attackers to r...
2025年6月10日 23:20CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 – Local File Inclusion
漏洞标题 CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 - Local File Inclusion 漏洞描述 WordPress MDC YouTube Downloader 2.1.0 plugin is susceptible to local file inclusion....
2015年10月28日 06:58CVE-2020-16846: SaltStack Shell Injection
漏洞标题 CVE-2020-16846: SaltStack Shell Injection 漏洞描述 An issue was discovered in SaltStack Salt through 3002. Sending crafted web requests to the Salt API, with the SSH clien...
2020年7月28日 15:46CVE-2023-35813: Sitecore – Remote Code Execution
漏洞标题 CVE-2023-35813: Sitecore - Remote Code Execution 漏洞描述 Multiple Sitecore products allow remote code execution. This affects Experience Manager, Experience Platform, and...
2023年5月5日 10:17CVE-2025-47423: Personal Weather Station Dashboard 12 – Directory Traversal
漏洞标题 CVE-2025-47423: Personal Weather Station Dashboard 12 - Directory Traversal 漏洞描述 Personal Weather Station Dashboard 12_lts allows unauthenticated remote attackers to r...
2025年10月30日 02:50CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
2019年8月27日 21:24CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 – Admin User Creation Weakness
漏洞标题 CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 - Admin User Creation Weakness 漏洞描述 ProfilePress WordPress plugin is susceptible to a vulnerability in the user regi...
2021年12月13日 05:26CVE-2019-12581: Zyxel ZyWal/USG/UAG Devices – Cross-Site Scripting
漏洞标题 CVE-2019-12581: Zyxel ZyWal/USG/UAG Devices - Cross-Site Scripting 漏洞描述 Zyxel ZyWall, USG, and UAG devices allow remote attackers to inject arbitrary web script or HTM...
2019年1月8日 23:32
bugbounty技巧聚合20210813
漏洞报告 GitHub Security Lab [#1301752 C#]: HttpOnly and Secure Cookies for .NET Core and .NET #1301753 Java: Timing attacks while comparing results of cryptographic operations Ube...
2022年3月10日 23:37CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting
漏洞标题 CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting 漏洞描述 HashiCorp Consul and Consul Enterprise up to version 1.9.4 are vulnerable to ...
2020年7月27日 23:04CVE-2021-24212: WooCommerce Help Scout – Arbitrary File Upload
漏洞标题 CVE-2021-24212: WooCommerce Help Scout - Arbitrary File Upload 漏洞描述 WooCommerce Help Scout plugin before version 2.9.1 contains an unrestricted file upload vulnerabili...
2021年4月22日 00:46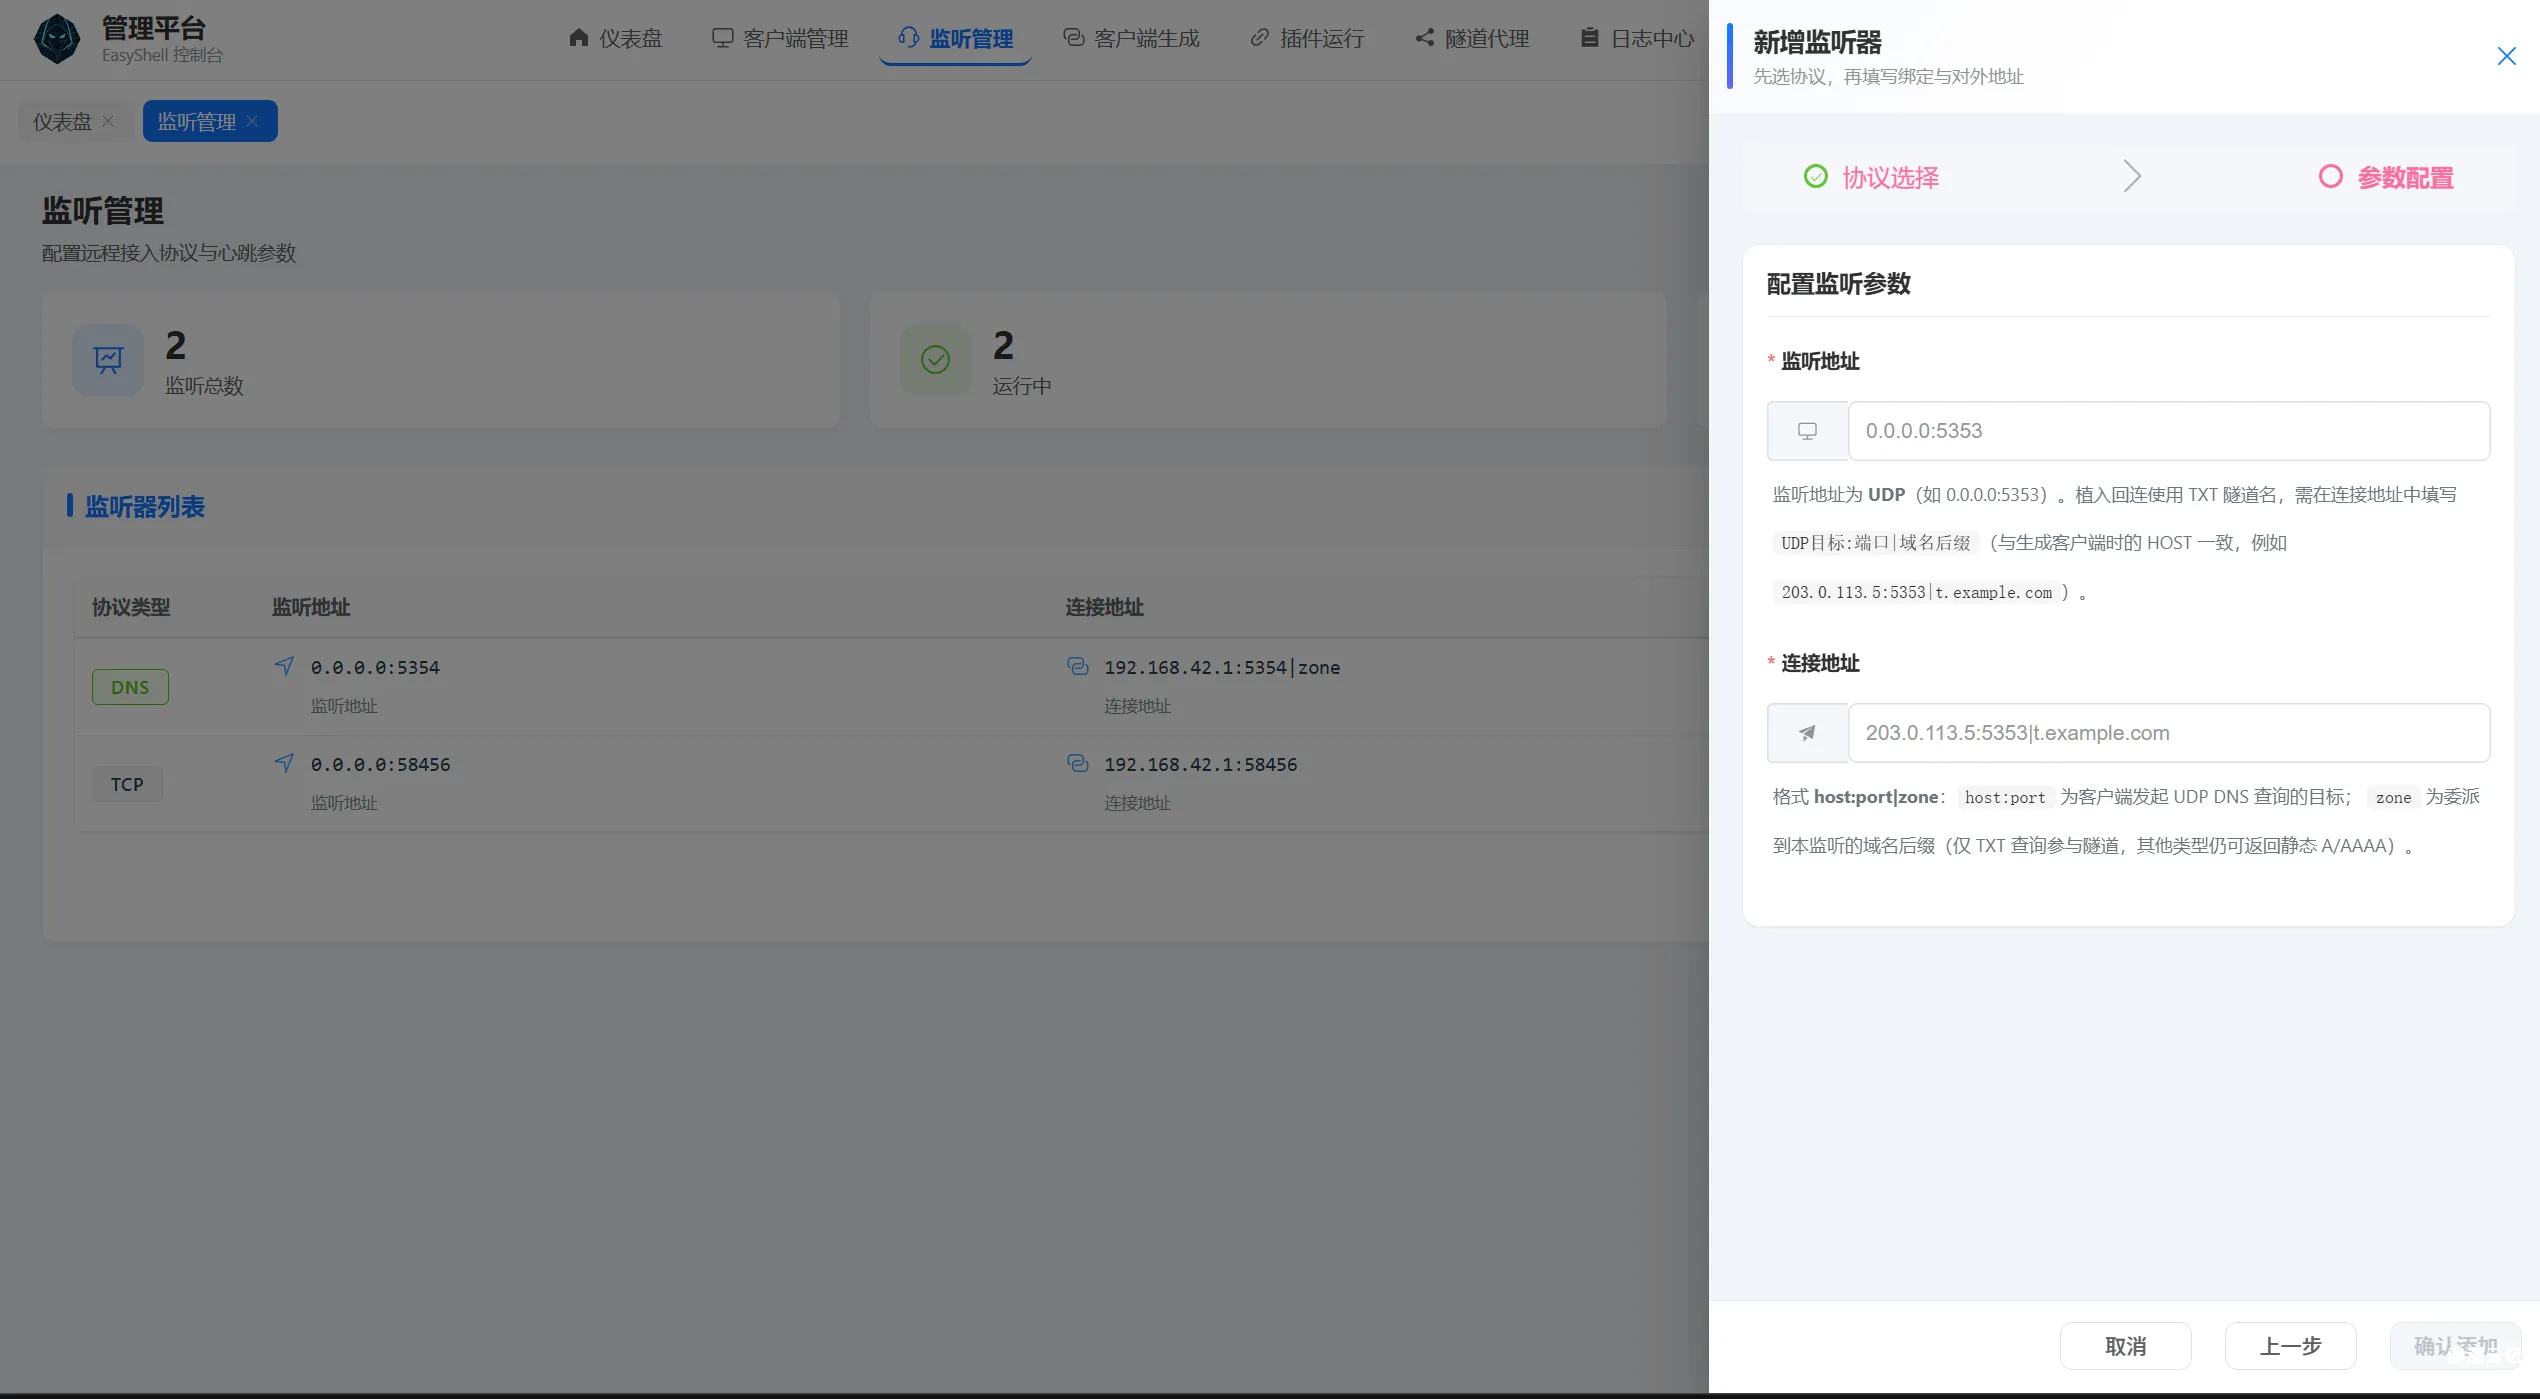
【工具更新】EasyShell v1.7版本更新,修复诸多bug,同时新增诸多新功能
前言 听人劝,吃饱饭,师傅们说啥我加啥,经过一段时间的更新,新版本的EasyShell出来了,修复了诸多bug,同时也新增了诸多功能,在此进行一个更新说明。 新增DNS监听协议,支持DNS协议上线 优...

 2026年5月22日 18:36
CVE-2024-30570: Netgear R6850 – Information Disclosure
漏洞标题 CVE-2024-30570: Netgear R6850 - Information Disclosure 漏洞描述 Netgear R6850 router firmware version V1.1.0.88 contains an information leakage vulnerability in the debugi...
2024年2月9日 12:23Docker 安装 MySQL 并实现远程连接教程_docker
这篇文章主要介绍了Docker 安装 MySQL 并实现远程连接的教程,帮助大家更好的理解和使用docker容器,感兴趣的朋友可以了解下 拉取镜像 docker pull mysql 查看拉取完成的镜像 docker images 通...
2023年6月7日 21:21
2026年10月22日 11:46
2026年10月21日 11:45
2026年10月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

