
最新发布第519页

CVE-2021-39312: WordPress True Ranker <2.2.4 - Local File Inclusion
漏洞标题 CVE-2021-39312: WordPress True Ranker <2.2.4 - Local File Inclusion 漏洞描述 WordPress True Ranker before version 2.2.4 allows sensitive configuration files such as wp-...
 2021年8月5日 01:29
CVE-2020-3580: Cisco ASA/FTD Software – Cross-Site Scripting
漏洞标题 CVE-2020-3580: Cisco ASA/FTD Software - Cross-Site Scripting 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software and Cisco Firepower Threat Defense (FTD) Software ar...
2020年5月5日 13:32
[原创]缓冲区溢出漏洞那些事:C -gets函数-二进制漏洞
备注首发:http://sec-in.com/article/1606基本概念缓冲区是在数据从一个位置传输到另一个位置时临时保存数据的内存存储区域。当数据量超过内存缓冲区的存储容量时,就会发生缓冲区溢出(或缓冲...
2022年4月1日 18:36
企业根域名资产收集细节再补充
0x01 前言 我们从《红蓝对抗之企业对外根域名资产收集》这篇文章可以学习到如下几种根域名的收集方式。本文将对细节再进行补充和扩展。 0x2 通过PTR记录收集 什么是PTR记录呢? PTR记录,是电子...
2022年3月10日 23:34CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting
漏洞标题 CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.5 is susceptible to cros...
2023年2月17日 14:15CVE-2021-39312: WordPress True Ranker <2.2.4 - Local File Inclusion
漏洞标题 CVE-2021-39312: WordPress True Ranker <2.2.4 - Local File Inclusion 漏洞描述 WordPress True Ranker before version 2.2.4 allows sensitive configuration files such as wp-...
2021年9月22日 14:24CVE-2020-27481: Good Layers LMS Plugin <= 2.1.4 - SQL Injection
漏洞标题 CVE-2020-27481: Good Layers LMS Plugin <= 2.1.4 - SQL Injection 漏洞描述 An unauthenticated SQL Injection vulnerability in Good Layers LMS Plugin <= 2.1.4 exists due...
2020年9月11日 15:18CVE-2017-18542: Zendesk Help Center by BestWebSoft < 1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2017-18542: Zendesk Help Center by BestWebSoft < 1.0.5 - Cross-Site Scripting 漏洞描述 The zendesk-help-center plugin before 1.0.5 for WordPress has multiple XSS is...
2017年6月25日 20:39CVE-2015-9406: mTheme Unus < 2.3 - Directory Traversal
漏洞标题 CVE-2015-9406: mTheme Unus < 2.3 - Directory Traversal 漏洞描述 The mTheme-Unus theme for WordPress, prior to version 2.3, contained a directory traversal flaw that let...
2015年3月16日 20:37CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年11月17日 21:31CVE-2023-32315: Openfire Administration Console – Authentication Bypass
漏洞标题 CVE-2023-32315: Openfire Administration Console - Authentication Bypass 漏洞描述 Openfire is an XMPP server licensed under the Open Source Apache License. Openfire's ...
2023年2月15日 19:34CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 – Authentication Bypass
漏洞标题 CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 - Authentication Bypass 漏洞描述 TOTOLINK EX1200T 4.1.2cu.5215 is susceptible to authentication bypass. An attacker can bypas...
2021年12月1日 16:33CVE-2024-9772: WordPress UIX Shortcodes <= 1.9.7 - Unauthenticated Shortcode Execution
漏洞标题 CVE-2024-9772: WordPress UIX Shortcodes <= 1.9.7 - Unauthenticated Shortcode Execution 漏洞描述 The The Uix Shortcodes – Compatible with Gutenberg plugin for WordPress...
2024年5月26日 14:07CVE-2022-38870: Free5gc 3.2.1 – Information Disclosure
漏洞标题 CVE-2022-38870: Free5gc 3.2.1 - Information Disclosure 漏洞描述 Free5gc 3.2.1 is susceptible to information disclosure. An attacker can possibly obtain sensitive informati...
2022年5月3日 13:35CrushFTP as2-to 认证权限绕过漏洞(CVE-2023-43177)
漏洞标题 CrushFTP as2-to 认证权限绕过漏洞(CVE-2023-43177) 漏洞描述 CrushFTP 是一个强大的文件传输服务器,适用于个人用户或企业用户进行安全、高效的文件传输和管理。CrushFTP 存在权限...
2023年4月26日 09:04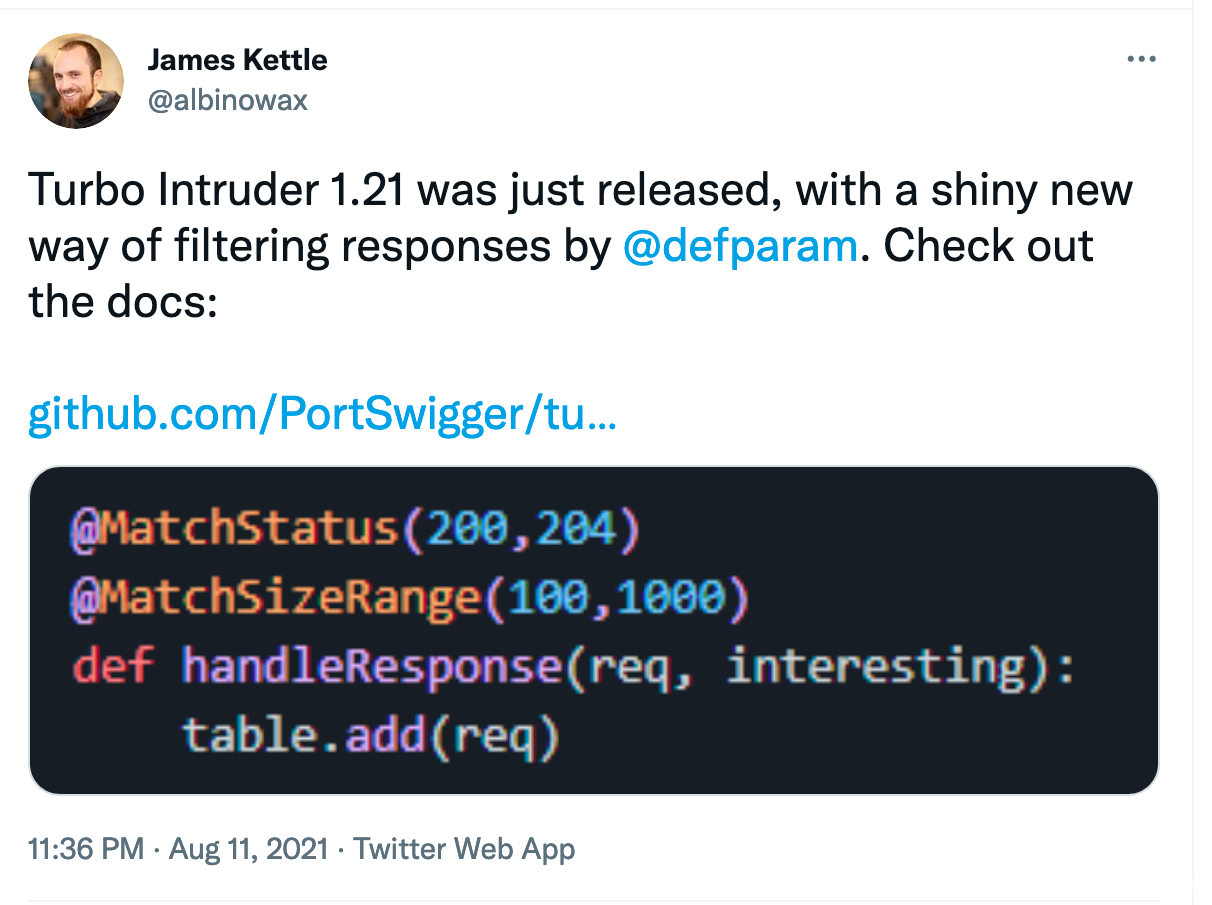
bugbounty技巧聚合20210812
漏洞报告 Acronis #1070533 Acronis True Image 2021 (windows) does not validate server hostname on a login TLS connection Elastic #1218680 Improper authorization on /api/as/v1/creden...
2022年3月10日 23:35
2026年9月25日 11:45
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

