
最新发布第520页

CVE-2024-6746: EasySpider 0.6.2 – Arbitrary File Read
漏洞标题 CVE-2024-6746: EasySpider 0.6.2 - Arbitrary File Read 漏洞描述 A vulnerability classified as problematic was found in NaiboWang EasySpider 0.6.2 on Windows. Affected by th...
 2024年8月13日 23:25
CVE-2021-24498: WordPress Calendar Event Multi View <1.4.01 - Cross-Site Scripting
漏洞标题 CVE-2021-24498: WordPress Calendar Event Multi View <1.4.01 - Cross-Site Scripting 漏洞描述 WordPress Calendar Event Multi View plugin before 1.4.01 contains an unauthe...
2021年4月26日 21:22CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年8月31日 14:26CVE-2024-56331: Uptime-Kuma – Local File Inclusion (LFI)
漏洞标题 CVE-2024-56331: Uptime-Kuma - Local File Inclusion (LFI) 漏洞描述 Uptime Kuma has an Improper URL Handling vulnerability that can be exploited through the "real-brows...
2024年12月29日 12:50CVE-2019-6112: WordPress Sell Media 2.4.1 – Cross-Site Scripting
漏洞标题 CVE-2019-6112: WordPress Sell Media 2.4.1 - Cross-Site Scripting 漏洞描述 WordPress Plugin Sell Media v2.4.1 contains a cross-site scripting vulnerability in /inc/class-se...
2019年9月27日 09:43CVE-2020-8209: Citrix XenMobile Server – Local File Inclusion
漏洞标题 CVE-2020-8209: Citrix XenMobile Server - Local File Inclusion 漏洞描述 Citrix XenMobile Server 10.12 before RP2, Citrix XenMobile Server 10.11 before RP4, Citrix XenMobile...
2020年12月7日 09:25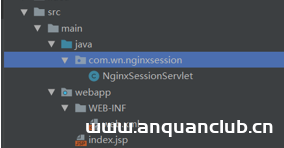
Nginx Session共享问题解决方案解析_nginx
这篇文章主要介绍了Nginx Session共享问题解决方案解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 这篇文章主要介绍了Nginx Session...
2024年4月17日 20:07CVE-2017-4011: McAfee Network Data Loss Prevention 9.3.x – Cross-Site Scripting
漏洞标题 CVE-2017-4011: McAfee Network Data Loss Prevention 9.3.x - Cross-Site Scripting 漏洞描述 McAfee Network Data Loss Prevention User-Agent 9.3.x contains a cross-site scripti...
2017年11月24日 06:17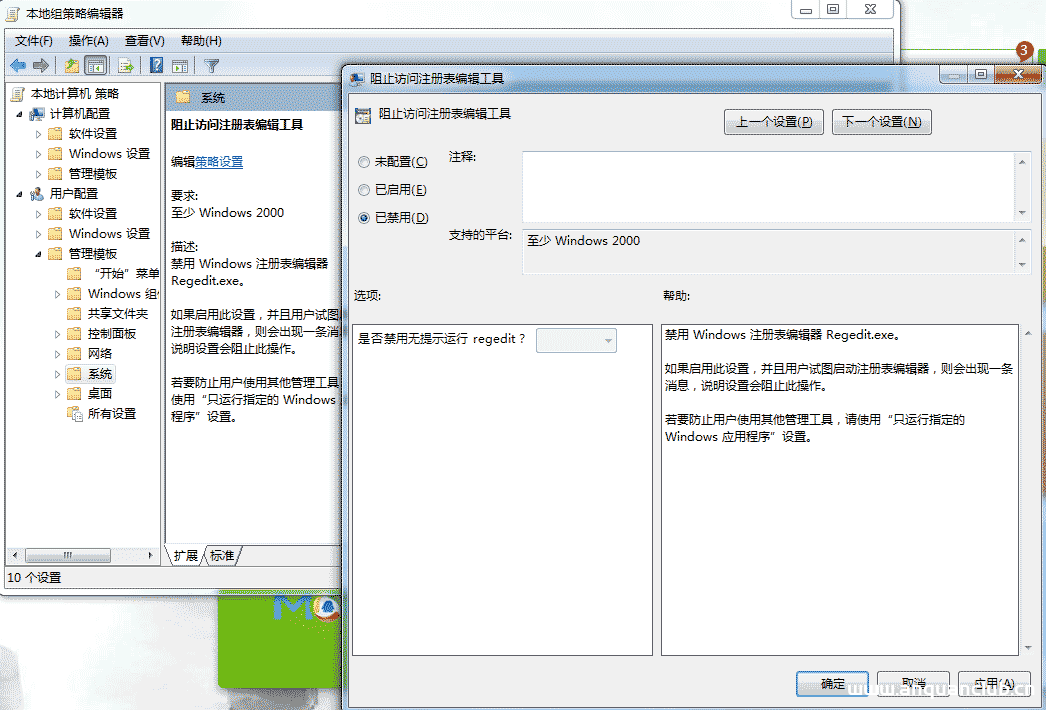
Windows Server 2012 没有远程桌面授权服务器可以提供许可证,远程会话被中断_win服务器
今天在登录公司内部的服务器的时候,无法进行远程访问,弹出错误信息:没有远程桌面授权服务器可以提供许可证,远程会话被中断,经过网上的寻找,原来是server 2012 远程登录只提供120天的使用...
2023年11月18日 20:57CVE-2020-5412: Spring Cloud Netflix – Server-Side Request Forgery
漏洞标题 CVE-2020-5412: Spring Cloud Netflix - Server-Side Request Forgery 漏洞描述 Spring Cloud Netflix 2.2.x prior to 2.2.4, 2.1.x prior to 2.1.6, and older unsupported versions ...
2020年8月18日 01:38CVE-2010-1340: Joomla! Component com_jresearch – ‘Controller’ Local File Inclusion
漏洞标题 CVE-2010-1340: Joomla! Component com_jresearch - 'Controller' Local File Inclusion 漏洞描述 A directory traversal vulnerability in jresearch.php in the J!Researc...
2010年5月13日 17:21CVE-2021-30128: Apache OFBiz <17.12.07 - Arbitrary Code Execution
漏洞标题 CVE-2021-30128: Apache OFBiz <17.12.07 - Arbitrary Code Execution 漏洞描述 Apache OFBiz before 17.12.07 is susceptible to arbitrary code execution via unsafe deserializ...
2021年6月26日 11:19CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting 漏洞描述 WordPress Contact Form 7 before 1.3.6.3 contains an unauthenticated stored cross...
2022年7月7日 02:45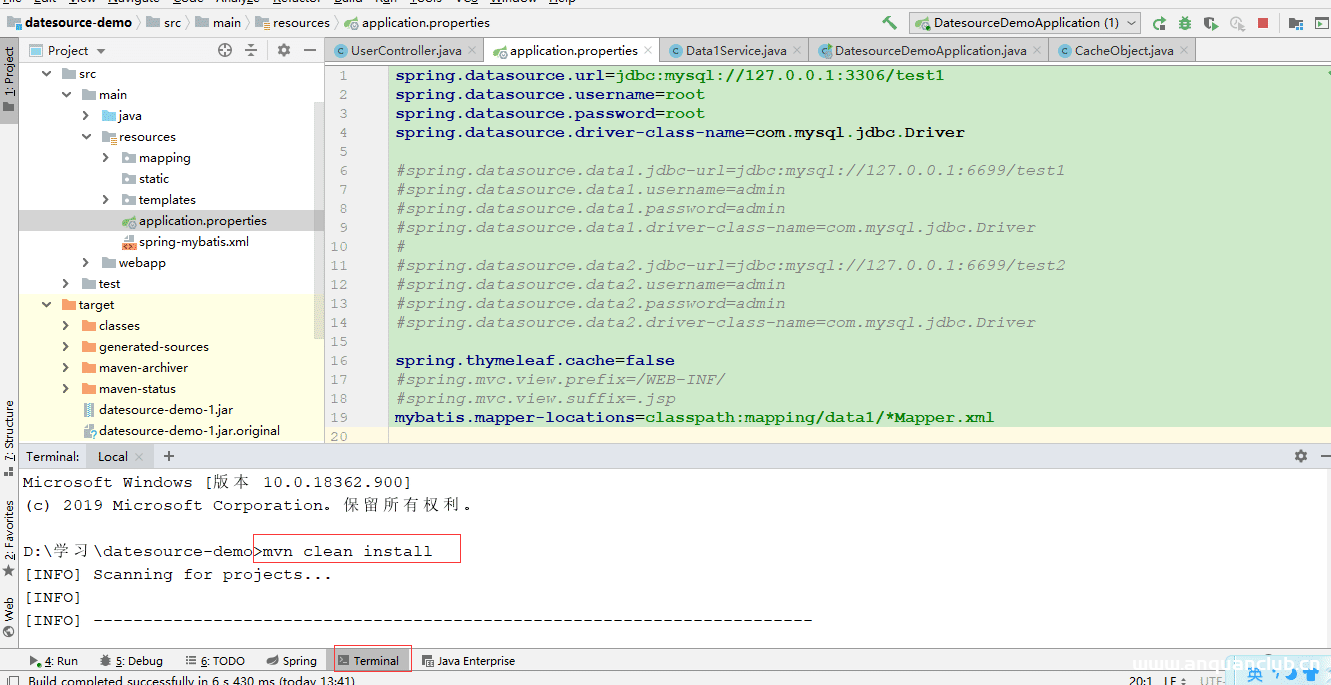
如何在docker中运行springboot项目过程图解_docker
这篇文章主要介绍了如何在docker中运行springboot项目过程图解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、IDEA中点击下方的Termi...
2023年11月18日 20:57CVE-2023-1434: Odoo – Cross-Site Scripting
漏洞标题 CVE-2023-1434: Odoo - Cross-Site Scripting 漏洞描述 Odoo is a business suite that has features for many business-critical areas, such as e-commerce, billing, or CRM. Versi...
2023年3月13日 08:50CVE-2023-2825: GitLab 16.0.0 – Path Traversal
漏洞标题 CVE-2023-2825: GitLab 16.0.0 - Path Traversal 漏洞描述 An issue has been discovered in GitLab CE/EE affecting only version 16.0.0. An unauthenticated malicious user can us...
2023年9月14日 18:36
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

