
最新发布第520页

CVE-2009-4202: Joomla! Omilen Photo Gallery 0.5b – Local File Inclusion
漏洞标题 CVE-2009-4202: Joomla! Omilen Photo Gallery 0.5b - Local File Inclusion 漏洞描述 Joomla! Omilen Photo Gallery (com_omphotogallery) component Beta 0.5 allows remote attacke...
 2009年1月29日 18:34
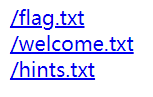
[护网杯 2018]easy_tornado WriteUp – buu刷题笔记(超级详细!)
[护网杯 2018]easy_tornado 打开题目后,首先发现3个超链接 依次查看文件内容 flag.txt /flag.txt flag in /fllllllllllllag welconme.txt /welcome.txt render hints.txt /hints.txt md5(cooki...

 2022年4月17日 16:58
CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection
漏洞标题 CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection 漏洞描述 A SQL injection vulnerability in the product_all_one_img and image_product parameters of the...
2022年10月30日 08:28CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年6月8日 20:10CVE-2017-5487: WordPress<4.7.1 Exist Username Enumeration
漏洞标题 CVE-2017-5487: Wordpress<4.7.1 Exist Username Enumeration 漏洞描述 WordPress (是一种使用PHP语言开发的博客平台)WordPress 在4.7.0版本之后将REST API插件集成到默认功能之...
2017年3月4日 10:03CVE-2014-1841: Titan FTP Server < 10.40 Move Function - Directory Traversal
漏洞标题 CVE-2014-1841: Titan FTP Server < 10.40 Move Function - Directory Traversal 漏洞描述 Titan FTP Server versions prior to 10.40 build 1829 contain a directory traversal v...
2014年8月24日 10:16CVE-2018-8727: Mirasys DVMS Workstation <=5.12.6 - Local File Inclusion
漏洞标题 CVE-2018-8727: Mirasys DVMS Workstation <=5.12.6 - Local File Inclusion 漏洞描述 Mirasys DVMS Workstation versions 5.12.6 and prior suffer from local file inclusion vul...
2018年3月24日 22:27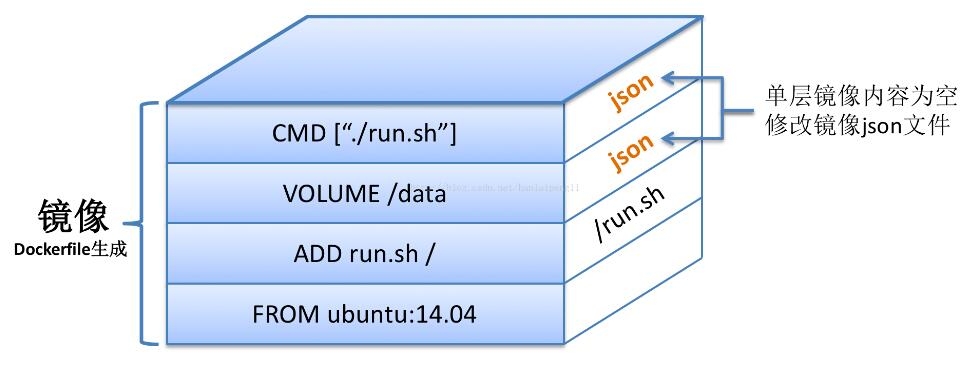
Docker镜像压缩与优化操作_docker
这篇文章主要介绍了Docker镜像压缩与优化操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 现如今docker如此受人追捧,主要是因为它的轻量化、可以快速部署以及资源的利...
2023年1月4日 21:03CVE-2023-41265: Qlik Sense Enterprise – HTTP Request Smuggling
漏洞标题 CVE-2023-41265: Qlik Sense Enterprise - HTTP Request Smuggling 漏洞描述 An HTTP Request Tunneling vulnerability found in Qlik Sense Enterprise for Windows for versions May...
2023年3月8日 01:21CVE-2021-25120: Easy Social Feed < 6.2.7 - Cross-Site Scripting
漏洞标题 CVE-2021-25120: Easy Social Feed < 6.2.7 - Cross-Site Scripting 漏洞描述 Easy Social Feed < 6.2.7 is susceptible to reflected cross-site scripting because the plugin...
2021年1月31日 03:35CVE-2019-12593: IceWarp Mail Server <=10.4.4 - Local File Inclusion
漏洞标题 CVE-2019-12593: IceWarp Mail Server <=10.4.4 - Local File Inclusion 漏洞描述 IceWarp Mail Server through 10.4.4 is prone to a local file inclusion vulnerability via web...
2019年1月13日 16:23CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection
漏洞标题 CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection 漏洞描述 An SQL Injection vulnerability in Apache Superset exists due to improper neutralization of special elem...
2024年9月24日 02:44CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting 漏洞描述 The iframe-font-preview.php file of the titan-framework does not properly esc...
2021年10月13日 16:24CVE-2018-10956: IPConfigure Orchid Core VMS 2.0.5 – Local File Inclusion
漏洞标题 CVE-2018-10956: IPConfigure Orchid Core VMS 2.0.5 - Local File Inclusion 漏洞描述 IPConfigure Orchid Core VMS 2.0.5 is susceptible to local file inclusion. PoC代码
2018年10月29日 17:49CVE-2019-2729: Oracle WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2019-2729: Oracle WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponen...
2019年4月20日 20:29CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution
漏洞标题 CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution 漏洞描述 VoipMonitor prior to 24.61 is susceptible to remote code execution vulnerabilities because of its us...
2021年2月28日 07:31
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

