
最新发布第521页
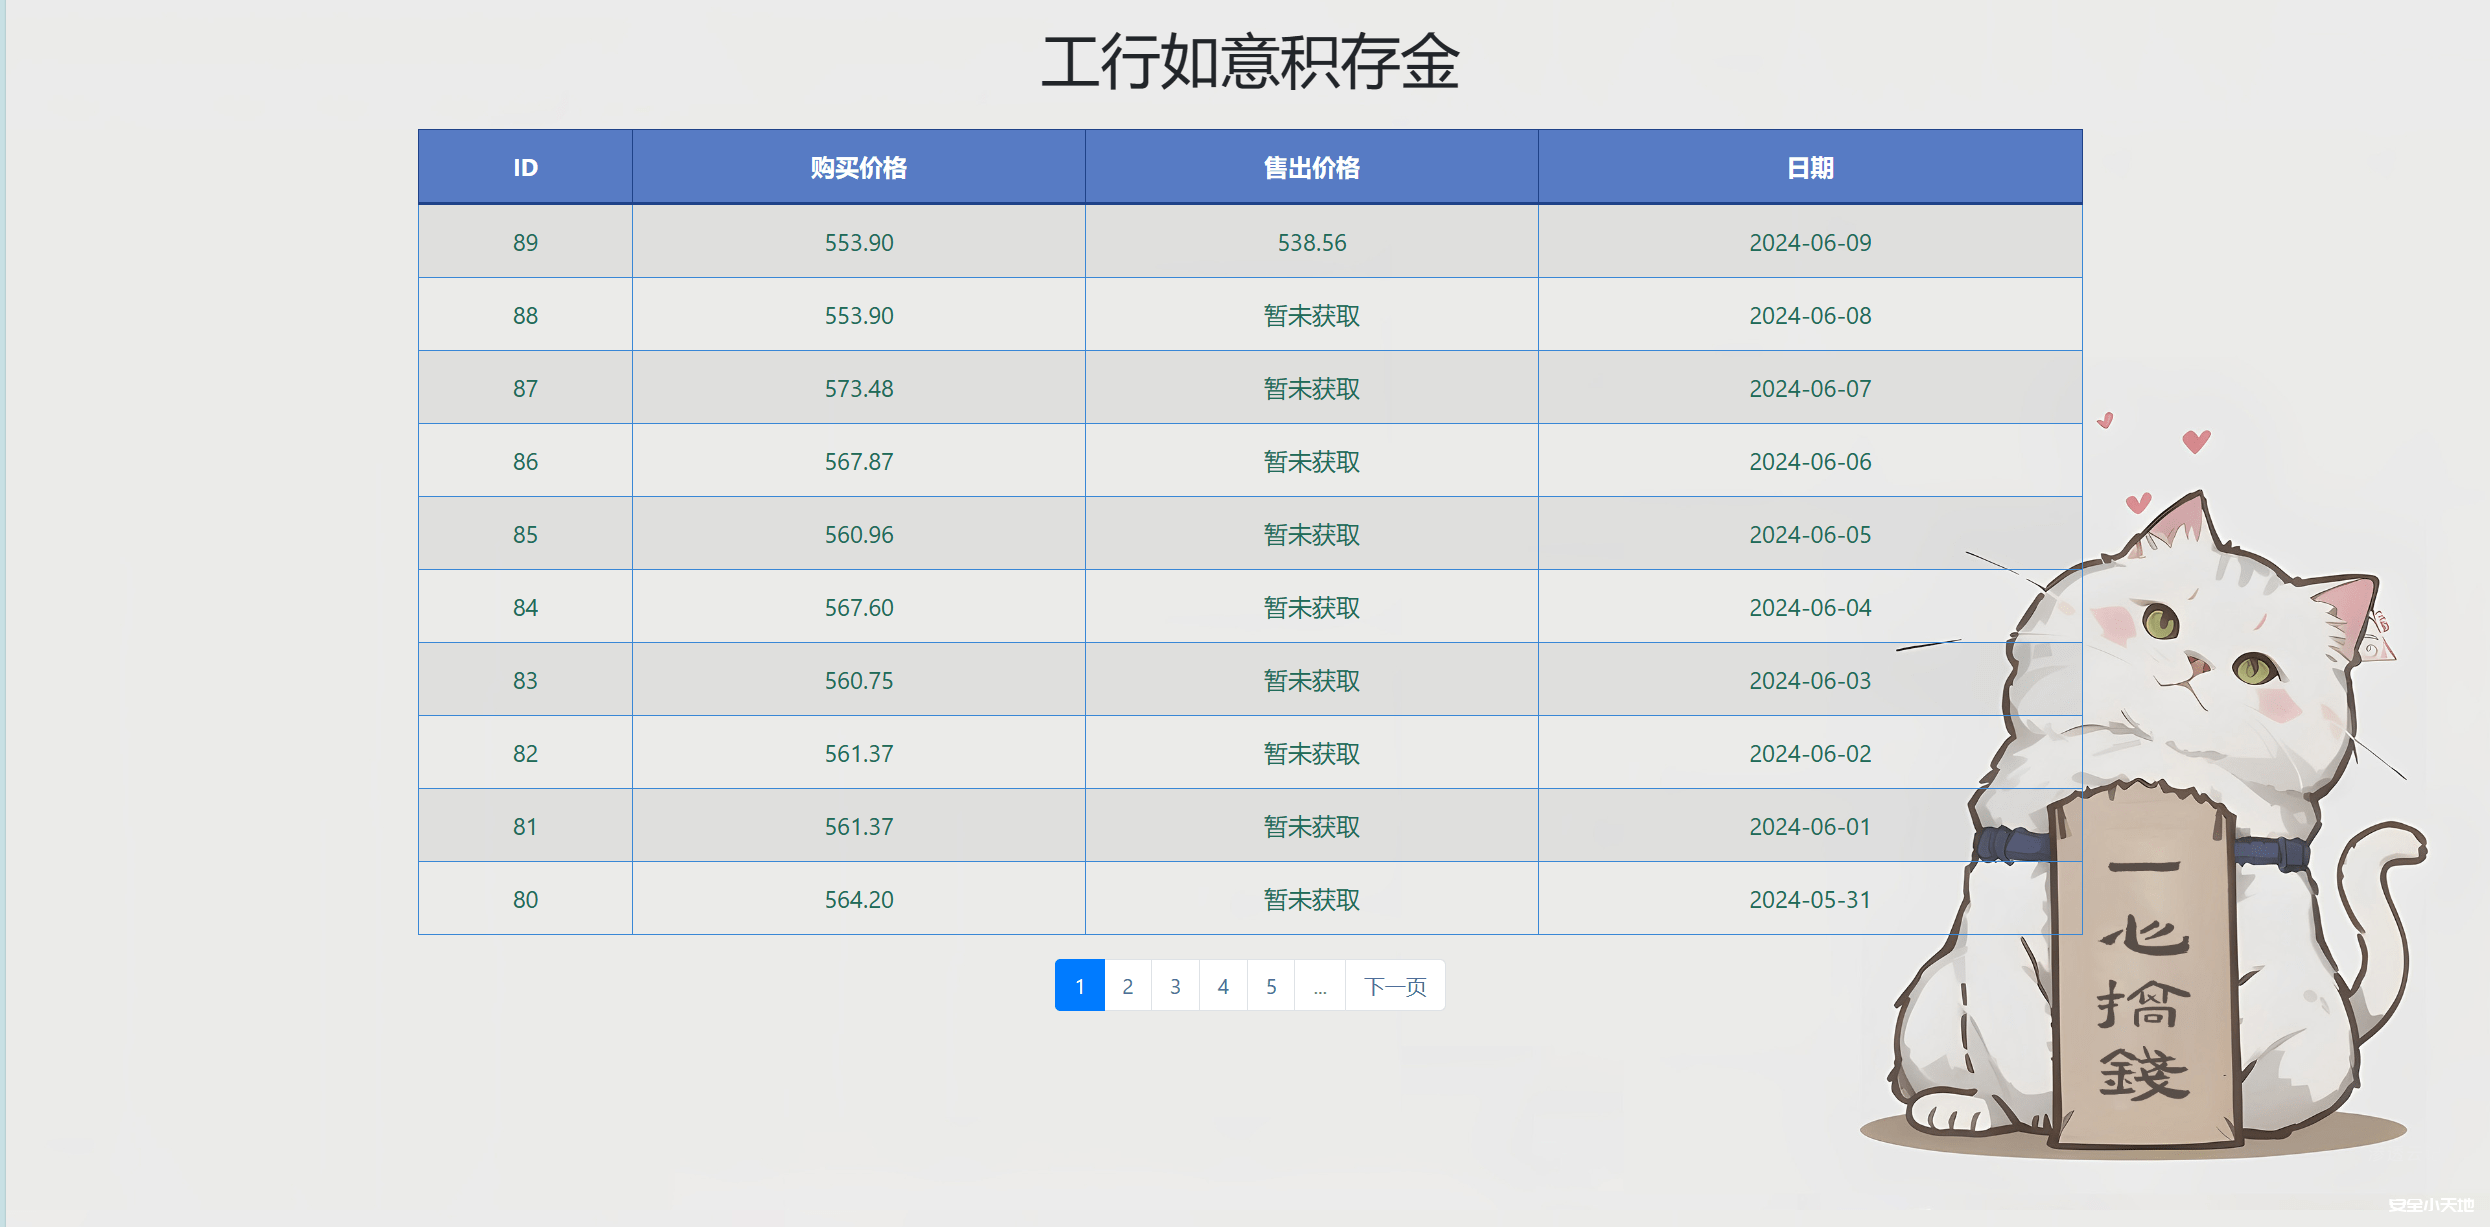
实用小页面:每日查询工行如意积存金价格
现在的金价是越来越高了,如果想在低点的时间稍微购买一点点,每天查看网站又比较麻烦 故而写了一个小页面,专门用来查看工行如意积存金的价格,遇到自己感觉可以的低点,攒一点 网址:gold.anq...

 2024年6月9日 11:44
-CVE-2017-12149 JBoss反序列化远程代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12149 JBoss反序列化远程代码执行 JBoss是一个基于J2EE的开放源代码的应用服务器。JBoss代码遵循LGPL许可,可以在任何商业应...
 2023年2月11日 13:10

CVE-2024-0305: Ncast busiFacade – Remote Command Execution
漏洞标题 CVE-2024-0305: Ncast busiFacade - Remote Command Execution 漏洞描述 The Ncast Yingshi high-definition intelligent recording and playback system is a newly developed audio ...
2024年6月15日 19:53
浅谈Docker run 容器处于created状态问题_docker
这篇文章主要介绍了解决Docker run 容器处于created状态问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在最近遇到的一次问题中,有这样一种现象: 系统有一个测试脚本...
2022年8月9日 21:39CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover
漏洞标题 CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover 漏洞描述 The Motors theme for WordPress is vulnerable to pri...
2025年10月5日 05:23CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 – Local File Inclusion
漏洞标题 CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 - Local File Inclusion 漏洞描述 WordPress MDC YouTube Downloader 2.1.0 plugin is susceptible to local file inclusion....
2015年3月25日 10:25Aviatrix Controller /v1/api 命令执行漏洞(CVE-2024-50603)
漏洞标题 Aviatrix Controller /v1/api 命令执行漏洞(CVE-2024-50603) 漏洞描述 Aviatrix Controller是一款强大的云网络管理平台,提供简化的跨云网络管理、自动化配置、安全策略、流量监控等...
2024年7月29日 07:41CVE-2021-36888: WordPress Image Hover Ultimate – Unauthenticated Settings Update
漏洞标题 CVE-2021-36888: WordPress Image Hover Ultimate - Unauthenticated Settings Update 漏洞描述 Unauthenticated Arbitrary Options Update vulnerability leading to full website co...
2021年12月8日 23:17
Sapido 多款路由器 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Sapido 多款路由器 远程命令执行漏洞 SAPIDO傻多,追求台湾制造的严谨品质,发展智慧型网路产品,让使用者以最小的花费满足多样的需求...
2026年2月13日 12:53CVE-2021-3223: Node RED Dashboard – Directory Traversal
漏洞标题 CVE-2021-3223: Node RED Dashboard - Directory Traversal 漏洞描述 Node-RED-Dashboard before 2.26.2 allows ui_base/js/..%2f directory traversal to read files. PoC代码
2021年11月29日 18:15Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞
漏洞标题 Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞 漏洞描述 Apache OFBiz存在不安全的反序列化漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2021年1月21日 03:03(CVE-2020-36289) Atlassian Jira Server和Data Center QueryComponentRendererValue 信息泄露漏洞
漏洞标题 (CVE-2020-36289) Atlassian Jira Server和Data Center QueryComponentRendererValue 信息泄露漏洞 漏洞描述 (CVE-2020-36289) Atlassian Jira Server和Data Center QueryComponentRen...
2020年12月22日 20:27CVE-2024-6753: Social Auto Poster <= 5.3.14 - Stored Cross-Site Scripting
漏洞标题 CVE-2024-6753: Social Auto Poster <= 5.3.14 - Stored Cross-Site Scripting 漏洞描述 Social Auto Poster plugin for WordPress versions up to 5.3.14 contains a stored cross...
2024年5月10日 11:44CVE-2020-29164: PacsOne Server <7.1.1 - Cross-Site Scripting
漏洞标题 CVE-2020-29164: PacsOne Server <7.1.1 - Cross-Site Scripting 漏洞描述 PacsOne Server (PACS Server In One Box) below 7.1.1 is vulnerable to cross-site scripting. PoC代码
2020年12月20日 04:59CVE-2021-45422: Reprise License Manager 14.2 – Cross-Site Scripting
漏洞标题 CVE-2021-45422: Reprise License Manager 14.2 - Cross-Site Scripting 漏洞描述 Reprise License Manager 14.2 contains a cross-site scripting vulnerability in the /goform/acti...
2021年12月17日 02:29CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞
漏洞标题 CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞 漏洞描述 Liferay Portal CE是一款用来快速构建网站的开源系统。其7.2.0 GA1及以前的版本API接口中存在一处反序列化漏洞,利...
2020年1月10日 17:16
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

