
最新发布第523页

(CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞
漏洞标题 (CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞 漏洞描述 (CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞 PoC代码 暂无
 2025年1月13日 23:53

bugbounty技巧聚合20211104
漏洞报告 【Flickr 500刀】critical server misconfiguration lead to access to any user sensitive data which include user email and password http://hackerone.com/reports/1365738 【Git...
2022年3月10日 23:39CVE-2015-9414: WordPress Symposium <=15.8.1 - Cross-Site Scripting
漏洞标题 CVE-2015-9414: WordPress Symposium <=15.8.1 - Cross-Site Scripting 漏洞描述 WordPress Symposium through 15.8.1 contains a reflected cross-site scripting vulnerability v...
2015年3月20日 20:33CVE-2014-8799: WordPress Plugin DukaPress 2.5.2 – Directory Traversal
漏洞标题 CVE-2014-8799: WordPress Plugin DukaPress 2.5.2 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the dp_img_resize function in php/dp-functions.php in...
2014年4月19日 07:38CVE-2021-25297: Nagios 5.5.6-5.7.5 – Authenticated Remote Command Injection
漏洞标题 CVE-2021-25297: Nagios 5.5.6-5.7.5 - Authenticated Remote Command Injection 漏洞描述 Nagios XI 5.5.6 through 5.7.5 is susceptible to authenticated remote command injection...
2021年11月3日 08:12CVE-2021-3019: ffay lanproxy Directory Traversal
漏洞标题 CVE-2021-3019: ffay lanproxy Directory Traversal 漏洞描述 ffay lanproxy 0.1 is susceptible to a directory traversal vulnerability that could let attackers read /../conf/co...
2021年11月17日 23:06CVE-2023-49230: Peplink Balance Two before 8.4.0 – Unauthenticated Config Upload
漏洞标题 CVE-2023-49230: Peplink Balance Two before 8.4.0 - Unauthenticated Config Upload 漏洞描述 A vulnerability in Peplink Balance Two prior to version 8.4.0 allows unauthentica...
2023年8月19日 07:34CVE-2023-38952: ZKTeco BioTime <= 9.0.1 - Privilege Escalation
漏洞标题 CVE-2023-38952: ZKTeco BioTime <= 9.0.1 - Privilege Escalation 漏洞描述 BioTime default employee credentials (password 123456) allow login. Sessions are not role-valida...
2023年11月25日 19:19CVE-2021-25111: WordPress English Admin <1.5.2 - Open Redirect
漏洞标题 CVE-2021-25111: WordPress English Admin <1.5.2 - Open Redirect 漏洞描述 WordPress English Admin plugin before 1.5.2 contains an open redirect vulnerability. The plugin ...
2021年6月25日 01:39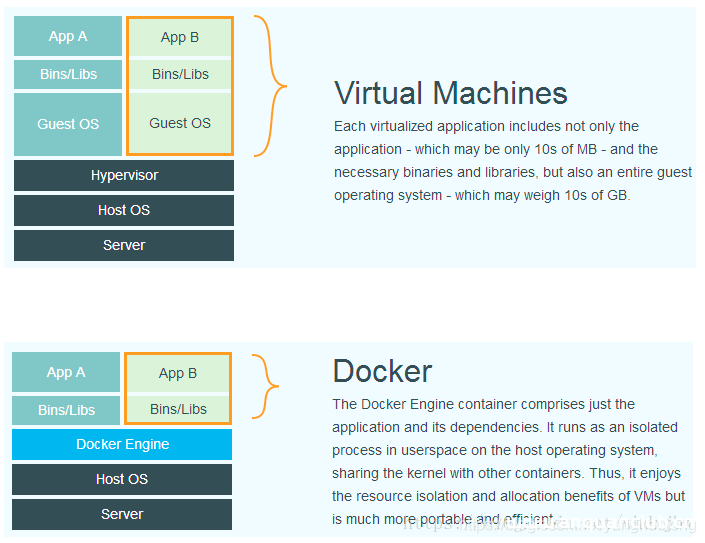
k8s和Docker关系简单说明_docker
这篇文章主要介绍了k8s和Docker关系简单说明,本文利于图文讲解的很透彻,有需要的同学可以研究下 最近项目用到kubernetes(以下简称k8s,k和s之间有8个字母)。虽然之前也有简单使用过,但最近发...
2022年9月2日 21:40CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting
漏洞标题 CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting 漏洞描述 WordPress sourceAFRICA plugin version 0.1.3 contains a cross-site scripting vulnerability....
2015年4月21日 14:15CVE-2019-7238: Sonatype Nexus Repository Manager <3.15.0 - Remote Code Execution
漏洞标题 CVE-2019-7238: Sonatype Nexus Repository Manager <3.15.0 - Remote Code Execution 漏洞描述 Sonatype Nexus Repository Manager before 3.15.0 is susceptible to remote code ...
2019年11月23日 13:54CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting
漏洞标题 CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected XSS in custom-face...
2021年11月18日 23:55CVE-2025-45985: Blink Router – Command Injection
漏洞标题 CVE-2025-45985: Blink Router - Command Injection 漏洞描述 Blink routers BL-WR9000 V2.4.9 , BL-AC2100_AZ3 V1.0.4, BL-X10_AC8 v1.0.5 , BL-LTE300 v1.2.3, BL-F1200_AT1 v1.0.0,...
2025年3月28日 08:09CVE-2025-9744: Loan Management System 1.0 – SQL Injection
漏洞标题 CVE-2025-9744: Loan Management System 1.0 - SQL Injection 漏洞描述 Loan Management System 1.0 contains a SQL injection vulnerability via the username parameter. An attacke...
2025年8月15日 03:57CVE-2024-47073: DataEase v2.10.2 – JWT Signature Verification Bypass
漏洞标题 CVE-2024-47073: DataEase v2.10.2 - JWT Signature Verification Bypass 漏洞描述 DataEase is an open source data visualization analysis tool that helps users quickly analyze ...
2024年11月14日 10:19
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

