
最新发布第524页
解决Docker容器没有vim命令的方法_docker
这篇文章主要给大家介绍了关于解决Docker容器没有vim命令的方法,文中通过示例代码介绍的非常详细,对大家学习或者使用Docker容器具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧 发...
 2023年10月4日 20:11
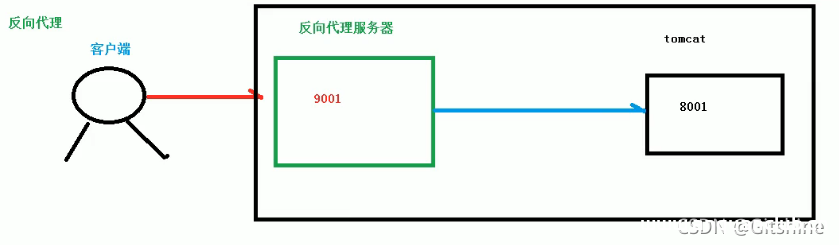
学习nginx基础知识_nginx
这篇文章主要介绍了nginx基础知识,文中运用了大量的图片和代码进行讲解,对相关知识感兴趣的小伙伴可以参考一下这篇文章 目录一.什么是nginx?二.nginx能干什么?2.1 什么是正向代理?2.2 ...
2022年6月15日 09:11
CVE-2021-43496: Clustering Local File Inclusion
漏洞标题 CVE-2021-43496: Clustering Local File Inclusion 漏洞描述 Clustering master branch as of commit 53e663e259bcfc8cdecb56c0bb255bd70bfcaa70 is affected by a directory traversa...
2021年7月3日 08:58Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204)
漏洞标题 Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204) 漏洞描述 AdobeColdFusion是美国奥多比(Adobe)公司的一套快速应用程序开发平台。该平台存在JNDI 利用链,实现了命...
2023年5月29日 22:03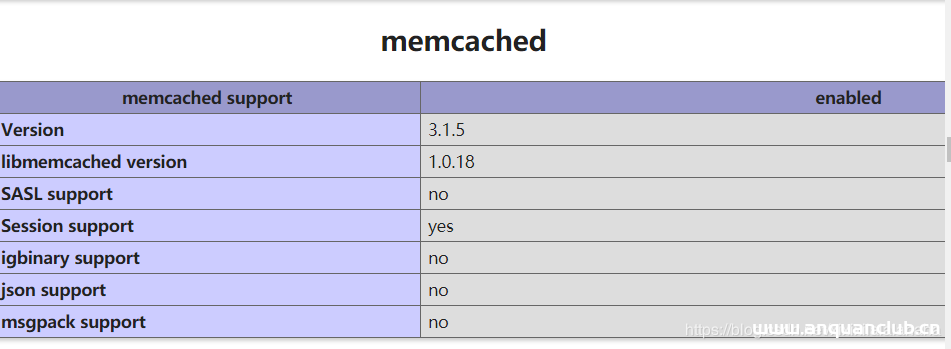
基于Nginx的Mencached缓存配置详解_nginx
这篇文章主要介绍了基于Nginx的Mencached缓存配置详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 简介 memcac...
2023年11月3日 21:28
在Linux命令行中使用计算器的5个命令详解_Linux
这篇文章主要介绍了在Linux命令行中使用计算器的5个命令,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 大家好,我是良许。 在使用 Linux 时,我...
2023年7月11日 20:08CVE-2021-22986: F5 iControl REST – Remote Command Execution
漏洞标题 CVE-2021-22986: F5 iControl REST - Remote Command Execution 漏洞描述 F5 iControl REST interface is susceptible to remote command execution. An attacker can execute malware...
2021年3月22日 06:43CVE-2022-34265: Django – SQL injection
漏洞标题 CVE-2022-34265: Django - SQL injection 漏洞描述 An issue was discovered in Django 3.2 before 3.2.14 and 4.0 before 4.0.6. The Trunc() and Extract() database functions are ...
2022年9月30日 13:00CVE-2019-25152: Abandoned Cart Lite for WooCommerce < 5.2.0 - Cross-Site Scripting
漏洞标题 CVE-2019-25152: Abandoned Cart Lite for WooCommerce < 5.2.0 - Cross-Site Scripting 漏洞描述 The Abandoned Cart Lite for WooCommerce and Abandoned Cart Pro for WooCommer...
2019年9月4日 10:51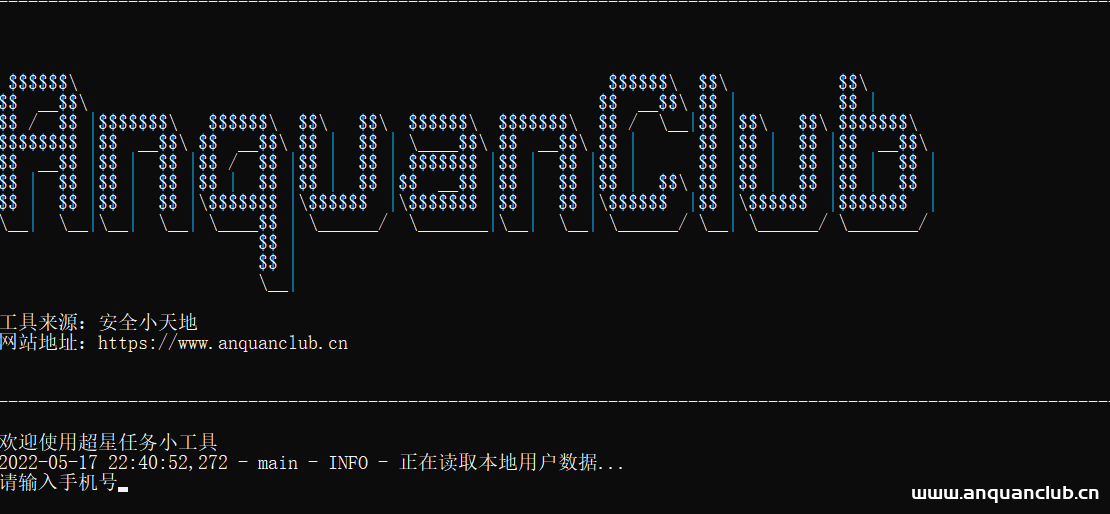
bat脚本案例:实现炫酷的文字logo
需求 我们在日常运行第三方的脚本的时候经常看到非常炫酷的启动logo,比如下图: 不仅美观,而且可以展示品牌和团队标志,提高曝光度。下面详细介绍一下如何用纯batch脚本实现上述效果(powersh...

 2023年3月31日 20:28
CVE-2023-39108: rConfig 3.9.4 – Server-Side Request Forgery
漏洞标题 CVE-2023-39108: rConfig 3.9.4 - Server-Side Request Forgery 漏洞描述 rconfig v3.9.4 was discovered to contain a Server-Side Request Forgery (SSRF) via the path_b parameter...
2023年7月22日 15:17CVE-2021-24389: WordPress FoodBakery <2.2 - Cross-Site Scripting
漏洞标题 CVE-2021-24389: WordPress FoodBakery <2.2 - Cross-Site Scripting 漏洞描述 WordPress FoodBakery before 2.2 contains an unauthenticated reflected cross-site scripting vul...
2021年4月25日 22:44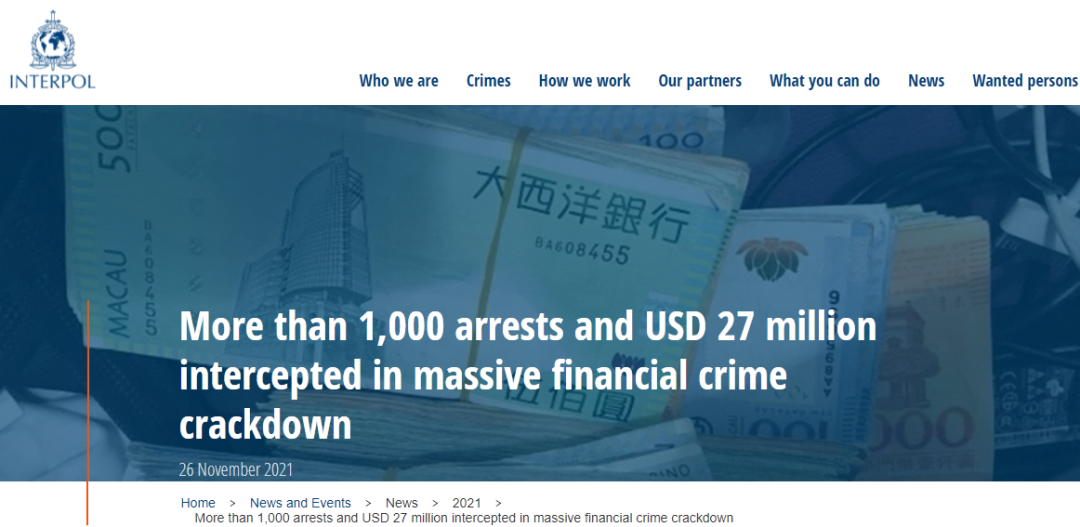
抓捕千人、拦截2700万美元,国际合作打击金融犯罪
与网络诈骗是一种相对低级的犯罪行为的普遍观念相反,实际上诈骗的成功率与涉案金额从来都不低。11月26日,国际刑警组织(已有195个成员国)在其官网上公布了最近一次行动的成果——在代号为HAE...
2022年3月10日 23:38基于Python的身份证后四/六/八位爆破 + 实名二要素验证组合拳
本文声明 此文仅用于技术科普,教育与研究用途,请勿用于商业甚至非法用途,否则一切后果自负。若用户利用此文章而受到惩处,本人及本平台对其行为概不负责,亦不承担任何连带责任。 实战分享 ...
2022年12月30日 21:43详解Linux动态库生成与使用指南_Linux
这篇文章主要介绍了详解Linux动态库生成与使用指南,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Linux下动态库...
2023年9月11日 21:07CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting 漏洞描述 WordPress WP-Ban plugin before 1.69.1 contains a stored cross-site scripting vulnerabilit...
2022年8月16日 05:26
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

