
最新发布第525页

CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
 2018年11月22日 01:28
CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware – SQL Injection
漏洞标题 CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware - SQL Injection 漏洞描述 NETGEAR ProSafe SSL VPN multiple firmware versions were discovered to contain a SQL injection vul...
2022年10月26日 19:55CVE-2020-12127: WAVLINK WN530H4 M30H4.V5030.190403 – Information Disclosure
漏洞标题 CVE-2020-12127: WAVLINK WN530H4 M30H4.V5030.190403 - Information Disclosure 漏洞描述 WAVLINK WN530H4 M30H4.V5030.190403 contains an information disclosure vulnerability in...
2020年9月9日 13:55CVE-2021-45043: HD-Network Realtime Monitoring System 2.0 – Local File Inclusion
漏洞标题 CVE-2021-45043: HD-Network Realtime Monitoring System 2.0 - Local File Inclusion 漏洞描述 Instances of HD-Network Realtime Monitoring System version 2.0 are vulnerable to ...
2021年6月5日 22:28CVE-2022-0220: WordPress GDPR & CCPA <1.9.27 - Cross-Site Scripting
漏洞标题 CVE-2022-0220: WordPress GDPR & CCPA <1.9.27 - Cross-Site Scripting 漏洞描述 WordPress GDPR & CCPA plugin before 1.9.27 contains a cross-site scripting vulnerab...
2022年7月16日 12:58CVE-2023-4220: Chamilo LMS <= 1.11.24 - Remote Code Execution
漏洞标题 CVE-2023-4220: Chamilo LMS <= 1.11.24 - Remote Code Execution 漏洞描述 Unrestricted file upload in big file upload functionality in `/main/inc/lib/javascript/bigupload/...
2023年4月30日 05:18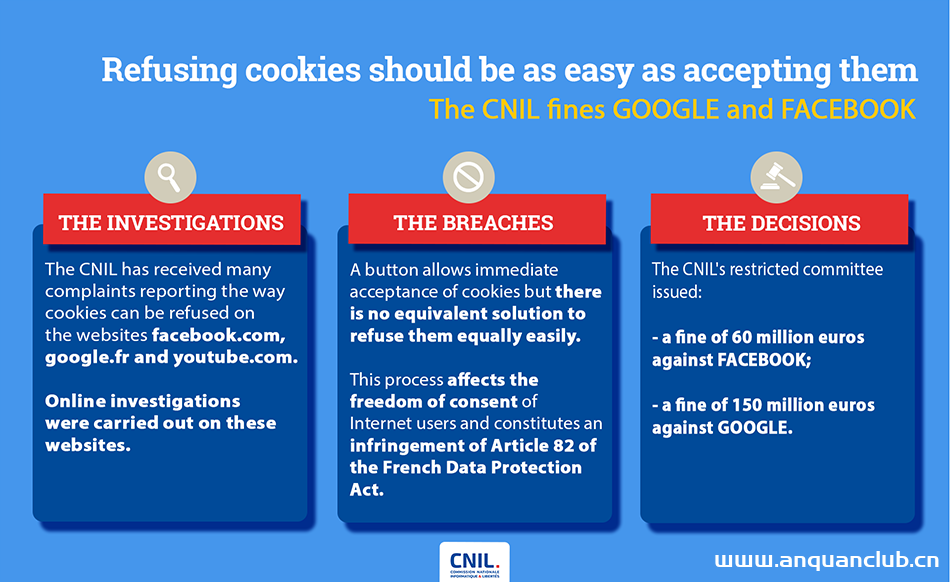
法国罚谷歌脸书共2.1亿欧元,因用户无法简单拒绝Cookie
上周,法国数据保护监管机构国家信息自由委员会(CNIL)对Facebook和谷歌分别处以了1.5亿欧元和6000万欧元的罚款,因为它们违反了《法国数据保护法》,未能为用户提供拒绝Cookie的简单方式。CNI...
2022年3月10日 23:39CVE-2015-5688: Geddy <13.0.8 - Local File Inclusion
漏洞标题 CVE-2015-5688: Geddy <13.0.8 - Local File Inclusion 漏洞描述 Geddy prior to version 13.0.8 contains a directory traversal vulnerability in lib/app/index.js that allows ...
2015年8月2日 07:35CVE-2021-26084: Confluence Server – Remote Code Execution
漏洞标题 CVE-2021-26084: Confluence Server - Remote Code Execution 漏洞描述 Confluence Server and Data Center contain an OGNL injection vulnerability that could allow an authentica...
2021年7月19日 03:49
window与linux项目部署之linux文件路径不存在问题_Linux
小编在一次项目测试中,发现一些bug,window与linux项目部署-linux文件路径不存在问题,本文给出了解决方案,需要的朋友可以参考下 很久没有写博客了,上周项目测试,发现了一些bug,其中之一有...
2026年10月23日 11:45CVE-2025-34152: Shenzhen Aitemi M300 Wi-Fi Repeater – Unauthenticated Remote Command Execution via `time` Parameter
漏洞标题 CVE-2025-34152: Shenzhen Aitemi M300 Wi-Fi Repeater – Unauthenticated Remote Command Execution via `time` Parameter 漏洞描述 An unauthenticated OS command injection vulne...
2025年1月11日 14:13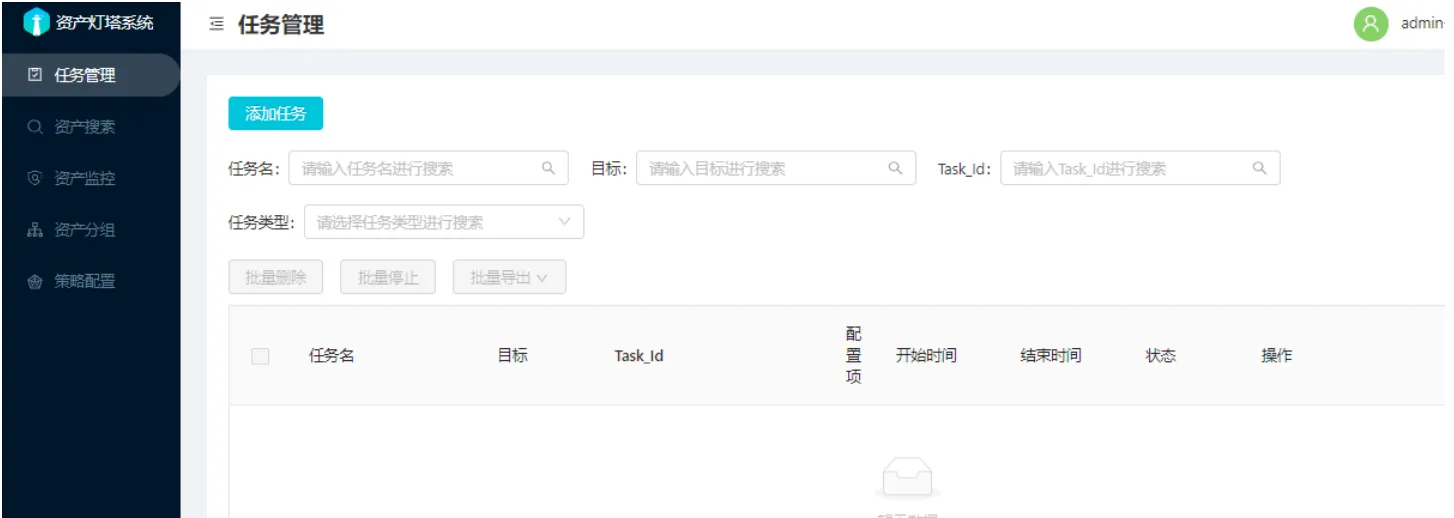
资产侦察灯塔系统(ARL)配置使用
即上一篇ARl灯塔系统搭建教程,今天来给大家分享一下怎么配置机器人,自动推送搜集消息 一、简介 ARL(Asset Reconnaissance Lighthouse)旨在快速侦察与目标关联的互联网资产,构建基础资产信息...

 2023年1月13日 19:46
致远OA A8 status.jsp 信息泄露漏洞
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...
2023年1月30日 21:54CVE-2023-5914: Citrix StoreFront – Cross-Site Scripting
漏洞标题 CVE-2023-5914: Citrix StoreFront - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting issue which is exploitable without authentication. This vulnerability was e...
2023年1月23日 17:13CVE-2021-29490: Jellyfin 10.7.2 – Server Side Request Forgery
漏洞标题 CVE-2021-29490: Jellyfin 10.7.2 - Server Side Request Forgery 漏洞描述 Jellyfin is a free software media system. Versions 10.7.2 and below are vulnerable to unauthenticate...
2021年10月1日 18:49CVE-2021-25003: WordPress WPCargo Track & Trace <6.9.0 - Remote Code Execution
漏洞标题 CVE-2021-25003: WordPress WPCargo Track & Trace <6.9.0 - Remote Code Execution 漏洞描述 WordPress WPCargo Track & Trace plugin before 6.9.0 is susceptible to re...
2021年12月19日 03:14
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

