
最新发布第533页

CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS
漏洞标题 CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS 漏洞描述 phpLDAPadmin <= 1.2.3 contains a reflected cross-site scripting caused by unsanitized input in htdocs/...
 2017年6月20日 14:34
CVE-2022-32430: Lin CMS Spring Boot – Default JWT Token
漏洞标题 CVE-2022-32430: Lin CMS Spring Boot - Default JWT Token 漏洞描述 An access control issue in Lin CMS Spring Boot v0.2.1 allows attackers to access the backend information a...
2022年6月28日 04:46(CVE-2025-49493) Akamai CloudTest before 60 2025.06.02 XXE注入导致文件包含漏洞
漏洞标题 (CVE-2025-49493) Akamai CloudTest before 60 2025.06.02 XXE注入导致文件包含漏洞 漏洞描述 (CVE-2025-49493) Akamai CloudTest before 60 2025.06.02 XXE注入导致文件包含漏洞 PoC...
2025年10月10日 07:50CVE-2025-47646: PSW Front-end Login & Registration 1.13 – Weak Password Recovery
漏洞标题 CVE-2025-47646: PSW Front-end Login & Registration 1.13 - Weak Password Recovery 漏洞描述 PSW Front-end Login & Registration plugin for WordPress contains a weak p...
2025年9月8日 23:16CVE-2023-24278: Squidex <7.4.0 - Cross-Site Scripting
漏洞标题 CVE-2023-24278: Squidex <7.4.0 - Cross-Site Scripting 漏洞描述 Squidex before 7.4.0 contains a cross-site scripting vulnerability via the squid.svg endpoint. An attacke...
2023年12月27日 05:46CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
2025年8月4日 23:35CVE-2022-31847: WAVLINK WN579 X3 M79X3.V5030.180719 – Information Disclosure
漏洞标题 CVE-2022-31847: WAVLINK WN579 X3 M79X3.V5030.180719 - Information Disclosure 漏洞描述 WAVLINK WN579 X3 M79X3.V5030.180719 is susceptible to information disclosure in /cgi-...
2022年4月3日 03:48CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
2023年12月10日 02:55CVE-2023-51449: Gradio Hugging Face – Local File Inclusion
漏洞标题 CVE-2023-51449: Gradio Hugging Face - Local File Inclusion 漏洞描述 Gradio LFI when auth is not enabled, affects versions 4.0 - 4.10, also works against Gradio < 3.33 P...
2023年6月24日 03:18CVE-2024-53991: Discourse Backup File Disclosure Via Default Nginx Configuration
漏洞标题 CVE-2024-53991: Discourse Backup File Disclosure Via Default Nginx Configuration 漏洞描述 Discourse is an open source platform for community discussion. This vulnerability...
2024年3月19日 09:13CVE-2021-24499: WordPress Workreap – Remote Code Execution
漏洞标题 CVE-2021-24499: WordPress Workreap - Remote Code Execution 漏洞描述 WordPress Workreap theme is susceptible to remote code execution. The AJAX actions workreap_award_temp_...
2021年8月2日 05:23CVE-2023-1454: Jeecg Boot QuerySql sql injection
漏洞标题 CVE-2023-1454: Jeecg Boot QuerySql sql injection 漏洞描述 JeecgBoot是一款基于BPM的低代码平台!前后端分离架构 SpringBoot 2.x,SpringCloud,Ant Design&Vue,Mybatis-plus...
2023年6月9日 09:55Atom CMS CVE-2022-25487 远程代码执行漏洞
漏洞标题 Atom CMS CVE-2022-25487 远程代码执行漏洞 漏洞描述 Atom CMS CVE-2022-25487 远程 PoC代码 暂无
2022年8月17日 03:03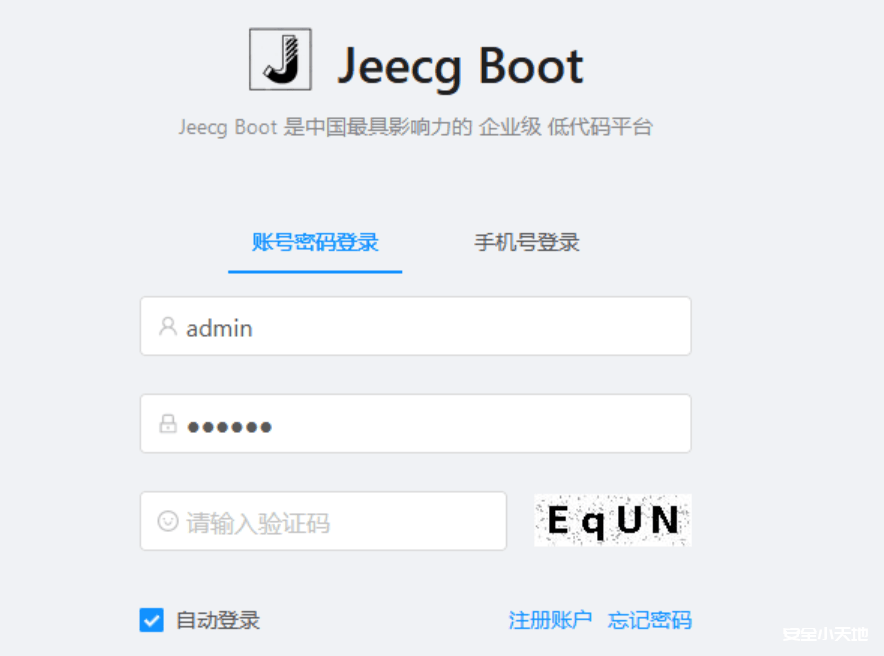
漏洞复现 JeecgBoot 企业级低代码平台 qurestSql SQL注入漏洞
免责声明 本文章只用于技术交流,若使用本文章提供的技术信息进行非法操作,后果均由使用者本人负责。 漏洞描述 JeecgBoot 企业级低代码平台 qurestSql存在SQL注入漏洞。 漏洞复现 fofa-query: ...

 2023年9月15日 16:55
CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting
漏洞标题 CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting 漏洞描述 WordPress Ninja Forms plugin before 3.3.18 contains a cross-site scripting vulnerability. ...
2018年10月12日 13:29CVE-2020-16846: SaltStack Shell Injection
漏洞标题 CVE-2020-16846: SaltStack Shell Injection 漏洞描述 An issue was discovered in SaltStack Salt through 3002. Sending crafted web requests to the Salt API, with the SSH clien...
2020年10月26日 10:48
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

