
最新发布第534页

浅谈Docker如何自定义host文件_docker
本文主要介绍了Docker如何自定义host文件,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录一、命令二、docker-compose.yml三、dockerfile四、直接修...
 2022年6月21日 21:37

CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年8月9日 10:09CVE-2025-34143: ETQ Reliance – Authentication Bypass via Trailing Space
漏洞标题 CVE-2025-34143: ETQ Reliance - Authentication Bypass via Trailing Space 漏洞描述 An authentication bypass vulnerability exists in ETQ Reliance on the CG (legacy) platform....
2025年2月7日 15:15CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting
漏洞标题 CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting 漏洞描述 The Wordpress plugin Code Snippets before 2.14.3 does not escape the snippet...
2021年10月1日 22:55CVE-2023-4174: mooSocial 3.1.6 – Reflected Cross Site Scripting
漏洞标题 CVE-2023-4174: mooSocial 3.1.6 - Reflected Cross Site Scripting 漏洞描述 A vulnerability has been found in mooSocial mooStore 3.1.6 and classified as problematic. Affected...
2023年9月6日 09:58CVE-2021-24827: WordPress Asgaros Forum <1.15.13 - SQL Injection
漏洞标题 CVE-2021-24827: WordPress Asgaros Forum <1.15.13 - SQL Injection 漏洞描述 WordPress Asgaros Forum plugin before 1.15.13 is susceptible to SQL injection. The plugin does...
2021年11月2日 08:29CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control
漏洞标题 CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control 漏洞描述 WordPress WPQA plugin before 5.5 is susceptible to improper access control. The plugin lacks authe...
2022年3月15日 15:49CVE-2021-27670: Appspace 6.2.4 – Server-Side Request Forgery
漏洞标题 CVE-2021-27670: Appspace 6.2.4 - Server-Side Request Forgery 漏洞描述 Appspace 6.2.4 allows SSRF via the api/v1/core/proxy/jsonprequest url parameter. PoC代码
2021年3月25日 23:27CVE-2021-40149: Reolink E1 Zoom Camera <=3.0.0.716 - Private Key Disclosure
漏洞标题 CVE-2021-40149: Reolink E1 Zoom Camera <=3.0.0.716 - Private Key Disclosure 漏洞描述 Reolink E1 Zoom Camera versions 3.0.0.716 and below suffer from a private key (RSA)...
2021年12月2日 23:23CVE-2022-0234: WordPress WOOCS < 1.3.7.5 - Cross-Site Scripting
漏洞标题 CVE-2022-0234: WordPress WOOCS < 1.3.7.5 - Cross-Site Scripting 漏洞描述 WordPress WOOCS plugin before 1.3.7.5 is susceptible to cross-site scripting. The plugin does n...
2022年7月2日 05:1874CMS任意文件读取(CVE-2022-26271)
漏洞标题 74CMS任意文件读取(CVE-2022-26271) 漏洞描述 74CMS人才招聘系统/upload/application/index/controller/Download.php文件任意文件读取漏洞,可读取系统配置等文件,导致网站处于极度不...
2022年5月15日 13:06Apache Druid 远程代码执行 (CVE-2021-25646)
漏洞标题 Apache Druid 远程代码执行 (CVE-2021-25646) 漏洞描述 Apache Druid 包括执行用户提供的 JavaScript 的功能嵌入在各种类型请求中的代码。此功能在用于高信任度环境中,默认已被禁用。...
2021年4月17日 18:13CVE-2022-31793: muhttpd <=1.1.5 - Local Inclusion
漏洞标题 CVE-2022-31793: muhttpd <=1.1.5 - Local Inclusion 漏洞描述 muhttpd 1.1.5 and before are vulnerable to unauthenticated local file inclusion. The vulnerability allows ret...
2022年1月22日 23:53CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
2024年5月16日 20:37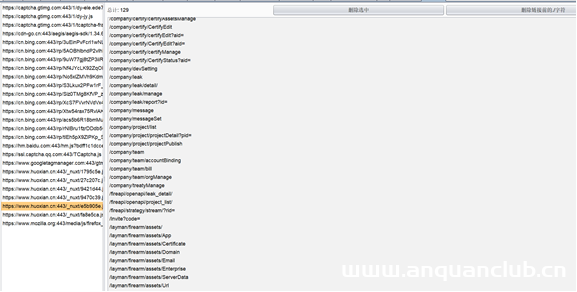
记一次JS未授权访问漏洞
前言 上周六参加了最近一期的听火沙龙,各位师傅分享了很多有意思的挖洞姿势和议题,根据会后梳理和完善,现以分享交流未授权的一些拙见,各位大师父们如果有更好的意见建议,欢迎评论交流。 正...
2022年3月10日 23:37CVE-2010-1717: Joomla! Component iF surfALERT 1.2 – Local File Inclusion
漏洞标题 CVE-2010-1717: Joomla! Component iF surfALERT 1.2 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iF surfALERT (com_if_surfalert) component 1.2 ...
2010年8月7日 23:39
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

