
最新发布第534页

cloudpanel /file-manager/backend/makefile 任意文件上传漏洞(CVE-2023-35885)
漏洞标题 cloudpanel /file-manager/backend/makefile 任意文件上传漏洞(CVE-2023-35885) 漏洞描述 CloudPanel是CloudPanel开源的一款免费软件。用于配置和管理服务器。CloudPanel 2.3.1之前...
 2023年8月7日 12:40
CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
2021年3月29日 12:19CVE-2010-1657: Joomla! Component SmartSite 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1657: Joomla! Component SmartSite 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the SmartSite (com_smartsite) component 1.0.0 for J...
2010年11月18日 22:27CVE-2024-10081: CodeChecker <= 6.24.1 - Authentication Bypass
漏洞标题 CVE-2024-10081: CodeChecker <= 6.24.1 - Authentication Bypass 漏洞描述 Authentication bypass occurs when the API URL ends with Authentication, Configuration or ServerIn...
2024年4月10日 21:50CVE-2020-2551: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2551: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (Oracle Fusion Middleware (component: WLS Core Components) is susceptible to ...
2020年3月10日 19:00CVE-2022-2290: Trilium <0.52.4 - Cross-Site Scripting
漏洞标题 CVE-2022-2290: Trilium <0.52.4 - Cross-Site Scripting 漏洞描述 Trilium prior to 0.52.4, 0.53.1-beta contains a cross-site scripting vulnerability which can allow an att...
2022年7月27日 16:03CVE-2023-6421: WordPress Download Manager – File Password Exposure
漏洞标题 CVE-2023-6421: WordPress Download Manager - File Password Exposure 漏洞描述 The WordPress Download Manager plugin contains a vulnerability that allows attackers to obtain ...
2023年12月22日 13:50CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年9月20日 11:53CVE-2023-5556: Structurizr on-premises – Cross Site Scripting
漏洞标题 CVE-2023-5556: Structurizr on-premises - Cross Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository structurizr/onpremises prior to 3194. Po...
2023年3月14日 11:38CVE-2017-16894: Laravel .env 配置文件泄露
漏洞标题 CVE-2017-16894: Laravel .env 配置文件泄露 漏洞描述 Laravel Framework是Taylor Otwell软件开发者开发的一款基于PHP的Web应用程序开发框架。 Laravel framework 5.5.21及之前的版本...
2017年9月21日 22:44
linux文件目录管理命令整理总结_Linux
在本篇文章里小编给大家整理的是关于linux文件目录管理命令整理总结,需要的朋友们参考下。 touch命令 有两个功能:一是用于把已存在文件的时间标签更新为系统当前的时间(默认方式),它们的数...
2026年10月6日 11:45CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass
漏洞标题 CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass 漏洞描述 The tagDiv Composer WordPress plugin before 3.5, required by the Newspaper WordPress the...
2022年4月4日 10:46H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725)
漏洞标题 H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725) 漏洞描述 H3C Magic NX系列设备(包括Magic NX15、Magic NX30 Pro、Magic NX400),以及Magic R系列设备(如MagicR3010)...
2025年4月23日 23:08CVE-2017-7391: Magmi 0.7.22 – Cross-Site Scripting
漏洞标题 CVE-2017-7391: Magmi 0.7.22 - Cross-Site Scripting 漏洞描述 Magmi 0.7.22 contains a cross-site scripting vulnerability due to insufficient filtration of user-supplied data...
2017年11月16日 15:36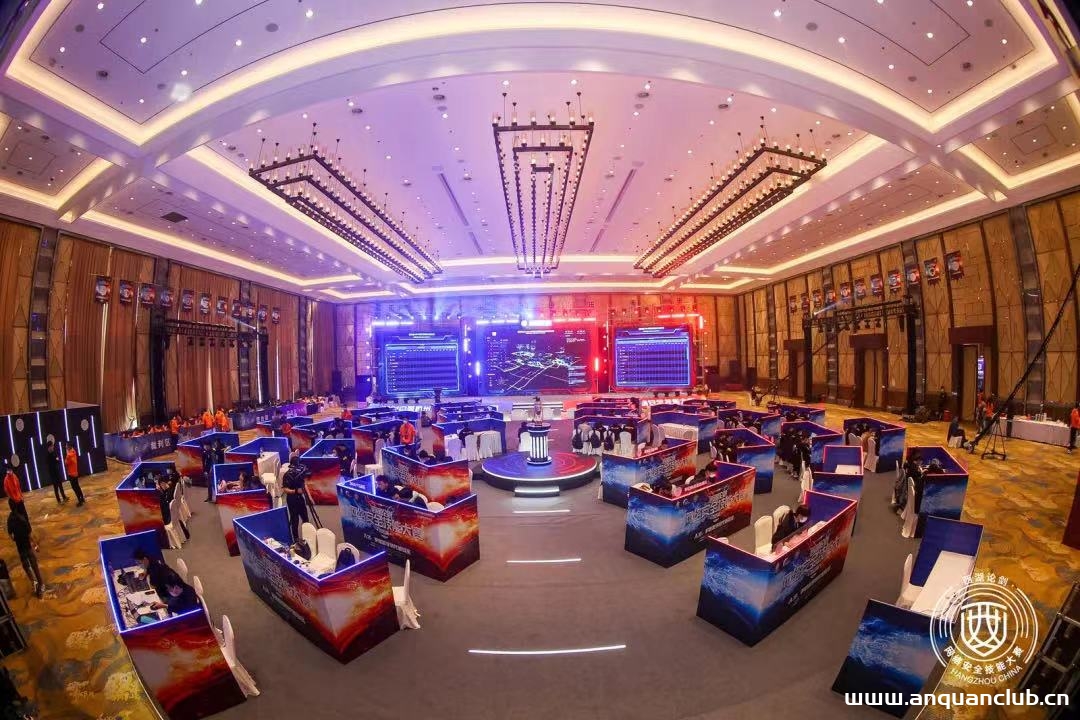
“最强王者”诞生 西湖论剑·第五届中国杭州网络安全技能大赛圆满落幕
随着最终比赛成绩的全部出炉,3月12日下午3点,西湖论剑·第五届中国杭州网络安全技能大赛决赛进入最高潮的颁奖典礼环节,各个奖项尘埃落定,大赛圆满落幕。 当天参加颁奖典礼的领导有杭州...
2022年3月16日 09:16CVE-2021-40542: Opensis-Classic 8.0 – Cross-Site Scripting
漏洞标题 CVE-2021-40542: Opensis-Classic 8.0 - Cross-Site Scripting 漏洞描述 Opensis-Classic Version 8.0 is affected by cross-site scripting. An unauthenticated user can inject and...
2021年8月13日 18:32
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

