
最新发布第536页

CVE-2020-24285: INTELBRAS TELEFONE IP TIP200 60.61.75.22 – Local File Inclusion
漏洞标题 CVE-2020-24285: INTELBRAS TELEFONE IP TIP200 60.61.75.22 - Local File Inclusion 漏洞描述 INTELBRAS TELEFONE IP TIP200 version 60.61.75.22 is vulnerable to information disc...
 2020年8月21日 22:18
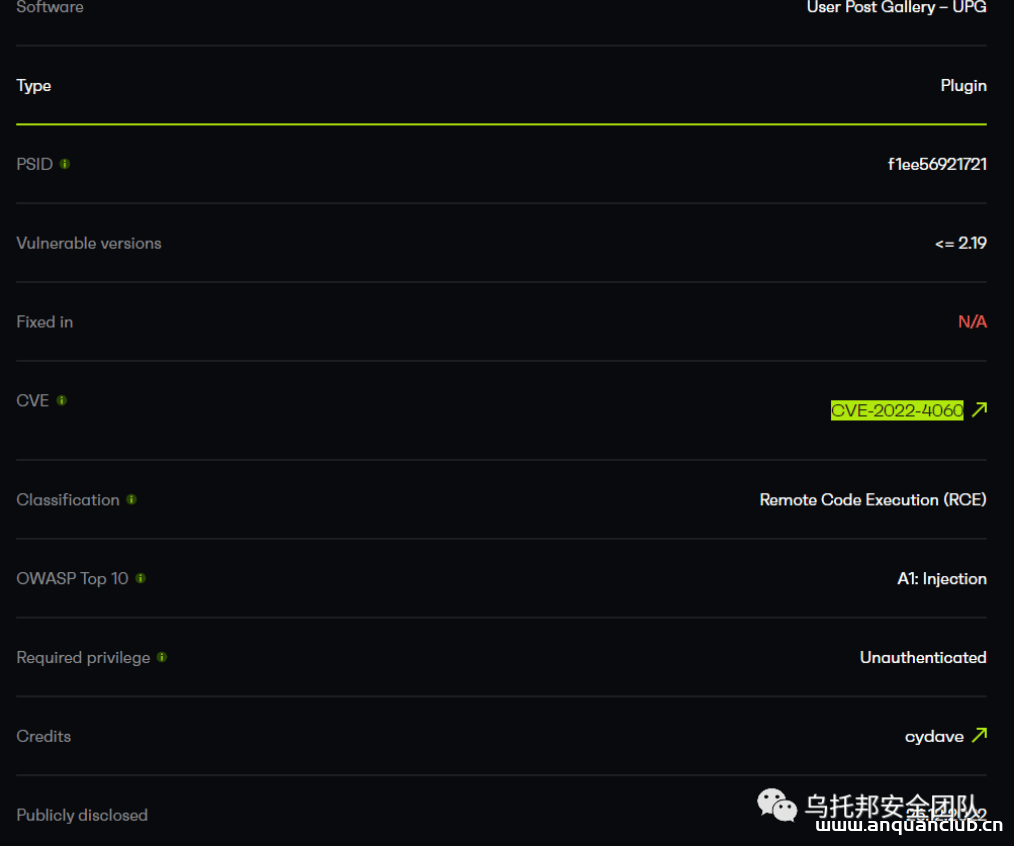
WordPress远程代码执行漏洞(CVE-2022-4060)
本文来自公众号:乌托邦安全团队原文地址:http://mp.weixin.qq.com/s/qfGzRS_8ZABYReqjmBG35g 0x00 概述 User Post Gallery – UPG是WordPress的插件,该插件存在远程命令执行漏洞,公开于2022...
2023年1月17日 21:06CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年4月28日 17:47CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection
漏洞标题 CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection 漏洞描述 The WordPress WP-Advanced-Search plugin for WordPress is vulnerable to SQL Injection in al...
2024年7月20日 18:58CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery
漏洞标题 CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery 漏洞描述 There is a security vulnerability in Rebuild 3.5.5, which is due to a server-side request forgery...
2024年1月13日 05:52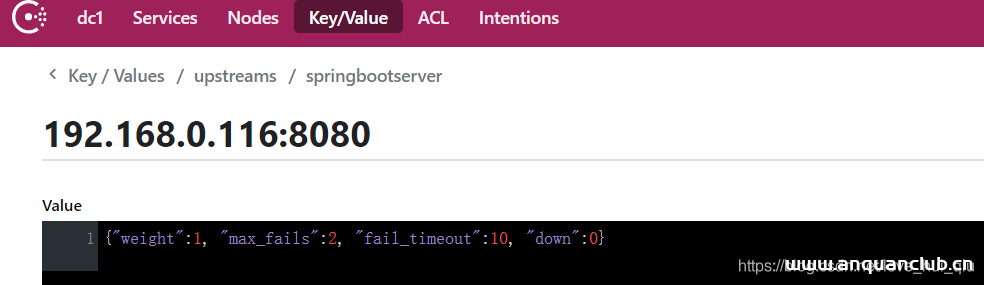
Nginx + consul + upsync 完成动态负载均衡的方法详解_nginx
这篇文章主要介绍了Nginx + consul + upsync 完成动态负载均衡,需要的朋友可以参考下 目录前置知识DNS域名解析过程 外网映射 nginx 核心知识什么是nginx应用场景名词解释Nginx + cons...
2023年3月6日 21:03CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting
漏洞标题 CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting 漏洞描述 WordPress Plugin MapPress before version 2.73.4 does not sanitize and escape the '...
2022年5月5日 03:36
基于Docker+K8S+GitLab/SVN+Jenkins+Harbor搭建持续集成交付环境的详细教程_docker
K8S全称是Kubernetes,是一个全新的基于容器技术的分布式架构领先方案,这篇文章主要介绍了基于Docker+K8S+GitLab/SVN+Jenkins+Harbor搭建持续集成交付环境(环境搭建篇),对docker K8S持续集成...
2022年6月15日 09:44CVE-2023-4220: Chamilo LMS <= 1.11.24 - Remote Code Execution
漏洞标题 CVE-2023-4220: Chamilo LMS <= 1.11.24 - Remote Code Execution 漏洞描述 Unrestricted file upload in big file upload functionality in `/main/inc/lib/javascript/bigupload/...
2023年10月2日 16:31CVE-2024-13496: GamiPress <= 2.8.9 - SQL Injection
漏洞标题 CVE-2024-13496: GamiPress <= 2.8.9 - SQL Injection 漏洞描述 GamiPress WordPress plugin version 2.8.9 and below suffers from an SQL injection vulnerability due to insuff...
2024年12月20日 02:05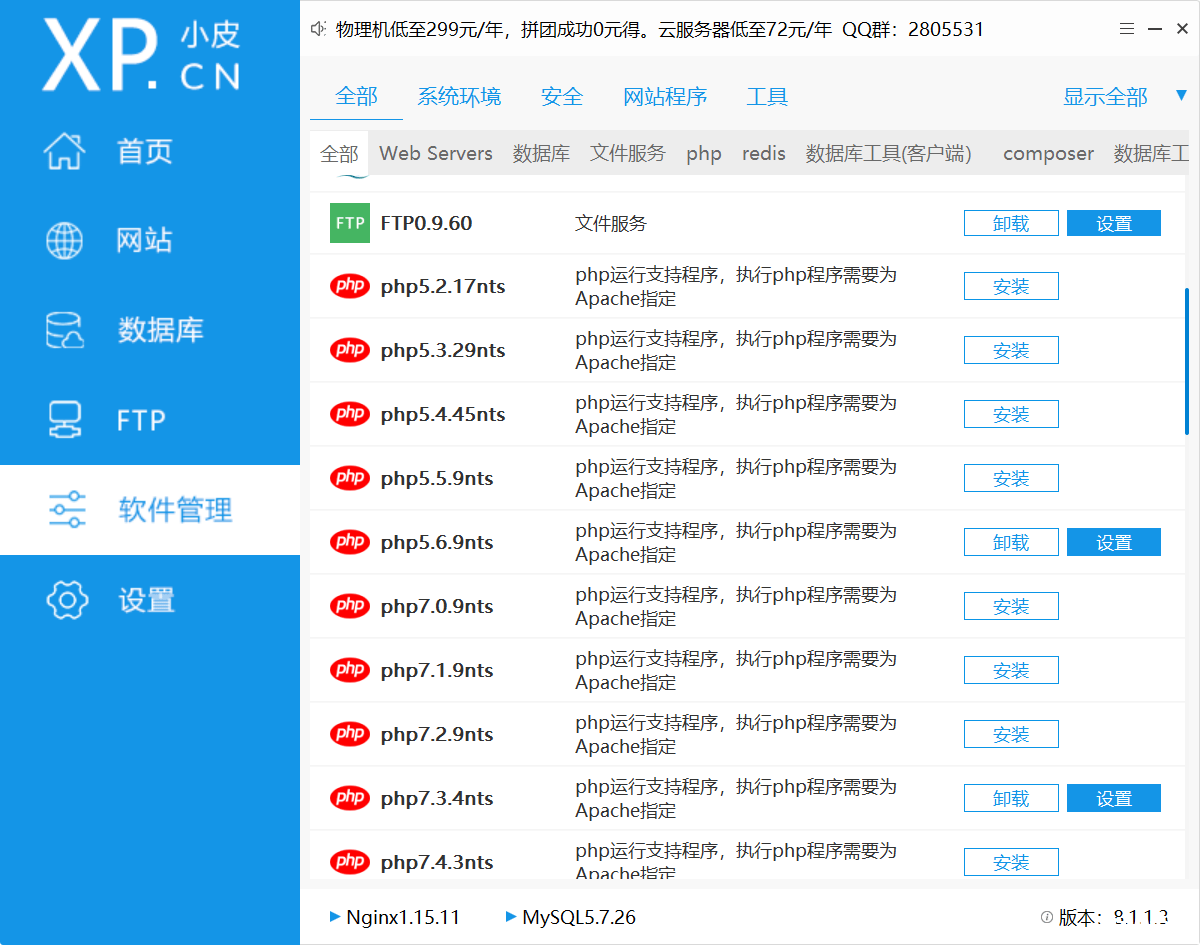
vcsode配合phpstudy配置php环境,并且开启xdebug
前言 博主环境:windows11 + phpstudy phpstudy配置 这里就不多赘述了,直接官网下载下来,下一步就可以了,这里说一下关于php版本选择: 我搭建xdebug并不是为了开发,主要是用来进行环境配置...

 2023年5月12日 20:02
CVE-2019-16313: ifw8 Router ROM v4.31 – Credential Discovery
漏洞标题 CVE-2019-16313: ifw8 Router ROM v4.31 - Credential Discovery 漏洞描述 ifw8 Router ROM v4.31 is vulnerable to credential disclosure via action/usermanager.htm HTML source c...
2019年9月13日 23:13CVE-2024-2876: WordPress Email Subscribers by Icegram Express – SQL Injection
漏洞标题 CVE-2024-2876: Wordpress Email Subscribers by Icegram Express - SQL Injection 漏洞描述 The Email Subscribers by Icegram Express - Email Marketing, Newsletters, Automation ...
2024年11月26日 23:55
本田讴歌汽车导航系统故障,出现时钟倒置?
2022年新年第一天,本田讴歌的车主们就遇到了一件诡异的事情,他们汽车导航系统的时钟突然重置为2002年1月1日,而且无法更正。根据本田讴歌车主的反馈,该问题影响了几乎所有旧车,包括本田的Pi...
2022年3月10日 23:39CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年1月21日 18:46CVE-2025-47445: WordPress Eventin (Themewinter) ≤ 4.0.26 – Arbitrary File Download
漏洞标题 CVE-2025-47445: WordPress Eventin (Themewinter) ≤ 4.0.26 - Arbitrary File Download 漏洞描述 Themewinter Eventin contains a path traversal caused by relative path manipula...
2025年5月20日 03:07
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

