
最新发布第536页
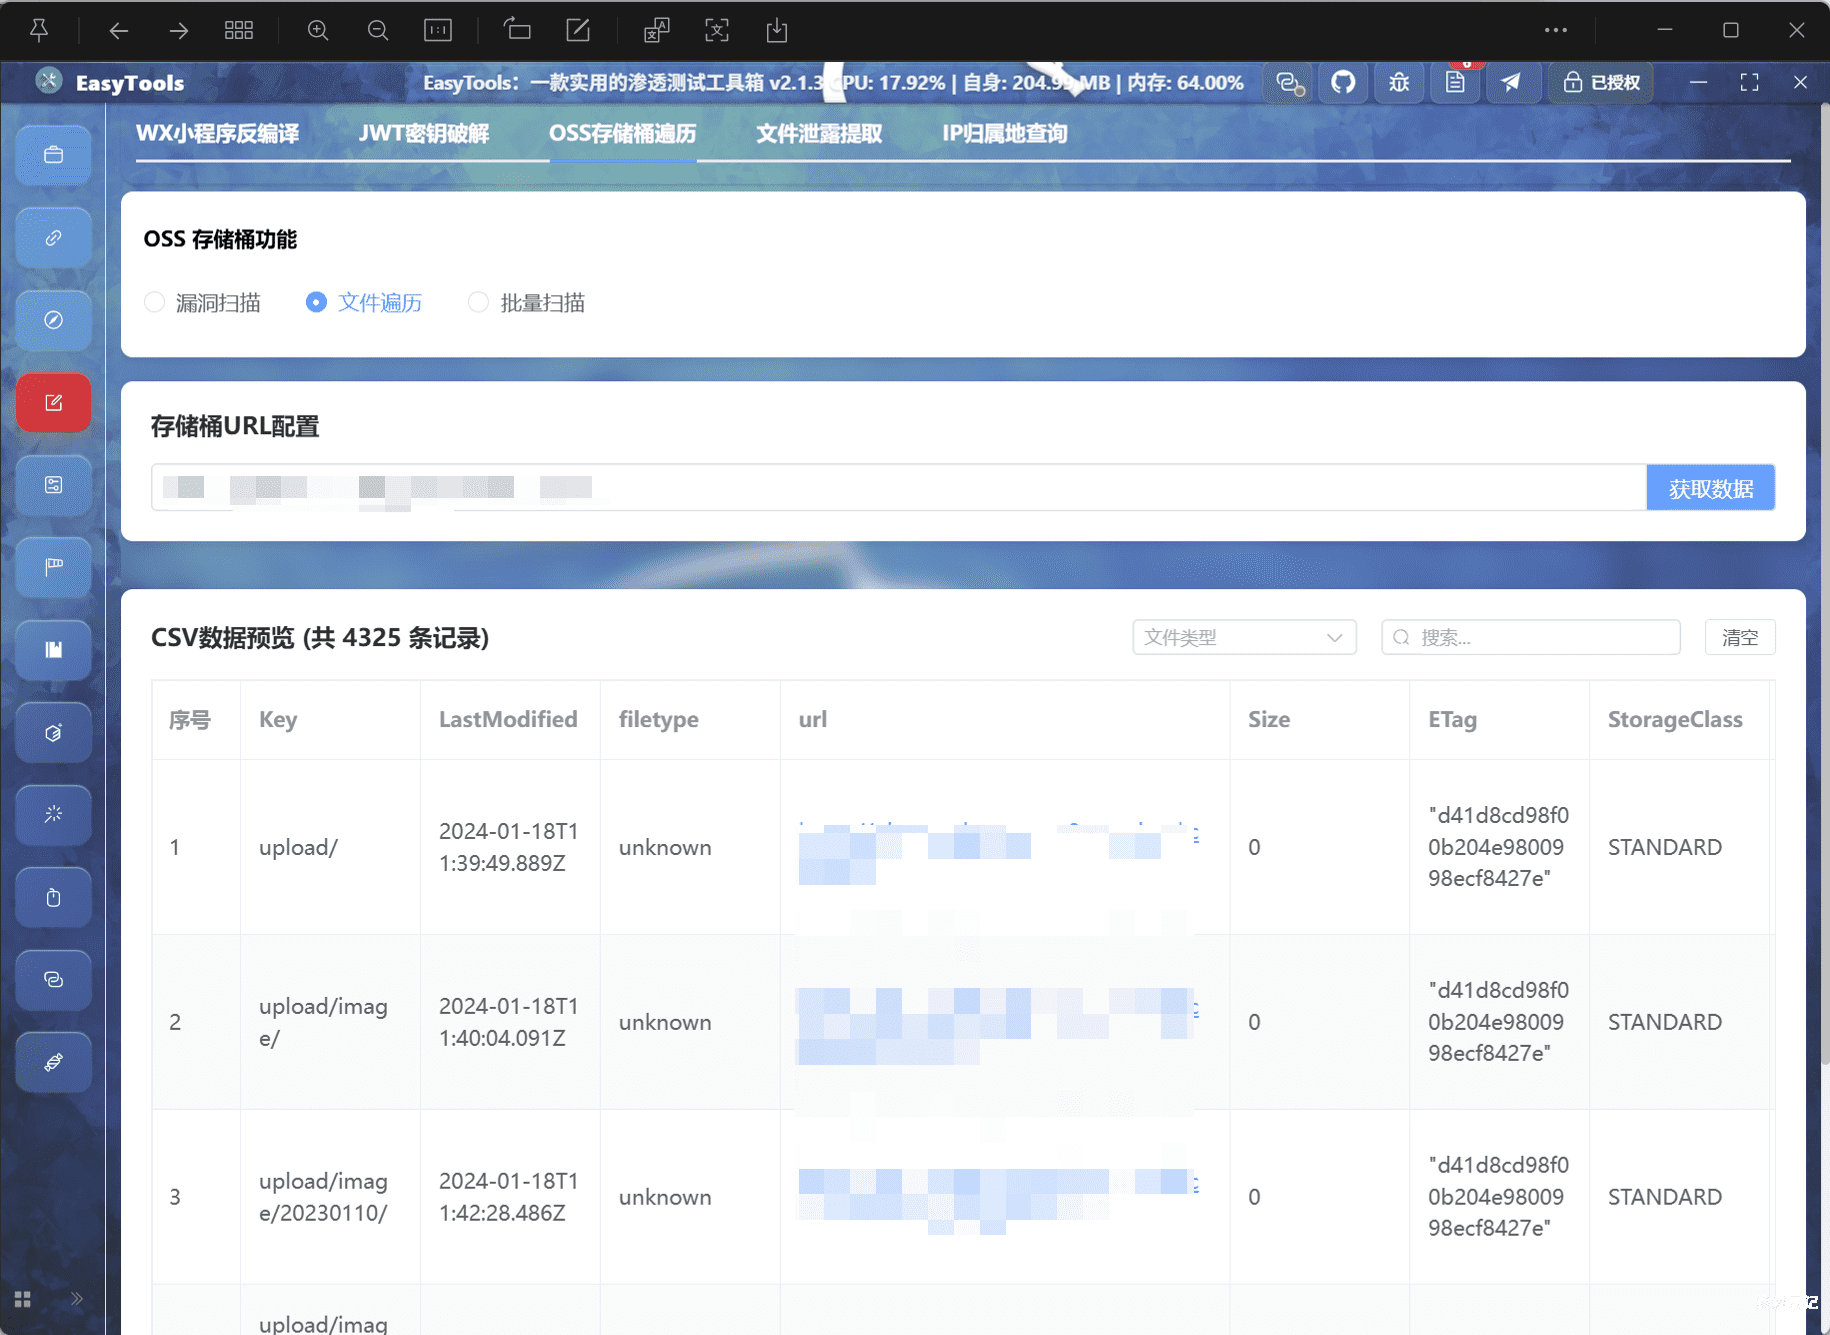
EasyTools渗透测试工具箱V2.1.4更新(优化资源桶遍历功能,支持kkfileview预览,新增空间测绘、AI版域名收集功能等诸多功能)
前言 各位看官老爷们,很久没有更新了,新的一年了在此汇报一下更新进度: 优化资源桶遍历功能,支持kkfileview预览; 重构渗透测试模块,调用httpx提高性能与准确度; 新增AI底座,方便后续功能...

 2026年3月1日 15:46

CVE-2025-25034: SugarCRM – Unauthenticated Remote Code Execution via PHP Object Injection
漏洞标题 CVE-2025-25034: SugarCRM - Unauthenticated Remote Code Execution via PHP Object Injection 漏洞描述 A PHP object injection vulnerability exists in SugarCRM versions prior t...
 2025年2月17日 18:44
CodoForum CVE-2022-31854 文件上传漏洞
漏洞标题 CodoForum CVE-2022-31854 文件上传漏洞 漏洞描述 CodoForum CVE-2022-31854 文件上传漏洞 日期: 2024-02-22 | 影响软件: CodoForum | PoC代码 暂无
2022年7月31日 02:11CVE-2023-3519: Citrix NetScaler ADC and NetScaler Gateway – Remote Code Execution
漏洞标题 CVE-2023-3519: Citrix NetScaler ADC and NetScaler Gateway - Remote Code Execution 漏洞描述 critical unauthenticated remote code execution (RCE) vulnerability affecting Cit...
2023年7月26日 04:13
微软1月累积更新发布,修复6个0day、9个高危漏洞
2022年的第二个星期二,微软1月份的累积更新如期发布。本次更新涉及Microsoft Edge(基于 Chromium)、Microsoft Exchange Server、Microsoft Office、Microsoft Teams、Windows Defender等,共...
2022年3月10日 23:39CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass
漏洞标题 CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass 漏洞描述 Stacks Mobile App Builder WordPress plugin ≤ 5.2.3 suffers from an authent...
2024年5月30日 00:27Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年3月5日 02:08CVE-2023-38433: Fujitsu IP Series – Hardcoded Credentials
漏洞标题 CVE-2023-38433: Fujitsu IP Series - Hardcoded Credentials 漏洞描述 Fujitsu Real-time Video Transmission Gear “IP series” use hard-coded credentials, which may allow a re...
2023年11月28日 21:16CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal
漏洞标题 CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal 漏洞描述 Unauth. Directory Traversal vulnerability in Welcart eCommerce plugin <= 2.7.7 on Wo...
2022年1月4日 00:11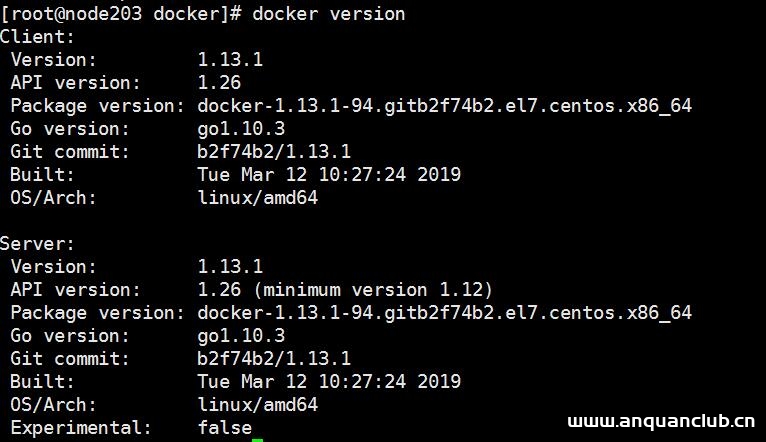
解决docker安装后运行hello-world报错的问题_docker
这篇文章主要介绍了解决docker安装后运行hello-world报错的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在centos7.3上yum安装了docker V1.13。1 但是在运行:docker...
2023年1月31日 20:08CVE-2021-34427: Eclipse BIRT Viewer – Remote Code Execution
漏洞标题 CVE-2021-34427: Eclipse BIRT Viewer - Remote Code Execution 漏洞描述 Eclipse BIRT versions 4.8.0 and earlier contain a JSP injection caused by query parameters, letting re...
2021年2月4日 22:47CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal
漏洞标题 CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal 漏洞描述 WordPress Core is vulnerable to Directory Traversal in versions up to, and including, 6.2, via the ‘...
2023年12月4日 21:53CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload
漏洞标题 CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload 漏洞描述 WordPress Fancy Product Designer plugin before 4.6.9 is susceptible to an arbit...
2021年4月24日 03:47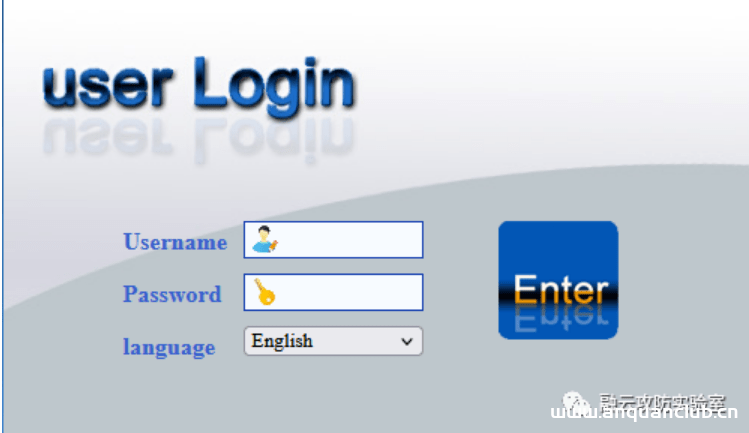
西迪特 Wi-Fi Web管理系统 未授权RCE漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 西迪特 Wi-Fi Web管理系统 未授权RCE漏洞 西迪特提供的Wireless解决方案为客户提供一套云管理,可靠性高,覆盖范围广的无线组网产品。旨...
2026年2月13日 12:53CVE-2025-31489: MinIO – Incomplete Signature Validation for Unsigned-Trailer Uploads
漏洞标题 CVE-2025-31489: MinIO - Incomplete Signature Validation for Unsigned-Trailer Uploads 漏洞描述 MinIO is a High Performance Object Storage released under GNU Affero General ...
2025年6月7日 19:27CVE-2024-34351: Next.js – Server Side Request Forgery (SSRF)
漏洞标题 CVE-2024-34351: Next.js - Server Side Request Forgery (SSRF) 漏洞描述 Next.Js, inferior to version 14.1.1, have its image optimization built-in component prone to SSRF. Po...
2024年5月29日 04:46
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

