
最新发布第537页

bugbounty技巧聚合20211123
漏洞报告 【Shopify 1,600 USD】Staff who only have apps and channels permission can do a takeover account at the wholesale store (Bypass get invitation link) http://hackerone.com/re...
 2022年3月10日 23:38
bugbounty技巧聚合20220113
漏洞报告 【 Gener8】点击劫持更改电子邮件地址 http://hackerone.com/reports/783191 【Nord Security】csrf修改密码 http://hackerone.com/reports/204703 【Zenly】通过 SMS 身份验证流程接...
2022年3月10日 23:38bugbounty技巧聚合20211124
漏洞报告 【XVIDEOS 】No-Rate limit of current password on delete account endpoint(http://www.xvideos.com/account/close) http://hackerone.com/reports/1392287 【DigitalOcean】Blind X...
2022年3月10日 23:38
CS服务器隐匿自身操作
很多工具都带有自己的特征,像sqlmap、awvs等扫描器,一旦开扫就很容易被waf ban掉。内网的设备也捕获了一些工具的流量特征,像CobaltStrike本来是钓鱼的,结果因为没有隐匿自身特征反被上线。 ...
2022年3月10日 23:38bugbounty技巧聚合20211011
漏洞报告 【Ubiquiti 344刀】link.cgi存在反射xss漏洞 http://hackerone.com/reports/802498 【Ubiquiti 950刀】services.cgi存在反射xss漏洞 http://hackerone.com/reports/331368 【Google】...
2022年4月1日 18:36bugbounty技巧聚合20211108
漏洞报告 【MariaDB】Path Traversal CVE-2021-26086 CVE-2021-26085 http://hackerone.com/reports/1369288 【Logitech】clickjacking on deleting user's clips [http://crossclip.com/clips]...
2022年3月10日 23:39
浅谈红队中的打点(连载第二篇)
0x00 前言 续接上文《浅谈红队中的外网信息收集(连载第一篇)》 本文将聊一聊红队中的打点。 受限于个人水平,文中难免会出现错误或者描述不当的地方,还望各位在评论处指出,望谅解。 0x01 打...
2022年3月10日 23:39bugbounty技巧聚合20211028
漏洞报告 【Reddit 500刀】第三方应用程序可以使用 inAppBrowser 窃取访问令牌以及受保护的文件 http://hackerone.com/reports/1122177 【Reddit 500刀】在端点 http://oauth.reddit.com/api/v2...
2022年3月10日 23:39bugbounty技巧聚合20211125
挖洞技巧 Practical HTTP Header Smuggling: Sneaking Past Reverse Proxies to Attack AWS and Beyond http://www.intruder.io/research/practical-http-header-smuggling Subdomain Enumerati...
2022年3月10日 23:39bugbounty技巧聚合20211027
挖洞技巧 What can I do with Open Redirect with OAuth? http://flex0geek.blogspot.com/2021/10/what-can-i-do-with-open-redirect-with.html Metacommunication and Bug Bounty Programs htt...
2022年3月10日 23:39
挖洞经验 诡异位置的存储XSS
一、内容介绍 登陆框处的存储XSS 高 ¥3000 二、挖掘过程 利用 未授权访问 + XSS Payload = 存储XSS 三、案例 之前在一次项目中,遇到了一个后台,此后台有账号密码,验证码等相关登陆功能,尝...
2022年3月10日 23:39bugbounty技巧聚合20220112
漏洞报告 【Node.js 】通过 console.table 属性的原型污染 http://hackerone.com/reports/1431042 挖洞技巧 IDOR 漏洞 http://mukibas37.medium.com/idor-tryhackme-92823b28b1d 通过在 Web 应...
2022年3月10日 23:39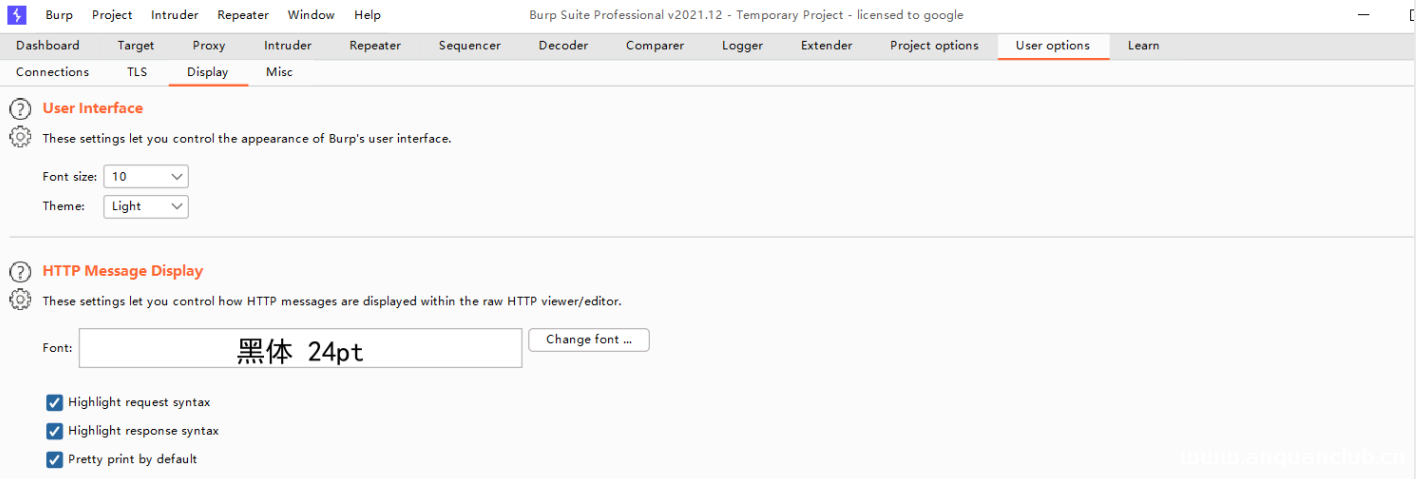
武装你的Burpsuite
武装我的Burpsuite 最近在我新的虚拟机上,安装了Burp 2021.12版本,顺便重新装一下一些插件,供我在挖掘SRC中可以更加方便,获取更多的信息。 解决光标错位 一般我拿到Burp必做的一件事就是把...
2022年3月10日 23:39bugbounty技巧聚合20220117
漏洞报告 【 Django】将潜在恶意数据反序列化为 RCE http://hackerone.com/reports/1415436 【IBM】通过用户搜索的 SQL 注入和明文密码 http://hackerone.com/reports/703819 【Lark Technologi...
2022年4月1日 18:36bugbounty技巧聚合20220121
漏洞报告 【 TikTok】跨站脚本 (XSS) - 存储在 ads.tiktok.com 的文本字段中 http://hackerone.com/reports/1376961 【 Shopify】存储在 http://linkpop.com 的 XSS http://hackerone.com/repor...
2022年3月10日 23:39bugbounty技巧聚合20211112
漏洞报告 【Judge.me 】The response shows the nginx version http://hackerone.com/reports/1395068 【Slack 250刀】Cross-site leak allows attacker to de-anonymize members of his team f...
2022年3月10日 23:39
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

