
最新发布第538页

(CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞
漏洞标题 (CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞 漏洞描述 (CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞 PoC代码 暂无
 2025年7月11日 06:28
CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年5月29日 04:34CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S - Unauthenticated Remote Code Execution 漏洞描述 SEOWON INTECH SLC-130 and SLR-120S devices allow remote code executio...
2020年10月17日 14:25CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection
漏洞标题 CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection 漏洞描述 In the latest version (2.8.2 as of writing the article) and below, the plugin...
2024年5月6日 19:52CVE-2022-0220: WordPress GDPR & CCPA <1.9.27 - Cross-Site Scripting
漏洞标题 CVE-2022-0220: WordPress GDPR & CCPA <1.9.27 - Cross-Site Scripting 漏洞描述 WordPress GDPR & CCPA plugin before 1.9.27 contains a cross-site scripting vulnerab...
2022年6月23日 05:47
Linux安装Jenkins步骤及各种问题解决(页面访问初始化密码)_Linux
这篇文章主要介绍了Linux安装Jenkins步骤及各种问题页面访问初始化密码,需要的朋友可以参考下 1. 准备java环境,jdk1.8 检查java是否安装,如果没有则先安装java环境:java -version 2. 安装Jen...
2026年3月14日 11:45CVE-2014-0160: OpenSSL Heartbleed Vulnerability
漏洞标题 CVE-2014-0160: OpenSSL Heartbleed Vulnerability 漏洞描述 The Heartbleed bug allows anyone on the Internet to read the memory of the systems protected by the vulnerable ver...
2014年7月17日 21:06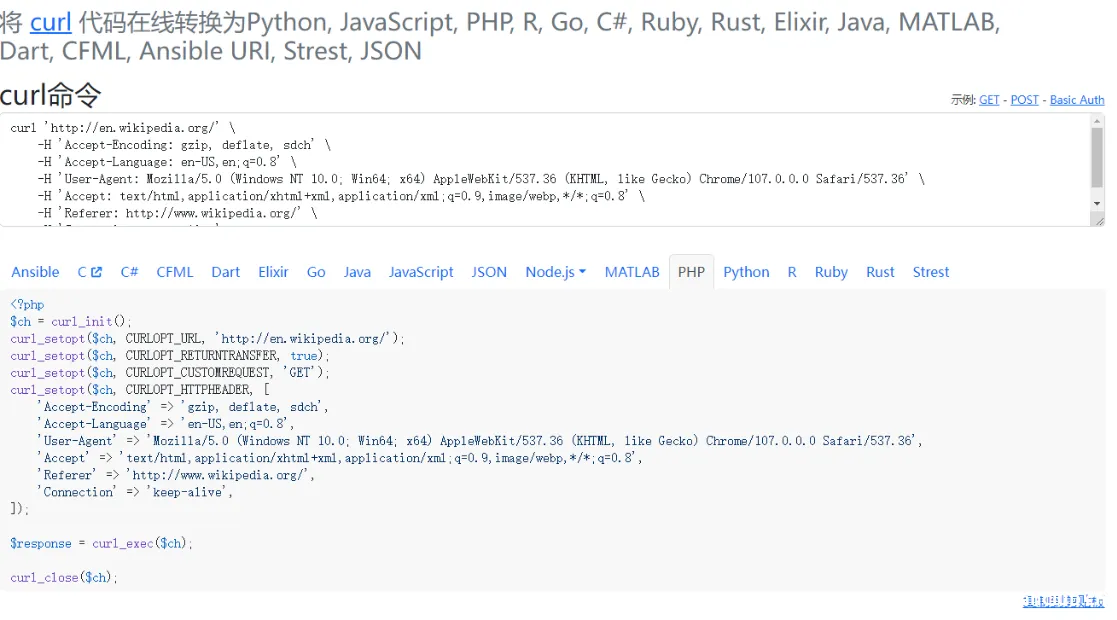
Curl命令在线转换代码工具 | 如何使用工具快速制作脚本
杂谈 最近很多网友表示比较懒,但是curl命令却很香,浏览器里就可以自动获取,然后,有没有什么方式能快速转换成其他格式的代码呢?接下来我们将使用猪猪的新工具Curl命令在线转换工具 在线工具...

 2023年1月13日 19:04
CVE-2023-6655: Hongjing e-HR 2020 – SQL Injection
漏洞标题 CVE-2023-6655: Hongjing e-HR 2020 - SQL Injection 漏洞描述 A vulnerability, which was classified as critical, has been found in Hongjing e-HR 2020. Affected by this issue ...
2023年1月18日 06:34CVE-2020-5412: Spring Cloud Netflix – Server-Side Request Forgery
漏洞标题 CVE-2020-5412: Spring Cloud Netflix - Server-Side Request Forgery 漏洞描述 Spring Cloud Netflix 2.2.x prior to 2.2.4, 2.1.x prior to 2.1.6, and older unsupported versions ...
2020年12月29日 06:01CVE-2020-0646: Microsoft .NET Framework – Remote Code Execution
漏洞标题 CVE-2020-0646: Microsoft .NET Framework - Remote Code Execution 漏洞描述 A remote code execution vulnerability exists when the Microsoft .NET Framework fails to validate i...
2020年8月23日 14:45CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
2022年10月30日 18:46Apache Superset 默认口令(CVE-2021-44451)
漏洞标题 Apache Superset 默认口令(CVE-2021-44451) 漏洞描述 ApacheSuperset是一款由Python语言为主开发的开源时髦数据探索分析以及可视化的报表平台;她支持丰富的数据源,且拥有多姿多彩的...
2021年2月17日 20:36CVE-2011-5265: Featurific For WordPress 1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2011-5265: Featurific For WordPress 1.6.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in cached_image.php in the Featurific For WordPress plug...
2011年1月19日 17:22CVE-2010-1308: Joomla! Component SVMap 1.1.1 – Local File Inclusion
漏洞标题 CVE-2010-1308: Joomla! Component SVMap 1.1.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the SVMap (com_svmap) component 1.1.1 for Joomla! allow...
2010年8月17日 04:38CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
2025年11月23日 20:04
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

